
app与后台交互之间的几种安全认证机制

app与后台交互之间的几种安全认证机制

大家好,又见面了,我是全栈君。

1、HTTP简单基本认证方式

    这个是早期交互用得比较多的一种方式,主要是使用用户名和密码来交互,由于在每次的交互中,用户名和密码都会暴露给第三方,那么这么做是不可取的,风险十分大,所以这种认证方式并没有流传开来

 2、OAuth(OAuth2)

    这个就是开放平台的概念,就像你登录第三方网站或者app的时候可以使用qq或者微信登录,那么登录后第三方可以获取你的个人信息,这就是开放授权的概念,理念是通过token来实现。

    这个token可以由你来限制时间,第三方获取你指定的信息,从而达到了一个安全认证的效果。

 3、cookie

    这是比较常用的一种方式,很多小型网站都在使用,用户在登陆后,生成的用户信息存入cookie,这个cookie要和服务端的session来匹配,一般控制cookie在浏览器关闭的时候失效。

 4、token机制

    用户登陆后的信息以token存入session或者redis的同时会生成一个cookie,来保存到浏览器,如果是手机端则把这个token存入其他媒介,存活时间与session(这里的session指的是单一应用的session或者分布式session,都可以)一致,如果用户在其他客户端登录后需要覆盖token,从而可以做到唯一登录,需要注意的是token在交互中存入headers中,并且在服务端拦截器中需要对这个token进行校验。这种方式可以跨域,而cookie不能跨域,所以只能适用于一些小网站。

 5、json web token(JWT)

    ​JWT的机制和之前说的也是差不多,只不过封装了很多,并且安全性得到了一定的提高。    
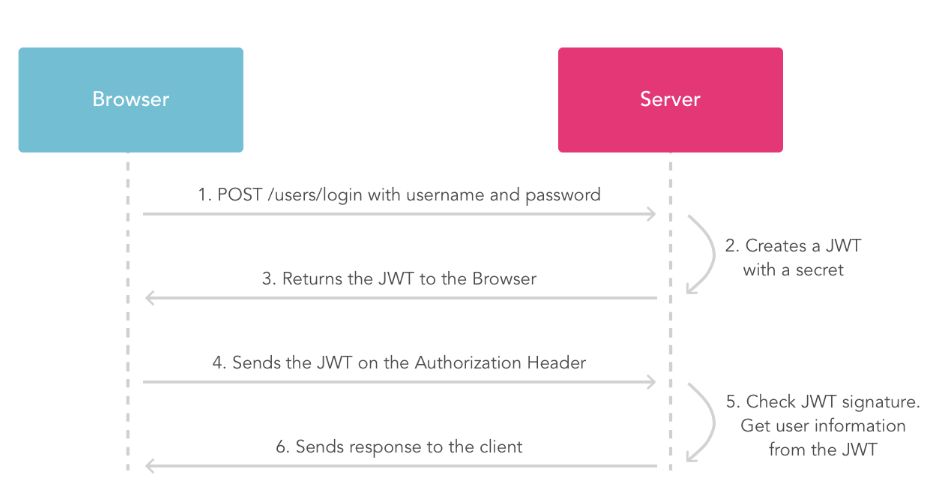
app与后台交互之间的几种安全认证机制

如图,用户发起restful登录请求,服务端会创建一个加密的JWT信息,这个会作为token返回给客户端,在后续的交互请求中JWT信息放入headers,服务端解密后并且校验用户信息,成功则验证通过;解密失败说明token无效或者已过期。


这几种认证方式中JWT是最安全的,并且可以防范一定的攻击。所以比较推荐。

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容, 请发送邮件至 举报,一经查实,本站将立刻删除。

发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/108668.html原文链接:https://javaforall.net

赞 (0)
全栈程序员-站长的头像全栈程序员-站长


相关推荐

  • 服务器显示asp错误,Windows7 IIS+ASP http500内部服务器错误(显示它的本来面目)

    服务器显示asp错误,Windows7 IIS+ASP http500内部服务器错误(显示它的本来面目)在WINDOWS7上安装了iis7.5,调试ASP程序时出现http500内部服务器错误:首先,打开IE选项设置—高级—把“显示友好http错误信息”,可以看到如下错误提示:解决办法是打开将错误送到浏览器”changedthedefaultforthe”scriptErrorSentToBrowser”flaginIIS7”,将选项设置为True.设置方法一:以管理员身份运行CM…

    2022年8月12日
  • EFK(Elasticsearch+Filebeat+Kibana)日志收集系统

    EFK(Elasticsearch+Filebeat+Kibana)日志收集系统

    2021年6月2日
  • 小波去噪MATLAB代码「建议收藏」

    小波去噪MATLAB代码「建议收藏」本文基于北京交通大学陈后金教授的课件。我加以整理,若有冒犯还请谅解1利用MATLAB产生分解与重建滤波器组计算滤波器组的函数[Ld,Hd,Lr,Hr]=wfilters(‘wname’)Ld:分解低通滤波器h0[-n];Hd:分解高通滤波器h1[-n];Lr:分解低通滤波器h0[-n];Hr:分解高通滤波器h1[-n];wfname:小波名eg1:计算db2小波的四…

    2022年6月29日
  • dubbo 整个流程搭建部署以及使用

    dubbo 整个流程搭建部署以及使用

    2022年2月22日
  • json对象转map对象_json map

    json对象转map对象_json map1.jsonObject转map相关jar包:importjava.util.HashMap;importjava.util.Iterator;importjava.util.Map;importjava.util.Map.Entry;importcom.alibaba.fastjson.JSON;importcom.alibaba.fastjson.JSONObject;代码:JSONObjectuser=resJson.getJSONObj

    2022年8月23日
  • 如何保证docker2375端口的安全

    如何保证docker2375端口的安全情景再现:之前有很多朋友提过,当使用docker-maven-plugin打包SpringBoot应用的Docker镜像时,服务器需要开放2375端口。由于开放了端口没有做任何安全保护,会引起安全漏洞,被人入侵、挖矿、CPU飙升这些情况都有发生,今天我们来聊聊如何解决这个问题。问题产生的原因首先我们要明白问题产生的原因,才能更好地解决问题!Docker为了实现集群管理,提供了远程管理的端口。DockerDaemon作为守护进程运行在后台,可以执行发送到管理端口上的Docker命令。当我们修改do

    2022年6月13日

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

关注全栈程序员社区公众号



