对web表单进行暴力破解(rar暴力破解器)

一.

大家好,又见面了,我是你们的朋友全栈君。

                     ***要想成功就必须做充足的准备,暴力破解更是这样***

一**.配置暴力破解的环境和要求**
1.java环境
2.皮卡丘靶机软件
3.PhpStudy
具体如下:
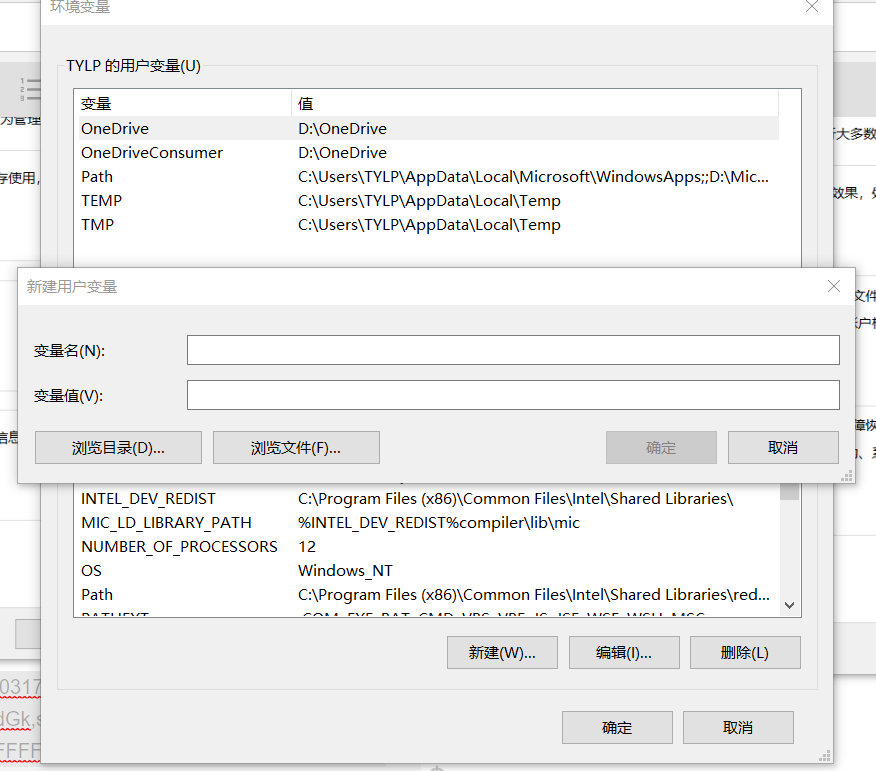
(1)java下载之后要去电脑的高级设置中配置环境,如下图:在这里插入图片描述
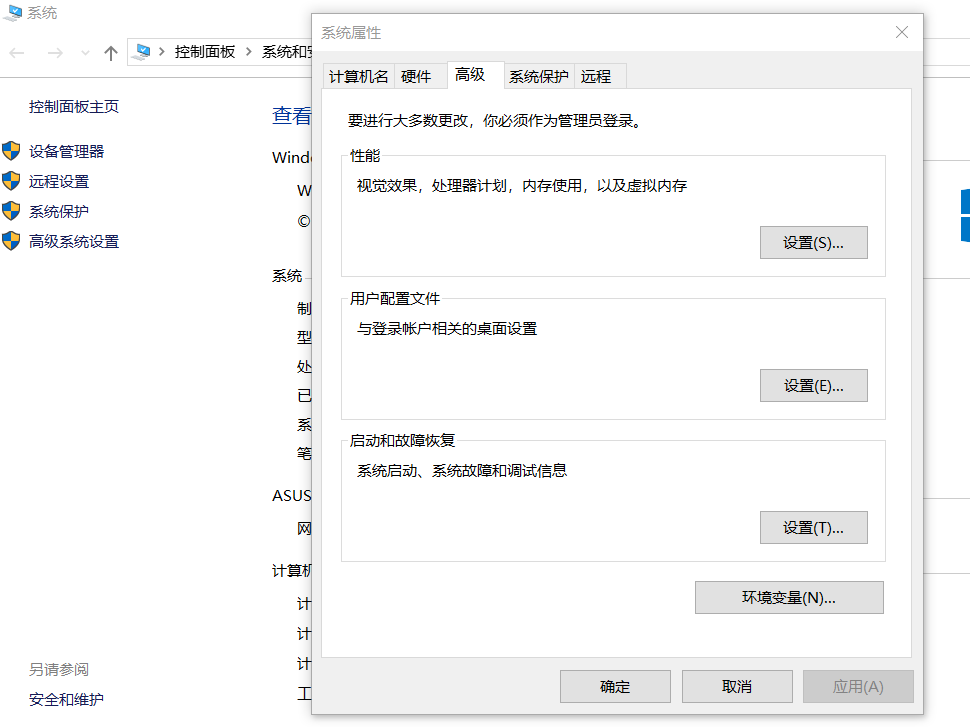
之后点击环境变量,点击新建在这里插入图片描述
然后根据百度上去配置相应的内容,最后检验是否成功的标志是先
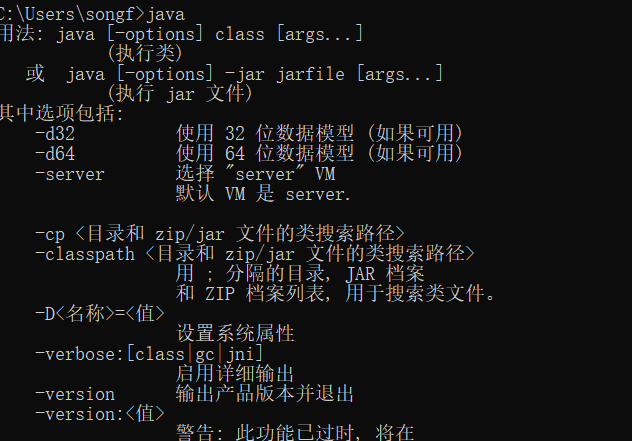
win+R,然后输入CMD,之后出现下图
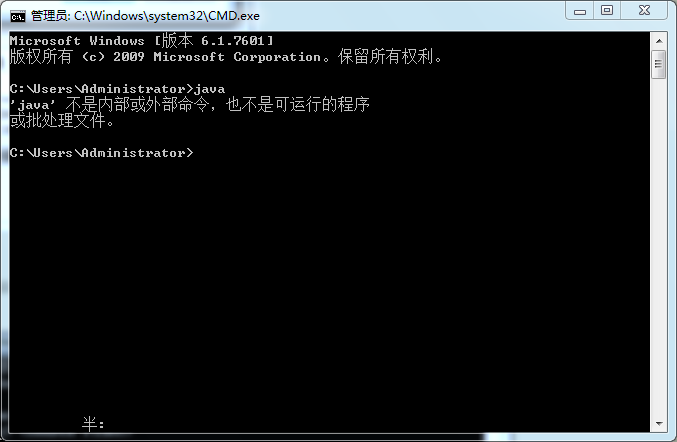
在这里插入图片描述
输入java,出现下图说明成功
在这里插入图片描述
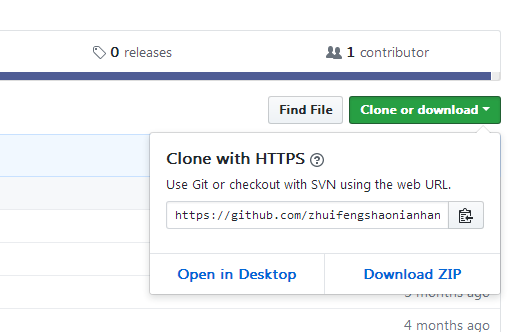
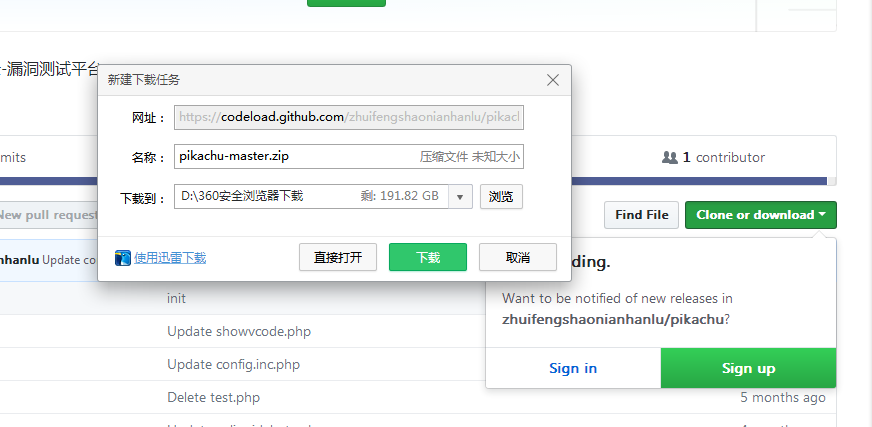
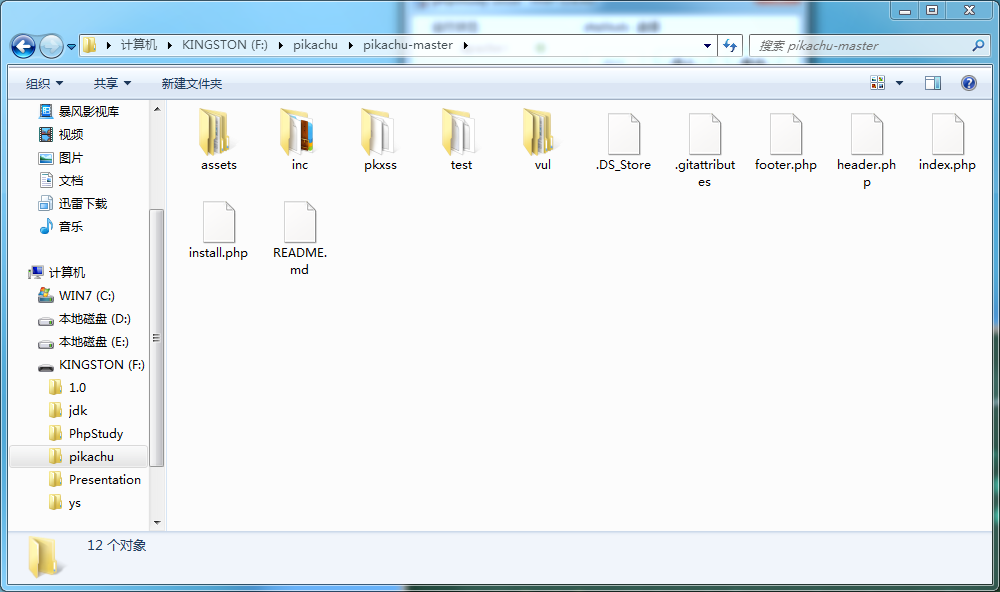
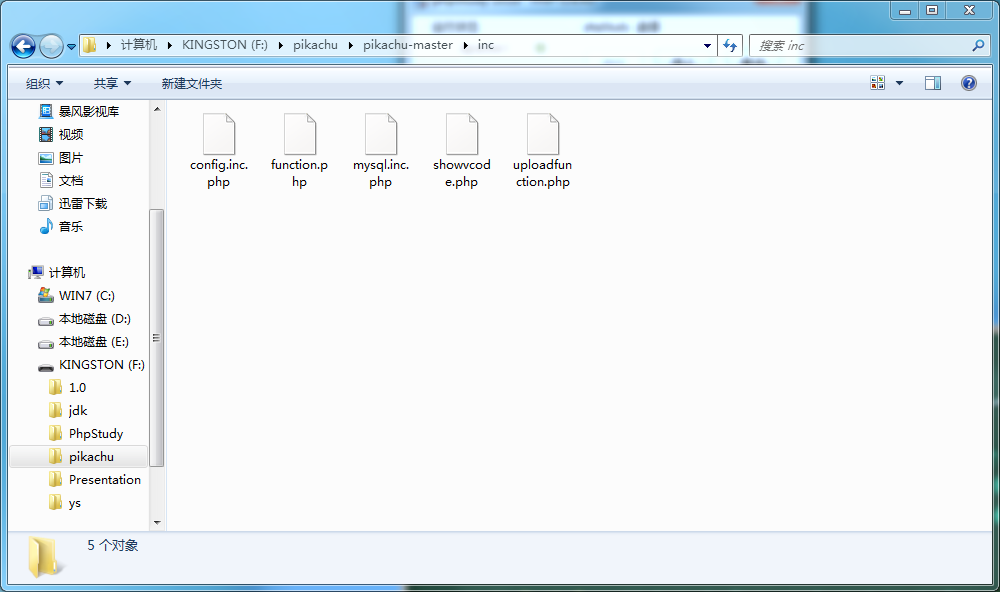
(2).pikachu下载网站根据视频进入之后出现界面后,点击以下界面的操作
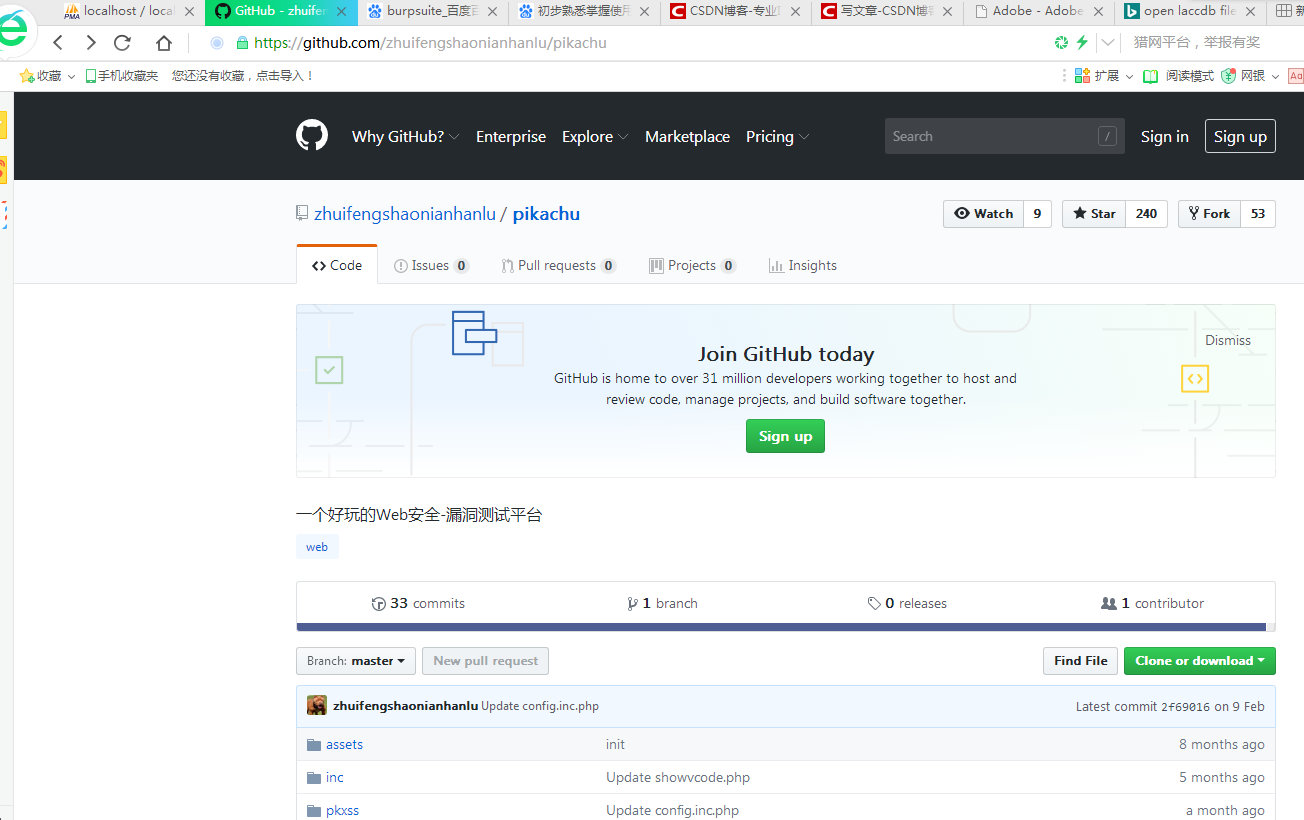
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
自行下载安装后解压之后进行如下操作
在这里插入图片描述
在这里插入图片描述
点击第一个发送数据库就可以成功
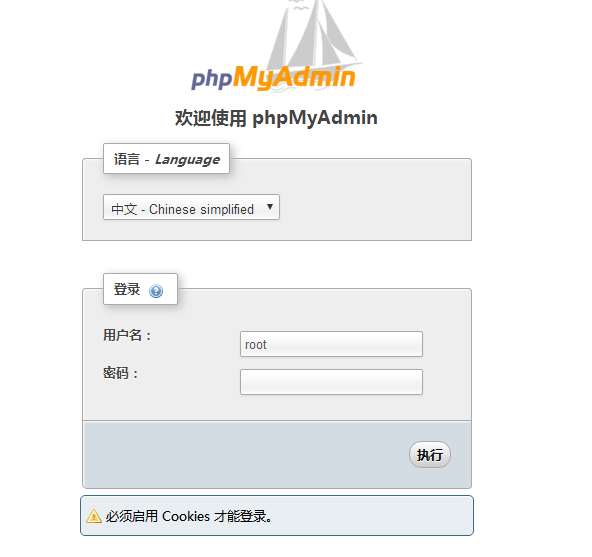
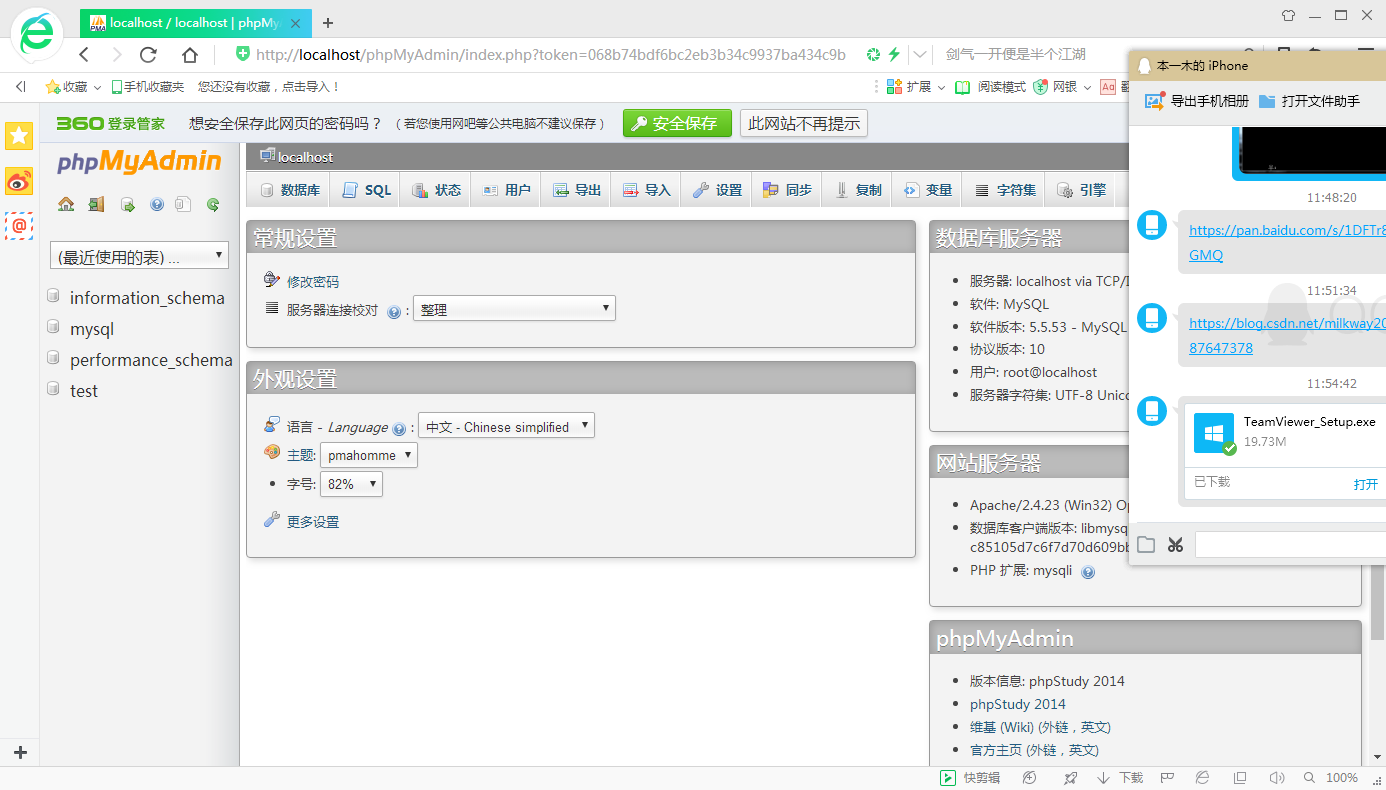
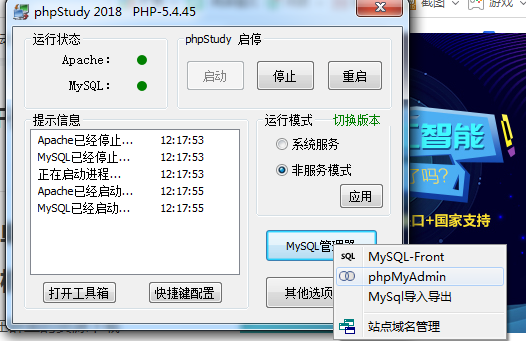
(3)phpstydy直接去官网下载即可,打开软件后点击启动出现以下界面即可
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述

以上准备充足后开始进入正式工作
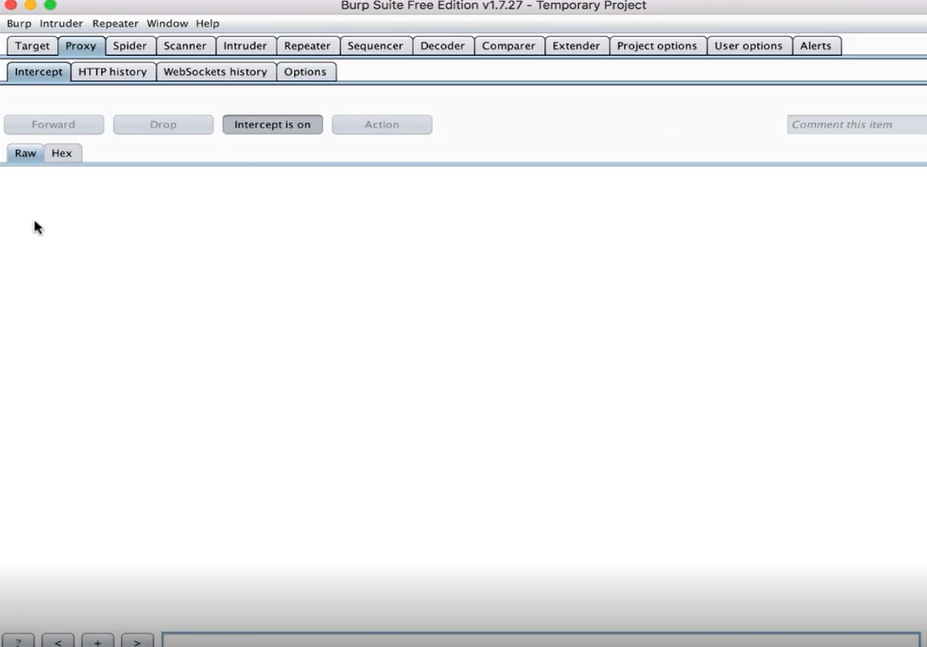
二**.最主要是是下载攻击软件burpsuit,这是神器,进行工作的最必要的软件。下载成功后打开软件出现以下界面,注意以下方面:**
在这里插入图片描述

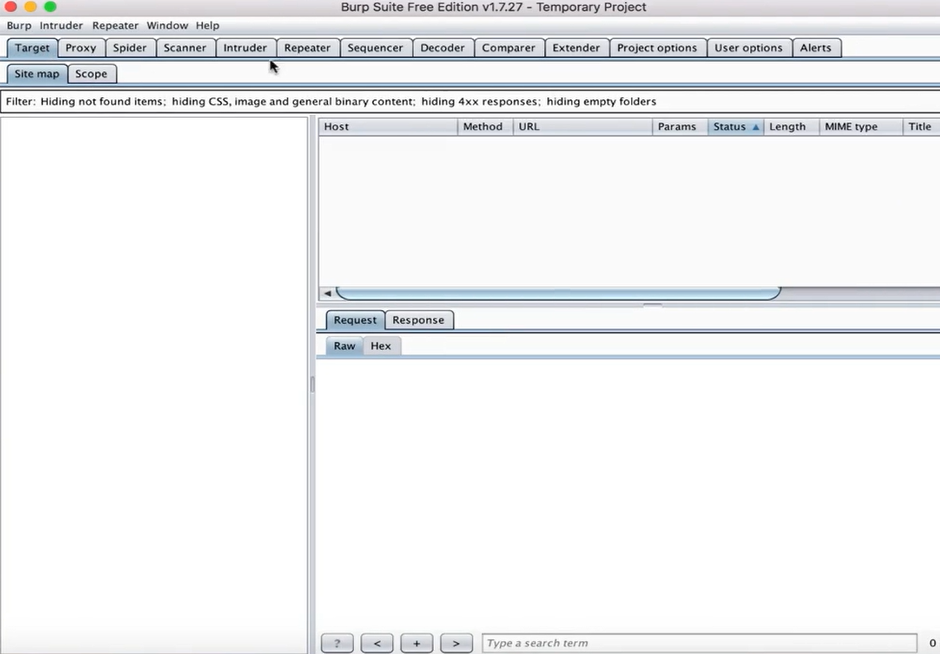
1.以上出现后界面中的“proxy”在这里插入图片描述是浏览器代理,其中intercept is on是自动打开的,应该先关闭。
在这里插入图片描述
在这里插入图片描述
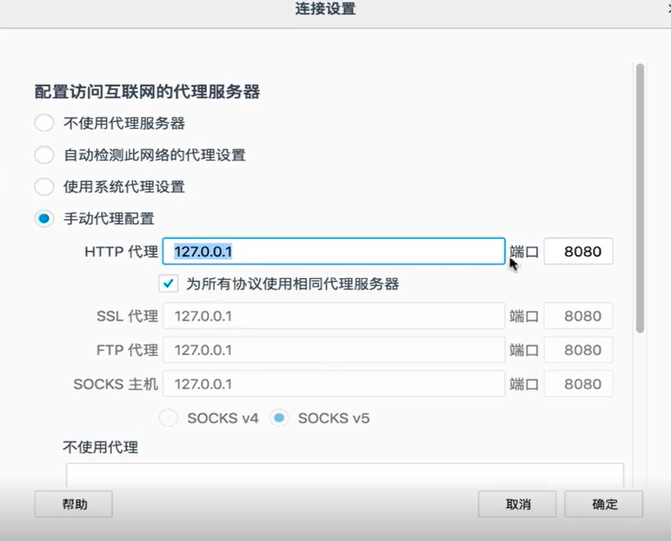
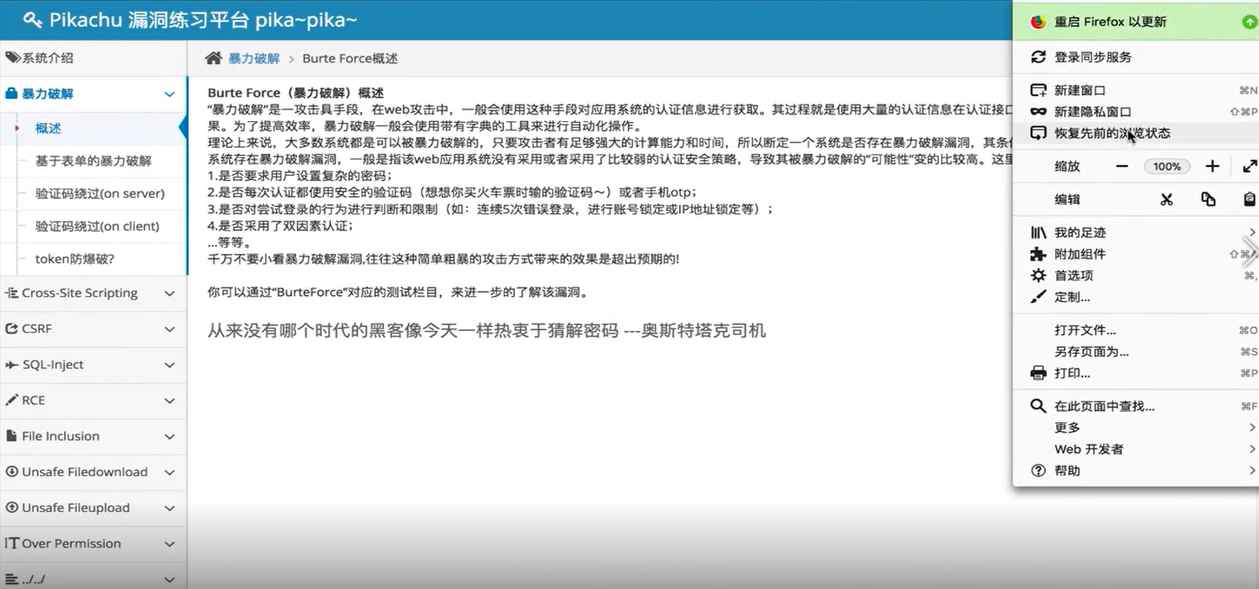
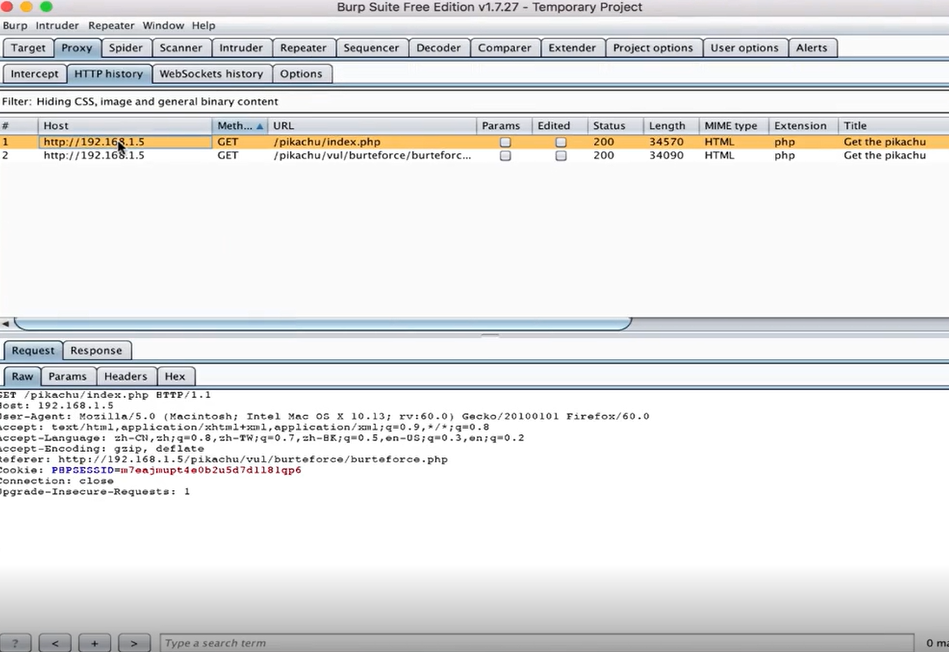
2.打开后再打开浏览器,首先要进行设置,先把代理选项配置,再去访问pikachu平台,点系统介绍,再点暴力破解,之后再一次打开burpsuit,就可以看到他把刚才浏览的那两个包抓下来了,如果刚开始关闭intercept is on,则再点系统介绍浏览器会一直转。
在这里插入图片描述
在这里插入图片描述
3.记住intercept可以看出数据包被拦截下来,再通过forward转化出来,界面就打开了。
在这里插入图片描述
三**.暴力破解-基于表单的暴力破解**
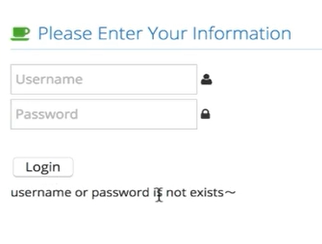
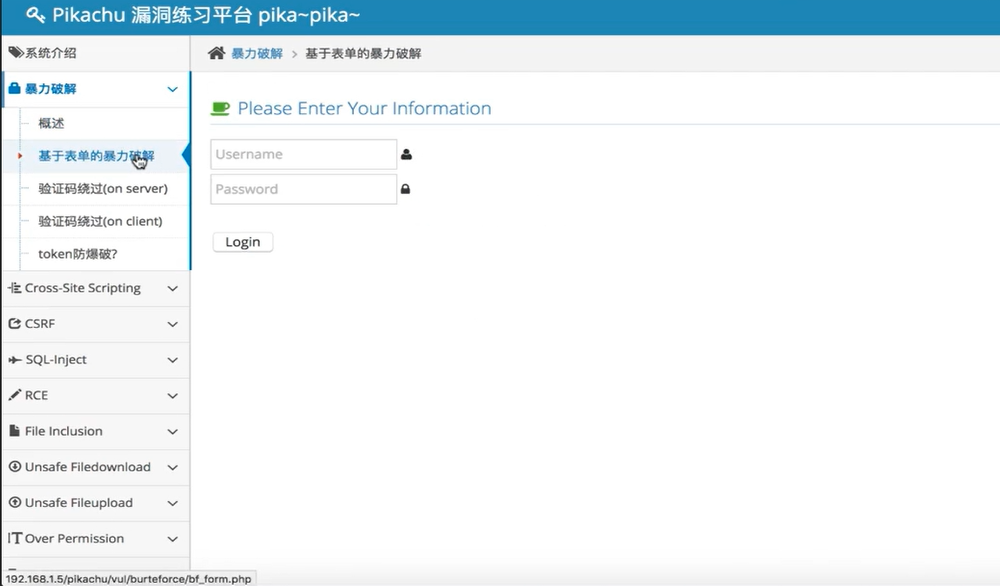
1.打开pikachu,点击暴力破解-基于表单的暴力破解,可以根据自己随便输入用户名和密码(右上角有提示),并且提示账号和密码不正确。
在这里插入图片描述
在这里插入图片描述
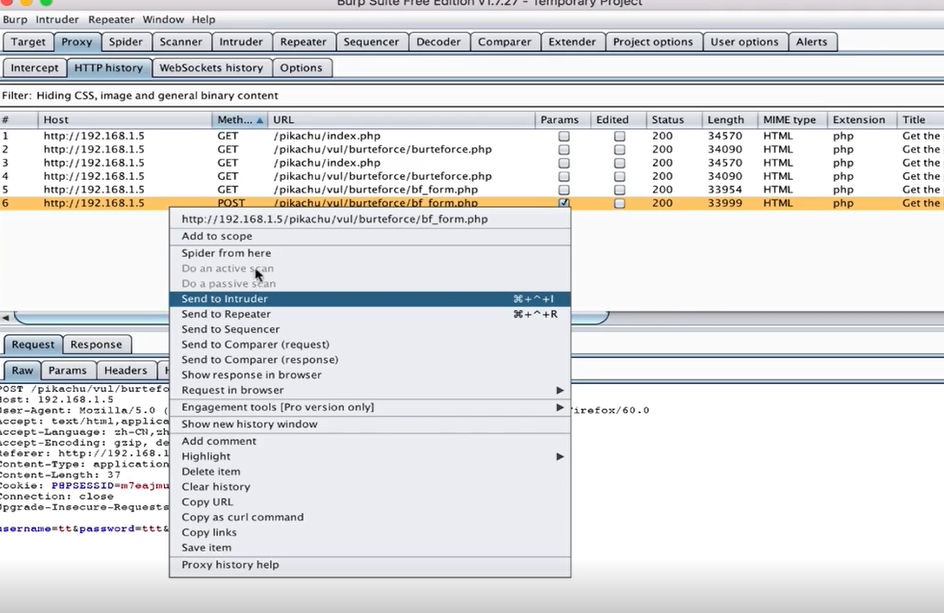
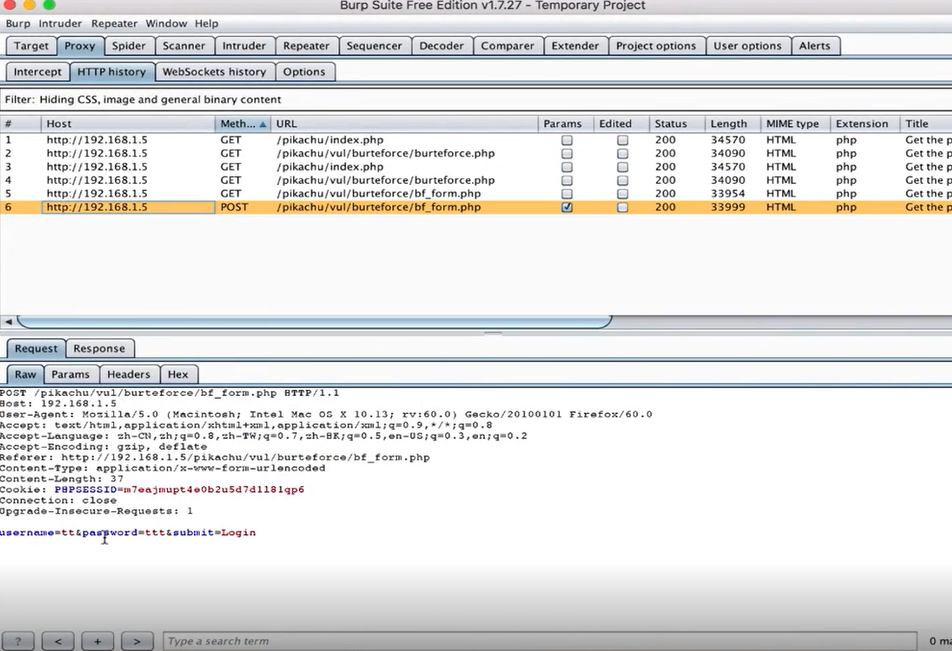
2.点开burpsuit,看对应的抓包,可以发现响应的是登陆失败,(可不可以暴力破解这里的一个认证因素是没有验证码)
在这里插入图片描述

3.选中请求点击右键发送到intruder。
在这里插入图片描述
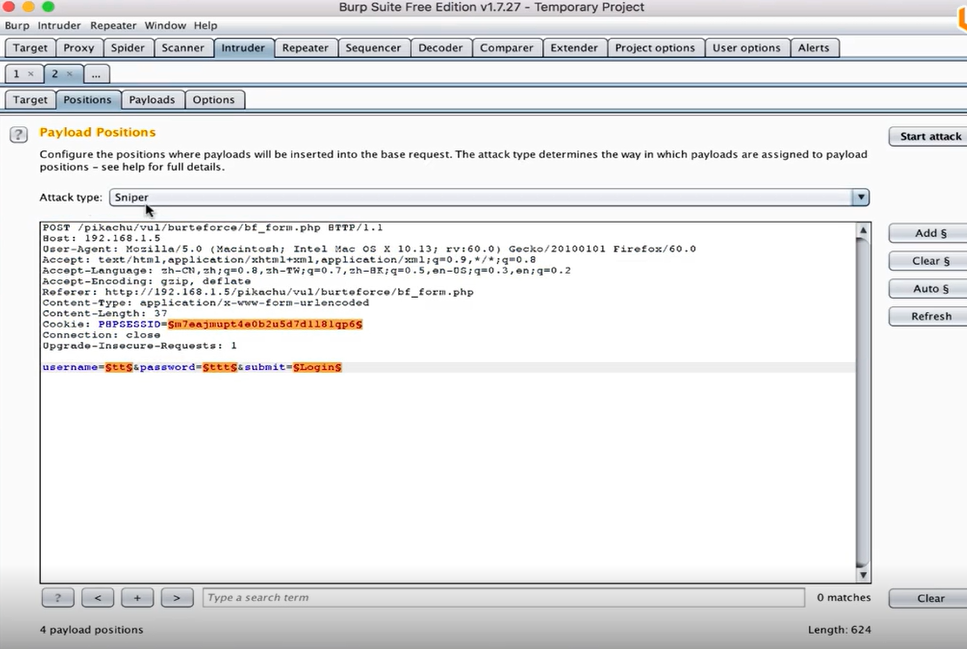
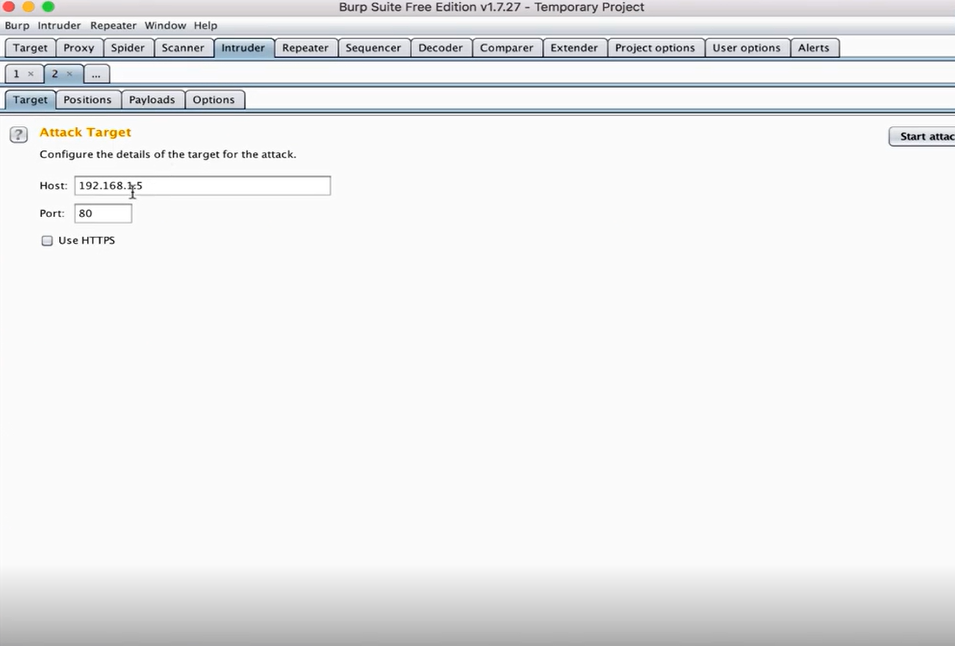
4.intruder会出现目标地址和端口,点击positions,可以看见原始数据包。
在这里插入图片描述
在这里插入图片描述
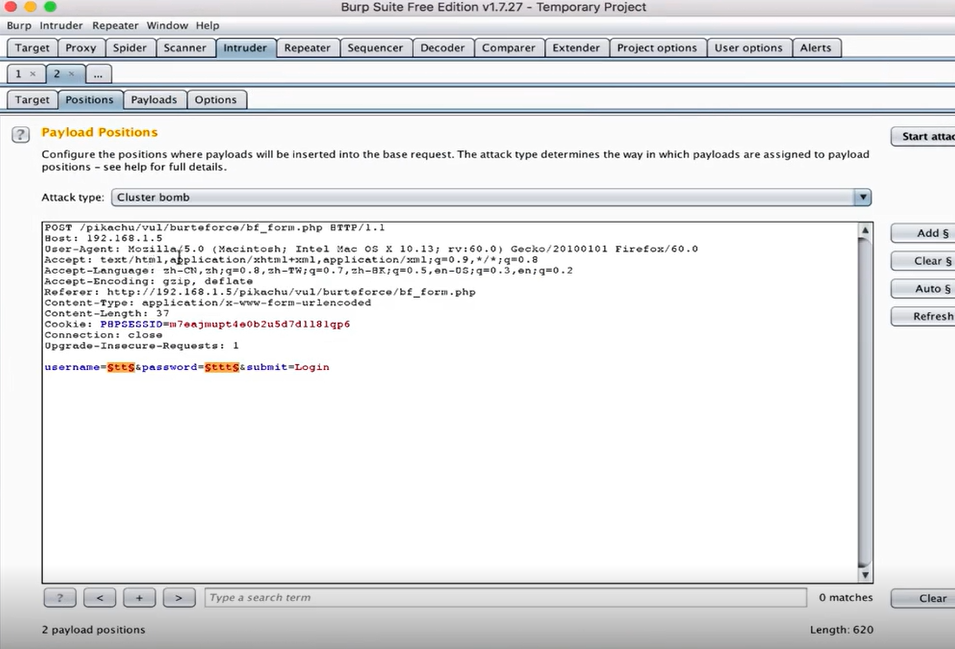
5.这里会有攻击类型(这里有四种,一会一一分析),选定cluster bomb,然后点击adds(设定动态变量)。
在这里插入图片描述
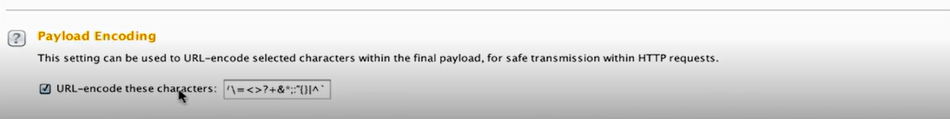
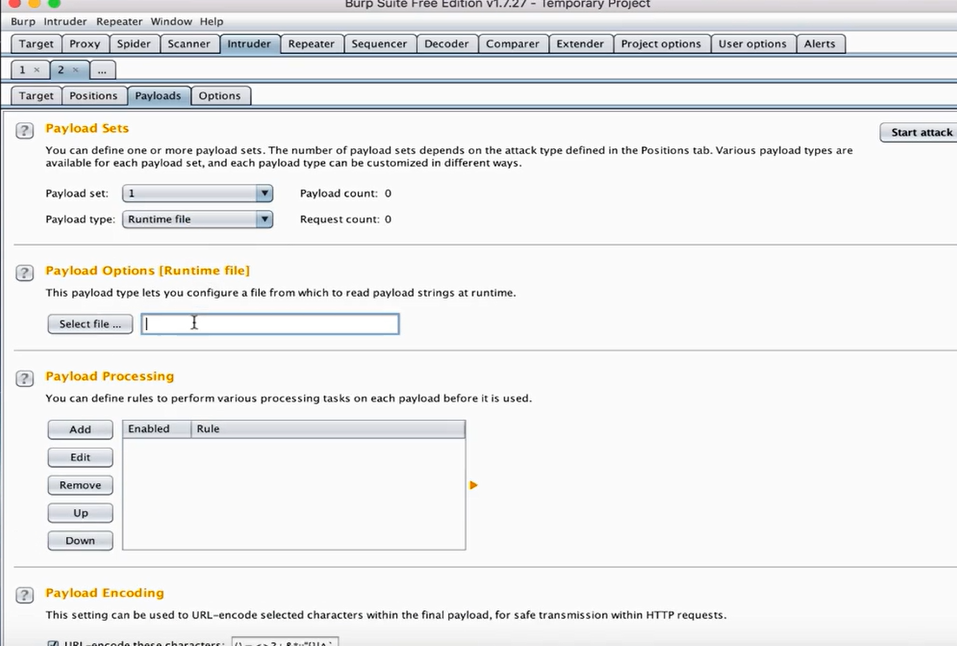
6.点击runtime file,导入字典,下面有个playload encoding,不用管,默认选项就可以。
在这里插入图片描述
在这里插入图片描述
7.点击start attack,开始攻击。
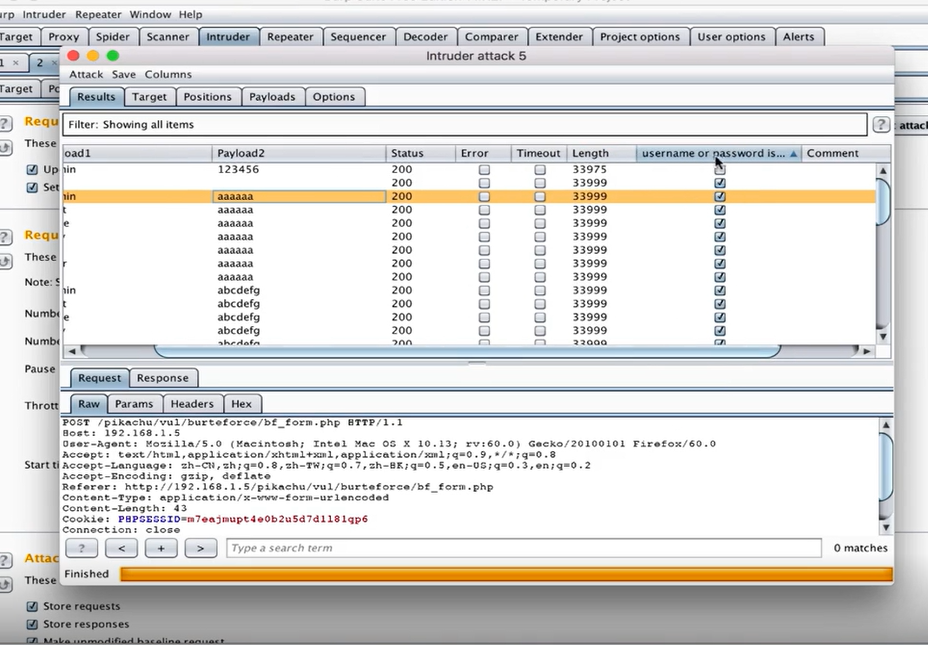
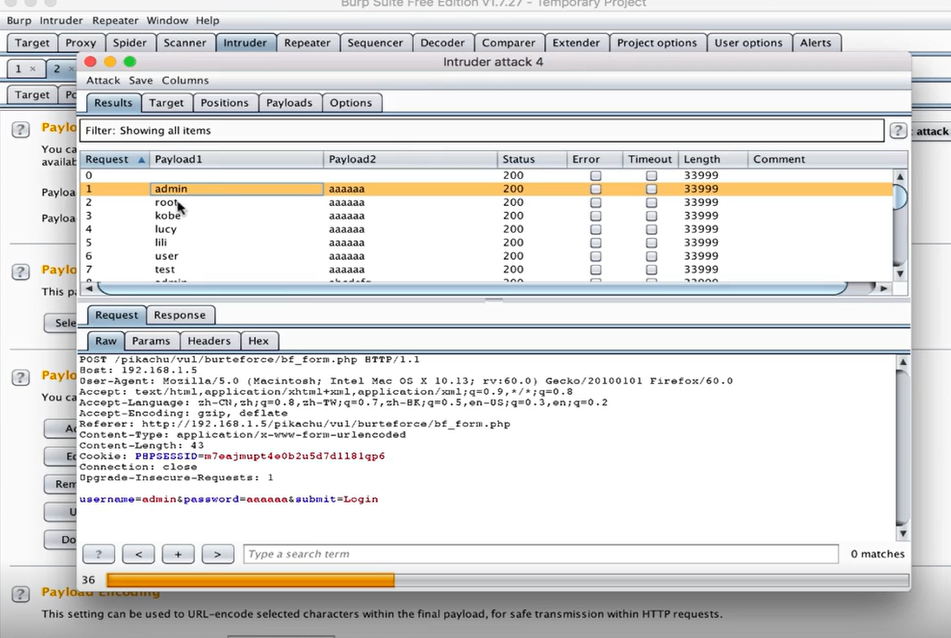
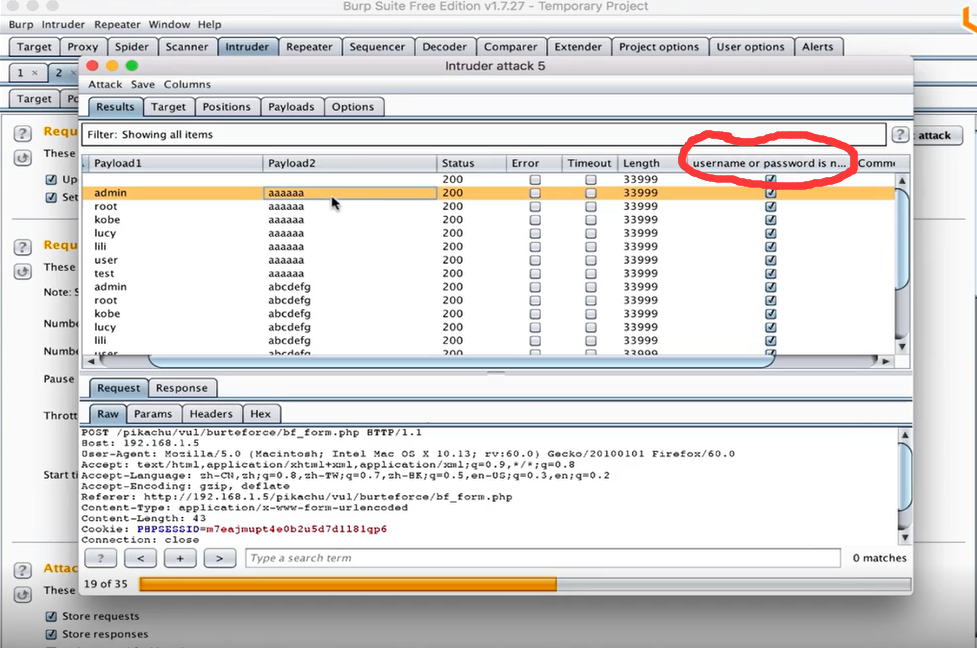
8.出现的界面中,0是原始数据包,之后全是字典里去替换变量。
在这里插入图片描述
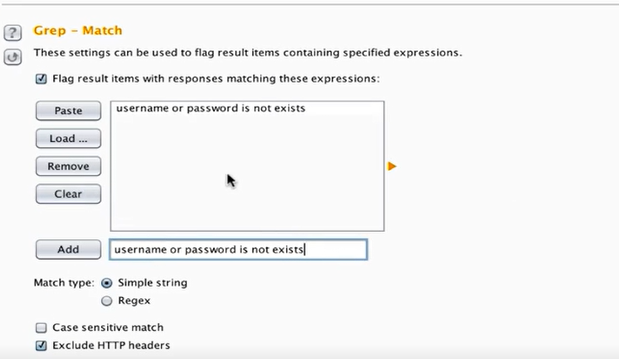
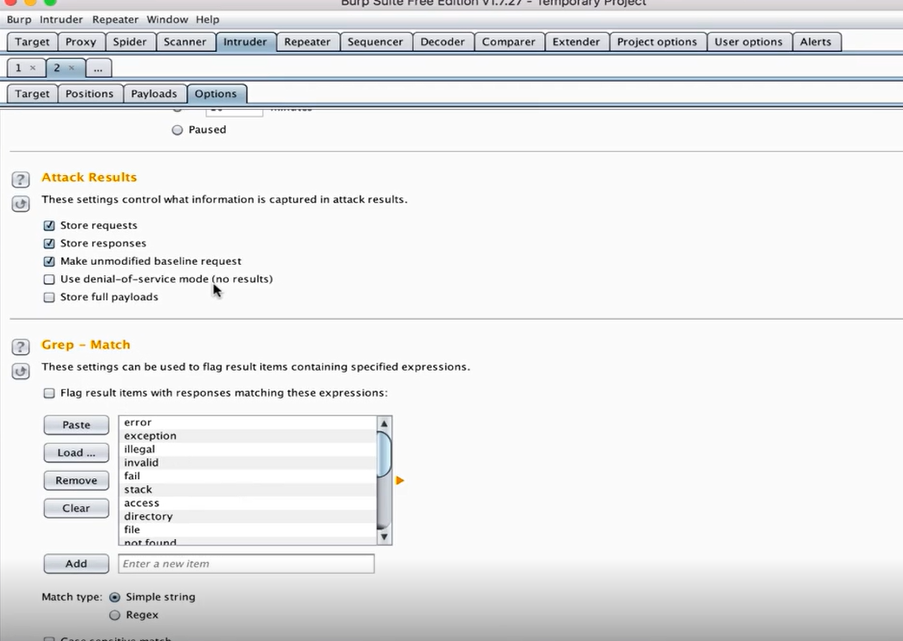
9.点击options(攻击的方式:比如并发数(越高越好),重试次数,间隔等),里面有个最重要的Grep-Match(他可以知道用字典里的内容去撞击是判定哪一个撞击成功了)。
在这里插入图片描述
10.复制提示的不正确的字符串,clear掉那些已给的常用的,添加复制的字符串。
在这里插入图片描述
在这里插入图片描述
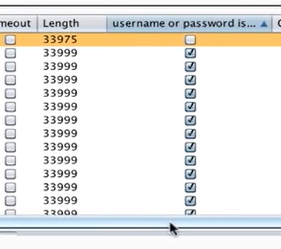
11.下一个界面会发现多出来刚才的那个选项,再多出来的选项中没有被flag的第一个就是撞击成功的那个(如果都被flag,那么从length响应包的长度来判断是否成功)
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
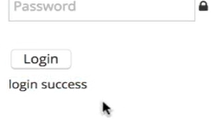
12.最后根据判断成功的那个去原始界面实验就可以显示出成功的标志(login success)
在这里插入图片描述
注**:攻击类型**
1.sniper:只能一个变量一个攻击
2.battering ram:两个变量一起攻击
3.pitchfork:多出来一个playload(设几个playload就需要几个字典)
4.cluster bomb:组合的可能性更多,成功率更高,(一般都是选定他)
以上就是基于表单的暴力破解的全过程演示,希望可以帮到读者。

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容, 请发送邮件至 举报,一经查实,本站将立刻删除。

发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/127687.html原文链接:https://javaforall.net

赞 (0)
全栈程序员-站长的头像全栈程序员-站长

相关推荐

  • serial.read函数_过程调用属于面向对象吗

    serial.read函数_过程调用属于面向对象吗1.电源管理的状态Android的Linux内核为系统提供了4种电源状态,内核的源码为当中的3种定义了名字和相应的宏定义,名字定义在kernel/power/suspend.c中:1234567constchar*constpm_states[PM_SUSPEND_MAX]={#ifdefCONFI…

    2022年9月18日
  • html网站怎么注入_跨站脚本攻击原理

    html网站怎么注入_跨站脚本攻击原理跨站脚本攻击(XSS)是一种客户端代码注入攻击。攻击者通过在合法的网页中注入恶意代码,达到在受害者的浏览器中执行恶意代码的目的。当受害者访问执行恶意代码的网页时,攻击就开始了。这些网页成为了将恶意代码发送到用户浏览器的工具。通常受到跨站脚本攻击的网页包括论坛、留言板以及可以评论的网页。如果网页将用户的原始输入作为网页内容,那么它很容易受到XSS攻击,因为这类用户输入一定会被受害者的浏览器解析。…

    2022年10月29日
  • vs中如何让所有控件居中_android自定义控件

    vs中如何让所有控件居中_android自定义控件如何让一个控件在另一个控件下面,直接操作下面代码:<LinearLayoutandroid:id=”@+id/ly_dialogPersonCode_Title”android:layout_width=”match_parent”android:layout_height=”match_parent”android:layout_marginT…

    2022年10月31日
  • 几款移动跨平台App开发框架比较[通俗易懂]

    几款移动跨平台App开发框架比较[通俗易懂]整理目前流行的跨平台WebApp开发技术的特点,仅供参考。每个框架几乎都包含以下特性:使用HTML5+CSS+JavaScript开发; 跨平台重用代码; 丰富的UI库; 提供访问设备原生API的JavaScriptAPI包装器; 解决原生开发中机型适配的难题; 提供打包、部署的工具或服务; 都需要学习自身封装的JavaScriptAPI;筛选框架的要求…

    2022年5月3日
  • IDEA卸载

    IDEA卸载第一步:打开文件安装目录,点击1,鼠标右击【属性】,再点击打开文件安装位置。第二步:在打开的文件夹里面。找到【Uninstall.exe】这一选项。操作参照我在图中标注,双击使其正常运行启动。第三步:卸载过程的弹出框确认,是否需要删除一些配置和历史记录。第四步:就是确认前面的设置之后,然后就静静的等待进度条完成即可。第五步:删除的内容可以关注下,很多的删除了C盘的…

    2022年6月14日

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

关注全栈程序员社区公众号