逻辑漏洞实验

逻辑漏洞实验逻辑漏洞实验…

大家好,又见面了,我是你们的朋友全栈君。

  • 开始实验

逻辑漏洞实验

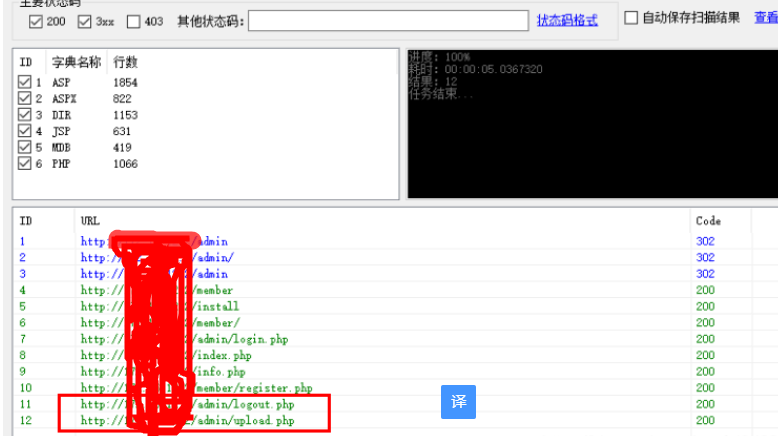
  • 使用御剑对该网站进行目录和文件扫描

逻辑漏洞实验

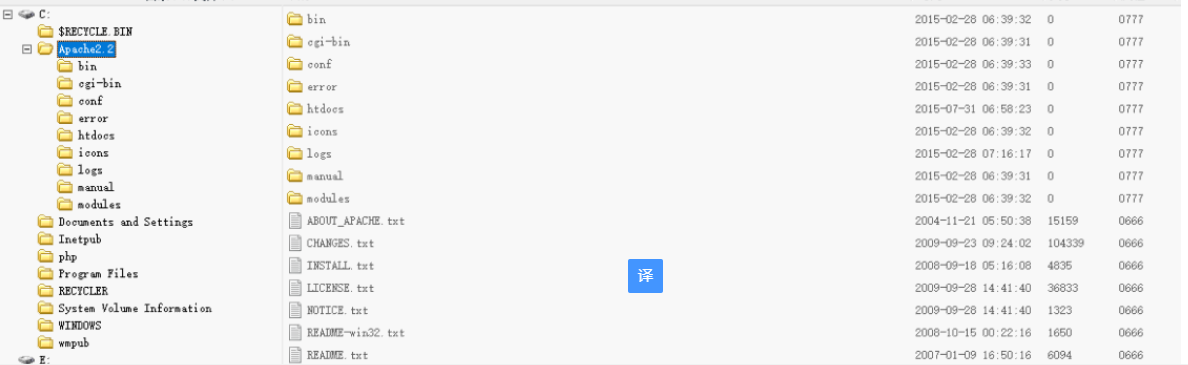
  • 扫描结果发现 admin/ 目录下多个文件可以直接访问: 
  • admin/upload.php 无需管理员登录,可直接访问,此处存在未授权访问漏洞
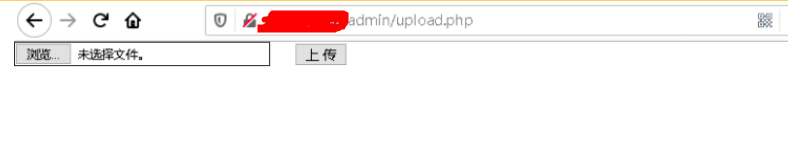
逻辑漏洞实验

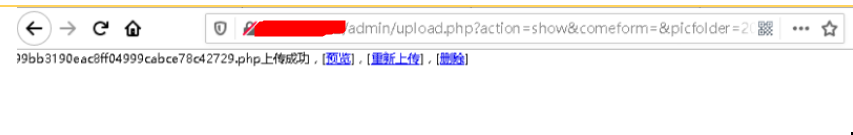
  • 上传 webshell 文件

逻辑漏洞实验

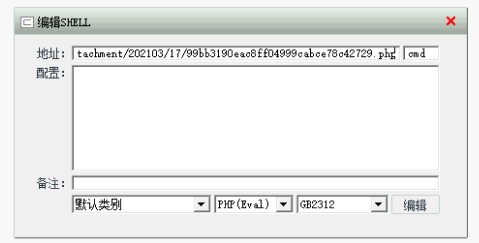
  • 使用菜刀链接

逻辑漏洞实验

逻辑漏洞实验


  • 支付逻辑漏洞
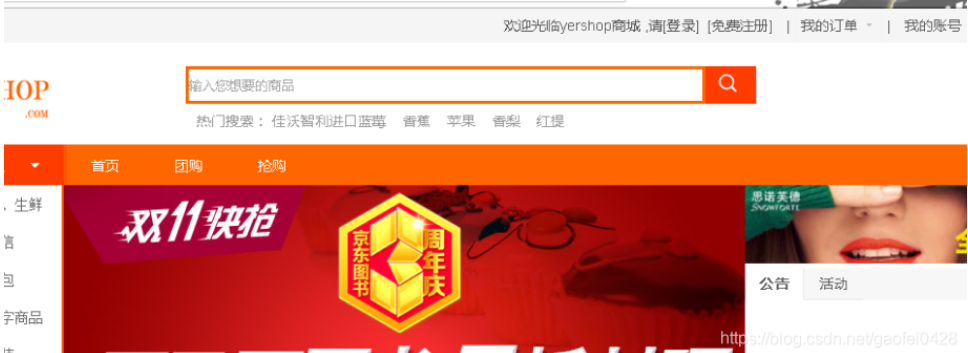
  • 访问主页

逻辑漏洞实验

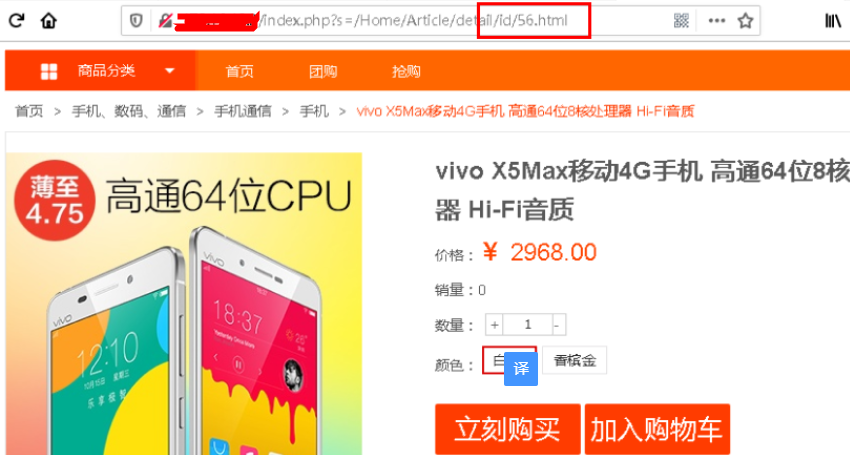
  • 查看物品的 ID 

逻辑漏洞实验

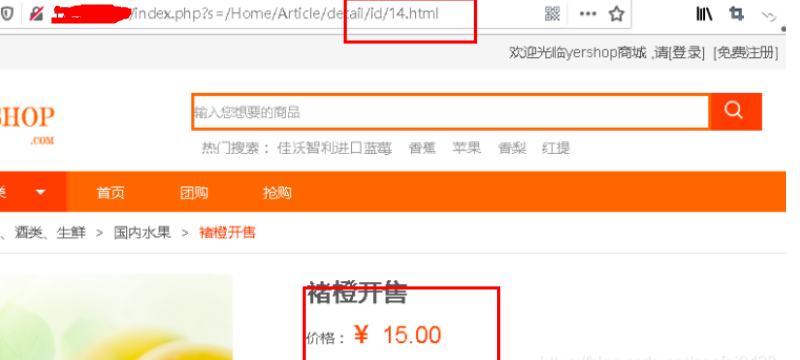
  • 寻找一些价格低的物品

逻辑漏洞实验

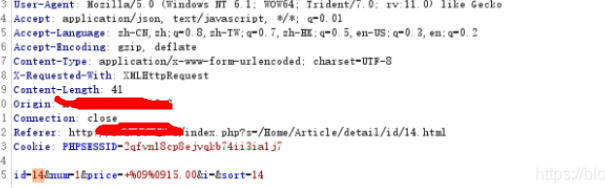
  • 开启代理,打开 BP,点击加入购物车

逻辑漏洞实验

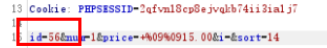
  • 修改 ID,点的发送

逻辑漏洞实验

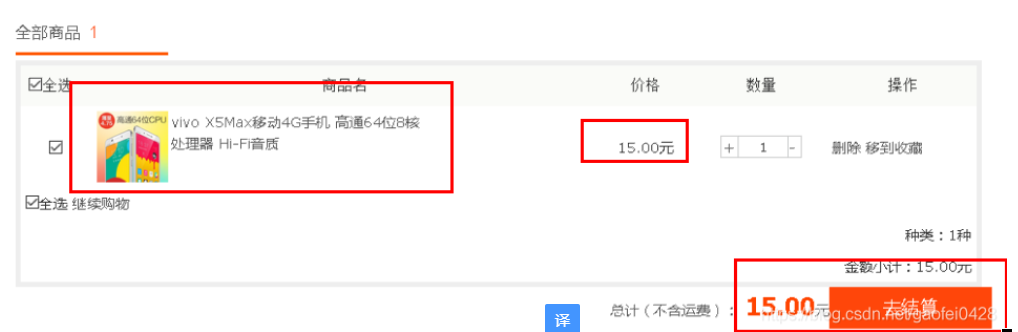
  • 返回页面,查看购物车

逻辑漏洞实验

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容, 请发送邮件至 举报,一经查实,本站将立刻删除。

发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/131997.html原文链接:https://javaforall.net

赞 (0)
全栈程序员-站长的头像全栈程序员-站长


相关推荐

  • JWT — JWT原理解析及实际使用[通俗易懂]

    JWT — JWT原理解析及实际使用[通俗易懂]一、JWT1、JWT介绍JWT(jsonwebtoken)是为了在网络应用环境间传递声明而执行的一种基于JSON的开放标准。JWT的声明一般被用来在身份提供者和服务提供者间传递被认证的用户身份信息,以便于从资源服务器获取资源。比如用户登录。在传统的用户登录认证中,因为http是无状态的,所以都是采用session方式。用户登录成功,服务端会保存一个session,服务端会返回给客户端一个sessionId,客户端会把sessionId保存在cookie中,每次请求都会携带这个sessionId。

    2022年10月17日
  • HTTP-500错误的常见原因与分析「建议收藏」

    HTTP-500错误的常见原因与分析「建议收藏」前言:最近使用阿里云windows2008R2云服务器搭建网站QQ互联接入(第三方登录)服务的过程中,使用了phpcmsV9提供的V9.6.3压缩包内的.htaccess文件。几经辗转,仍然没能解决过程中遇到的问题,问了一些技术大咖,有人说可能是500错误。以前知道有400报错,还真不知道有个500错误,所以上网查询之后,觉得应该小结一篇。1.造成500错误常见原因有:ASP语法出…

    2022年6月13日
  • 1.23 lseek函数[通俗易懂]

    1.23 lseek函数[通俗易懂]参考:牛客网C++高薪求职项目《Linux高并发服务器开发》1.22read、write函数专属优惠链接:https://www.nowcoder.com/courses/cover/live/504?coupon=AvTPnSG

    2022年6月24日
  • Winform 界面 美化 界面库

    Winform 界面 美化 界面库官网[url=http://www.gotrance.com][/url][img=http://img.bbs.csdn.net/upload/201502/07/1423310141_531797.jpg][/img][img=http://img.bbs.csdn.net/upload/201502/07/1423310172_452400.jpg][/im

    2022年5月27日
  • 基于Lucene3.5.0怎样从TokenStream获得Token

    基于Lucene3.5.0怎样从TokenStream获得Token

    2021年11月29日
  • 前端如何做好seo_seo的五个步骤

    前端如何做好seo_seo的五个步骤一、合理的title、description、keywords搜索对着三项的权重逐个减小,title值强调重点即可;description把页面内容高度概括,不可过分堆砌关键词;keywords列举出重要关键词。1、titletitle,就是浏览器上显示的那些内容,不仅用户能看到,也能被搜索引擎检索到(搜索引擎在抓取网页时,最先读取的就是网页标题,所以title是否正确设置极其…

    2022年9月18日

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

关注全栈程序员社区公众号