DVWA之反射型XSS代码审计

DVWA之反射型XSS代码审计目录lowmediumhighimpossible从整个cms的角度去分析这个漏洞low前端代码如下。定义了一个表达以get的方式发送请求形式为?name=。然后包含了一个$html的变量源码如下。array_key_exists()函数检查某个数组中是否存在指定的键名,如果键名存在则返回true,如果键名不存在则返回false。$_GET为超全局变量。直接将输入的name值赋值给变量$html然后前端再引用这个变量,所以触发xss<?php.

大家好,又见面了,我是你们的朋友全栈君。

目录

low

medium

high

impossible


从整个cms的角度去分析这个漏洞

low

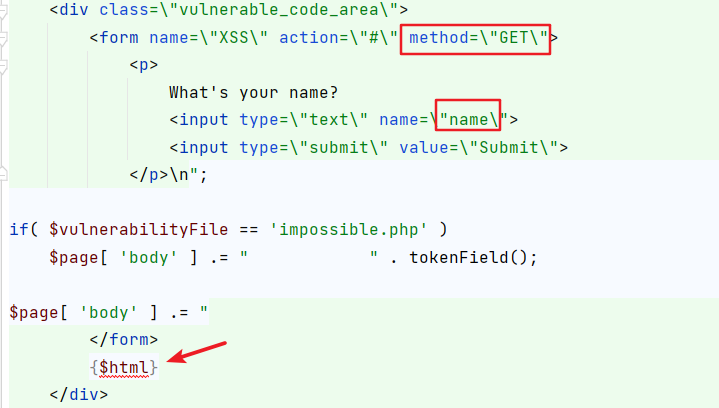
前端代码如下。定义了一个表单以get的方式发送请求形式为?name= 。然后引用了一个$html的变量 
DVWA之反射型XSS代码审计

$html所在文件源码如下。array_key_exists() 函数检查某个数组中是否存在指定的键名,如果键名存在则返回 true,如果键名不存在则返回 false。$_GET为超全局变量。

直接将输入的name值赋值给变量$html然后前端再引用这个变量,所以触发xss

<?php

header ("X-XSS-Protection: 0");

// 如果$_GET中存在'name'这个键,说明点击了form表达的提交按钮。$_GET就是以数组的形式保存变量
if( array_key_exists( "name", $_GET ) && $_GET[ 'name' ] != NULL ) {
	// Feedback for end user
	$html .= '<pre>Hello ' . $_GET[ 'name' ] . '</pre>';
}

?

medium

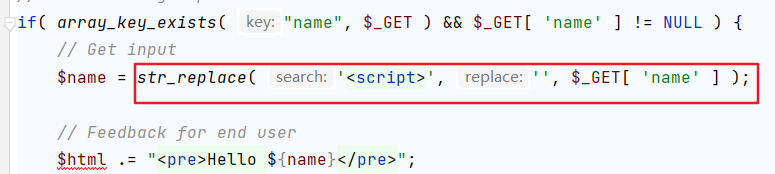
可见在低级的基础上增加了str_replace()函数,将用户的输入中<script>关键字进行了过滤,所以可以考虑双写关键字进行绕过。我们也知道构造xss有以下几种方式,所以我也可以利用第二种和第三种方式进行弹窗

  • 利用<script>标签构造
  • 利用js伪协议:<a href=”javascript:alert(/xss/)”>touch me</a>
  • 利用html事件

DVWA之反射型XSS代码审计

 1. 双写<script>绕过

<scr<script>ipt>alert(/xss/)</scr<script>ipt>

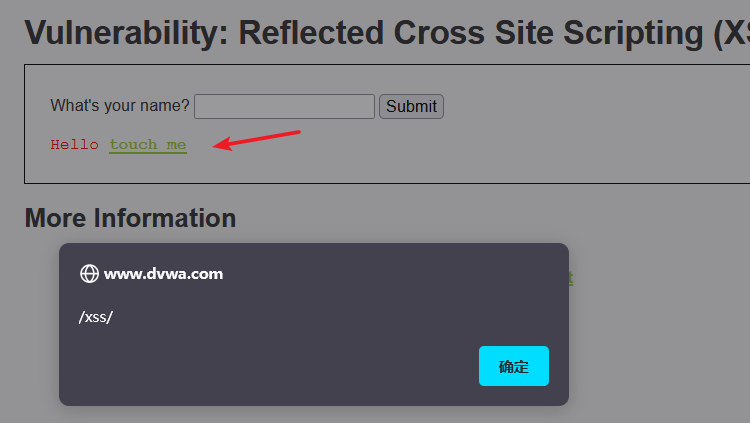
2. 利用伪协议

<a href="javascript:alert(/xss/)">touch me</a>
 DVWA之反射型XSS代码审计

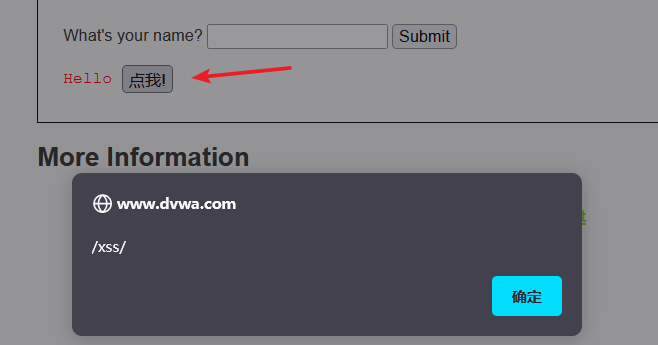
3. 利用html事件

<input type="button" onclick="alert(/xss/)" value="点我!">
 DVWA之反射型XSS代码审计

high

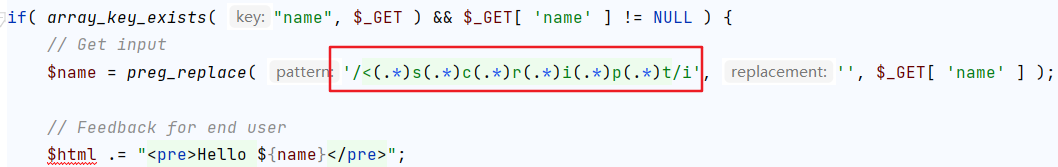
在中级的时候只是对<script>关键字进行了一次过滤,这里使用正则表达式对<script中的每一个词进行了无限次过滤,所以这里不能双写绕过。但是我们可以使用伪协议和产生html事件进行弹窗,和上一样 
DVWA之反射型XSS代码审计

impossible

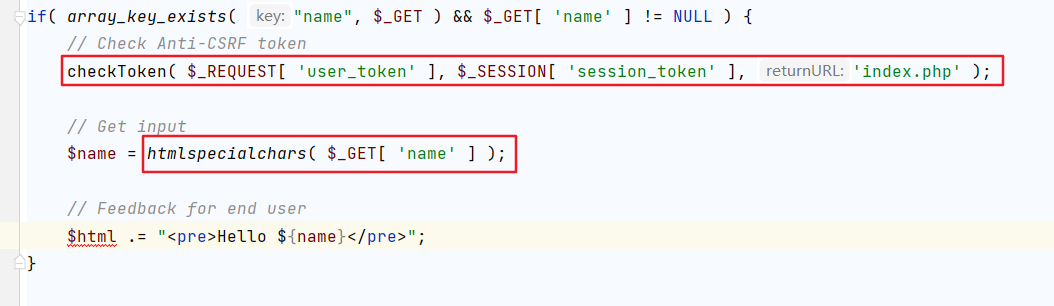
可以看出多了user_token和session_token,这是防csrf的,因为经常是xss+csrf结合攻击。然后他对我们输入的内容用htmlspecialchars() 函数进行处理。这里主要看htmlspecialchars() 就行
DVWA之反射型XSS代码审计

htmlspecialchars()

htmlspecialchars()函数是使用来把一些预定义的字符转换为HTML实体,返回转换后的新字符串

  • &       转换为&amp
  • ”        转换为&quot
  • ‘         转换为成为 
  • <       转换为&lt
  • >       转换为&gt

xss构造的几种方式

  • 利用<script>构造,<>被转换了所以不行
  • 利用伪协议,需要用到<和单引号或者双引号,所以不行
  • 利用html事件,也需要用到<和单引号或者双引号,所以不行

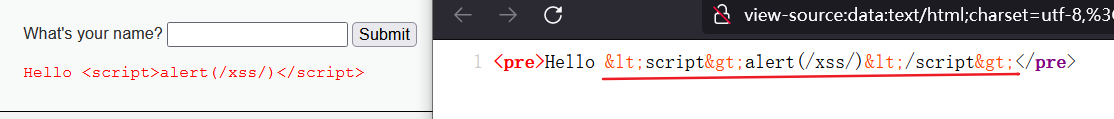
如下,我们选中然后右键查看选中部分源码,发现被转换了,所以确实是impossible
DVWA之反射型XSS代码审计

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容, 请发送邮件至 举报,一经查实,本站将立刻删除。

发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/137360.html原文链接:https://javaforall.net

赞 (0)
全栈程序员-站长的头像全栈程序员-站长


相关推荐

  • 解决Pycharm下导入TensorFlow失败的问题[通俗易懂]

    解决Pycharm下导入TensorFlow失败的问题[通俗易懂]一般情况下通过:File—Settings—Project:工程名字—ProjectInterpreter—右上角加号–上面窗口输入Tensorflow—左下角的InstallPackage就可以成功导入。如果导入失败,可能是你的pip版本不够用了,按照上述方法,先把pip更新一下,在去导入TensorFlow可以了。…

    2022年8月26日
  • 安卓系统文件夹结构及其文件解析(详细)_不压缩文件夹设置密码

    安卓系统文件夹结构及其文件解析(详细)_不压缩文件夹设置密码安卓系统文件夹结构详解核system\\app这个里面主要存放的是常规下载的应用程序,可以看到都是以APK格式结尾的文件。在这个文件夹下的程序为系统默认的组件,自己安装的软件将不会出现在这里,而是\\data\\文件夹中。下面是详细的介绍:\\system\\app\\AlarmClock.apk闹钟\\system\\app\\AlarmClock.odex\\system\\…

    2022年10月9日
  • Android ListView滚动条配置完全解析

    Android ListView滚动条配置完全解析详细介绍ListView中和滚动条相关的所有配置,包括普通滚动条和快速滚动条。

    2022年7月17日
  • 草根程序员转型做项目管理走过的点点滴滴之_华为裁员感想

    草根程序员转型做项目管理走过的点点滴滴之_华为裁员感想自己一直假想还停留在29岁那个黄金年龄,仿佛明天就要30岁(老话里而立的年纪),因此总感觉要拼命的工作,拼命的学习好让明天立的更稳固一些。缘起百度了一把华为裁员的相关报道,又看了几篇别人写的华为裁员的理解已经对中国it行业的痛批文章,把我一下子拉回了现实,85年出生在农村的自己到现在恰好也是三十二几岁的阶段,发现也没啥立不立的,还是那个拼命三郎的状态,顿时有些迷惑与感伤。

    2022年7月17日
  • native2ascii用法

    native2ascii用法背景:在做Java开发的时候,常常会出现一些乱码,或者无法正确识别或读取的文件,比如常见的validator验证用的消息资源(properties)文件就需要进行Unicode重新编码。原因是java默认的编码方式为Unicode,而我们的计算机系统编码常常是GBK等编码。需要将系统的编码转换为java正确识别的编码问题就解决了。 1、native2ascii简介:native2ascii是s…

    2022年9月12日
  • proxy pac_全局代理和全局直连

    proxy pac_全局代理和全局直连2019独角兽企业重金招聘Python工程师标准>>>…

    2022年10月19日

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

关注全栈程序员社区公众号