OpenSSL心血漏洞分析「建议收藏」

OpenSSL心血漏洞分析「建议收藏」SSL是一种理论,而其具体实现,就有好多了,firefox有自己的实现,旧版本的chrome有自己的实现,Openssl也属于实现的一种。   该漏洞并不是协议上的漏洞,而是针对某个实现的漏洞,说简单点就是:代码写的烂或者考虑不全面。 受影响的OpenSSL版本:OpenSSL1.0.2-betaOpenSSL1.0.1-OpenSSL1.0.1f 

大家好,又见面了,我是你们的朋友全栈君。

    SSL 是一种理论,而其具体实现,就有好多了,firefox有自己的实现,旧版本的chrome有自己的实现,Openssl也属于实现的一种。


    该漏洞并不是协议上的漏洞,而是针对某个实现的漏洞,说简单点就是:代码写的烂或者考虑不全面。


受影响的OpenSSL版本:

OpenSSL 1.0.2-beta

OpenSSL 1.0.1 – OpenSSL 1.0.1f


1:为什么叫 心血漏洞

    SSL有一个特性,相当于TCP的keepalive 特性,即一端发送特定的报文到对端,如果对端收到,并且回复,就表示对方未断开连接,并且自己也不会断开连接。


该功能的英文名叫做:Heartbeat ,发现漏洞的人称这个漏洞为Heartbleed,翻译成中文就叫心血漏洞。


该功能在RFC 6520中详细描述,主要讲解了一些报文格式。


2:心血漏洞原理

简要概述就是说,OpenSSL在解析 对端发送的Heartbeat 请求报文的时候没有判断边界值。

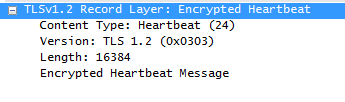
我们先来看看Heartbeat 请求报文格式:

OpenSSL心血漏洞分析「建议收藏」


第一部分 类型 Content type

第二部分 协议版本 Version 

第三部分 长度 Length

Length指定了后面数据的长度。


而Length 指定的数据(即上图中的Encrypted Heartbeat Mesaage) 包括2部分:
1:序号
2:填充
协议要求,Heartbeat 响应的序号,必须和Heartbeat  请求的序号相同,padding是随机值。

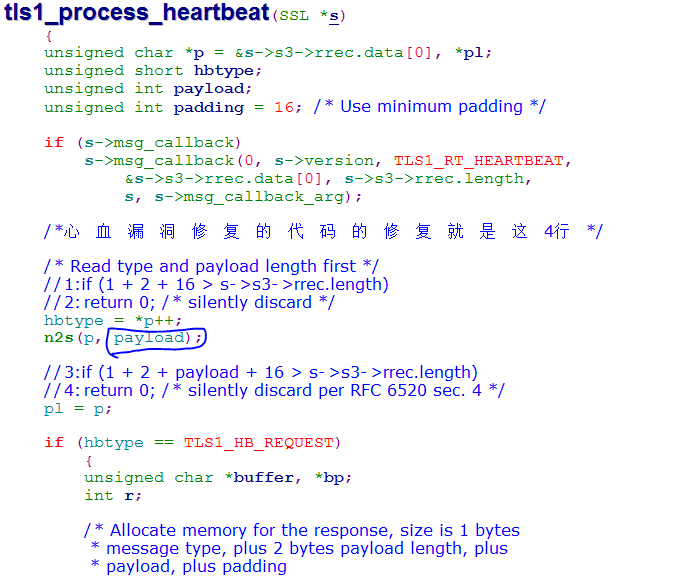
但是我们看看openssl是怎么解这个报文的:
OpenSSL心血漏洞分析「建议收藏」


    开始时,p 指向的是read_buf,OpenSSL的流程就是解析这个报文。

    提取 报文 中 Length 字段, 赋值到payload中,并未判断报文 后面的长度是否是 Length 指定的长度。因为客户端可能指定了payload 长度是0x4000,而后面的实际数据起始就1个字节。到目前为止,还未出现致命的信息泄露问题。

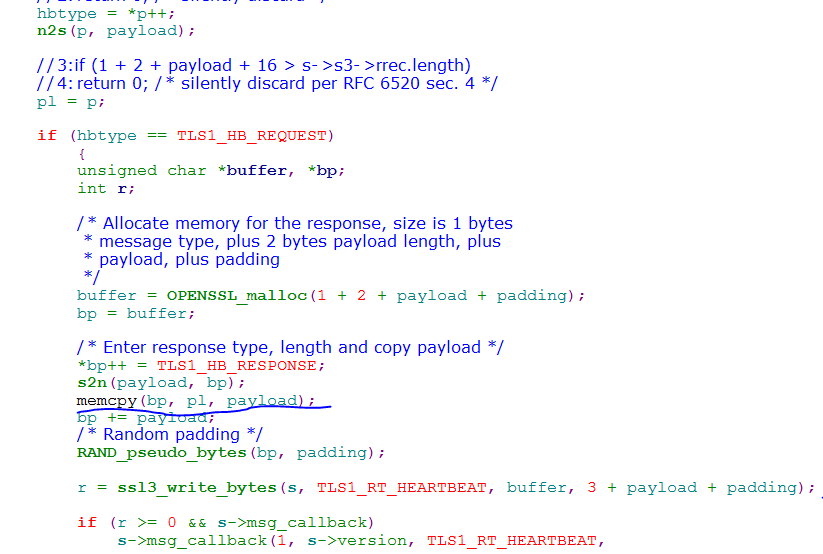
紧接着,准备构造Heartbeat 响应:
OpenSSL心血漏洞分析「建议收藏」


    上面说过,根据协议要求,Heartbeat 响应的序号,必须和Heartbeat  请求的序号相同。
    OpenSSL为了图方便,直接把 Heartbeat 请求报文拷贝过来了(因为请求报文中存在自己需要的序号)!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!!

    P1 指向了read_buf的payload,OpenSSL直接从read_buf中的payload起始处拷贝了payload 长度的数据到字节的write_buf。

    read_buf一共也就16k长度,如果客户端故意写的payload 是64k,那么很显然,OpenSSL进程空间的(64k-16k)的内存(可能是会话结构体中的其他字段,包括存放私钥等其他私密信息的内存)透露给客户端了。


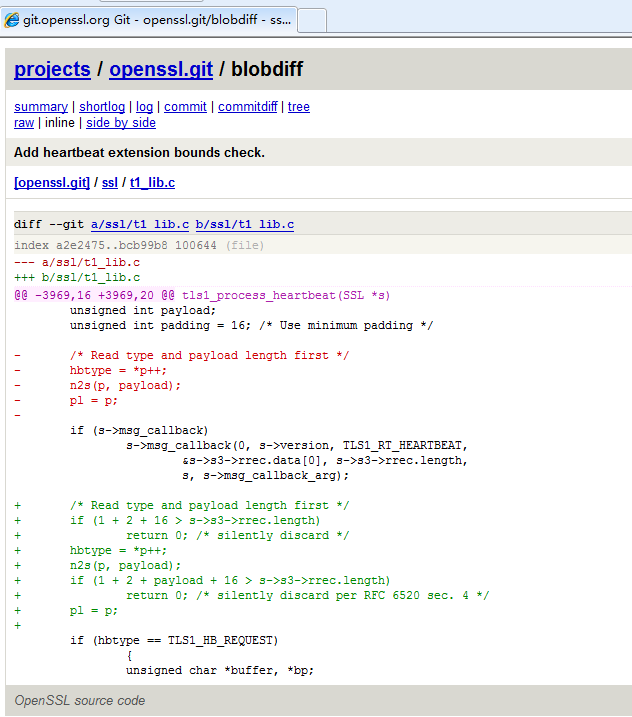
3:OpenSSL对该问题的修复如下
OpenSSL心血漏洞分析「建议收藏」

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容, 请发送邮件至 举报,一经查实,本站将立刻删除。

发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/160511.html原文链接:https://javaforall.net

赞 (0)
全栈程序员-站长的头像全栈程序员-站长

相关推荐

  • java 构造器 构造方法_Java构造器(构造方法/constructor)

    java 构造器 构造方法_Java构造器(构造方法/constructor)我们先来看一下什么是构造器:1、构造器也叫构造方法或构造函数,分为有参构造器和无参构造器;2、构造器也是一种方法,只不过是一种特殊的方法,它会在对象创建的时候被调用;3、构造器最大的作用就是在创建对象的时候进行对象的初始化,有参构造器可以实现对象传参(后面会比较着来看有参构造器方便在哪儿了);4、一个类可以有零个(如果没有自己定义编译器会帮你提供无参构造器)或多个构造器(【重载】不知道重载定义的小…

    2022年11月3日
  • datax(11):源码解读 ContainerCommunicator

    datax(11):源码解读 ContainerCommunicator前面看了datax的通讯类communication,现在看看在他之上包装的一个容器通信类ContainerCommunicator一、抽象基类AbstractContainerCommunicatordataX中提供了一个基类 AbstractContainerCommunicator来处理JobContainer、TaskGroupContainer和Task的通讯。AbstractContainerCommunicator提供了注册、收集信息等接口,信息的单位是Communication.

    2022年5月13日
  • 【教程】使用gitee搭建免费的图床

    【教程】使用gitee搭建免费的图床前几天七牛云的免费图床测试域名回收,导致我上传的图片都不能访问!要配置自定义域名,域名还要绑定主机。没有云主机的我开始想你们搞一个免费的图床,并且数据也不会丢失呢 ?​ 想到之前自己在GitHub上搭建过一个GitHub Page ,里面可以上传图片并且图片也可以访问,这不是很好的图床吗,本地可以保存一份,并且上传到GitHub上云端也可以保存一份,还可以使…

    2022年2月27日
  • kali 国内更新源

    kali 国内更新源#更新源编辑vi/etc/apt/sources.list(增加中科大的源或者阿里云)#获取数字签名wgetarchivekali.org/archive-key.asc#安装数字签名apt-keyaddarchive-key.asc#中科大#debhttp://mirrors.ustc.edu.cn/kalikali-rollingmainnon-freecontrib#deb-srchttp://mirrors.ustc.edu.c

    2022年5月28日
  • C++从零开始实现俄罗斯方块,vc6.0就可以实现

    C++从零开始实现俄罗斯方块,vc6.0就可以实现

    2021年3月12日
  • Vue文件上传、下载

    Vue文件上传、下载代码示例:文件上传到接口,对接口返回的文件进行下载。<template><divclass=”hello”><h1>{{msg}}</h1><inputtype=”file”@change=”uploadFile($event)”accept=”.sql,.excel,.txt”/></div></template><script>exportdefau

    2022年6月16日

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

关注全栈程序员社区公众号