kali中间人攻击—-盗取账号和密码

kali中间人攻击—-盗取账号和密码声明:本案例仅供个实验使用,并不作任何违法违纪等不正当,请遵守约定。1.原理解析在局域网内通信都是通过交换机及路由器连接外部网络的,对于局域网内大家都使用的一个协议为ARP协议,这个协议很奇特因为它是用来标定局域网内每台主机的MAC地址使用的,还有就是ARP协议也是用来规定网关的。  在我们下面要做的实验的过程中,kali系统会时刻向选定的机器发送“我是网关”,这样堵塞了真…

大家好,又见面了,我是你们的朋友全栈君。

声明: 本案例仅供个实验使用, 并不作任何违法违纪等不正当,请遵守约定。

1.原理解析

在局域网内通信都是通过交换机及路由器连接外部网络的, 对于局域网内大家都使用的一个协议
为ARP协议, 这个协议很奇特因为它是用来标定局域网内每台主机的MAC地址使用的, 还有就是ARP协
议也是用来规定网关的。
  在我们下面要做的实验的过程中, kali系统会时刻向选定的机器发送“我是网关”, 这样堵塞了真
正的ARP基站发送的“我才是网关”的数据包, 这样就完成了第一个攻击, 网关取代。
  那么接下来我们进行第二个攻击就是获取请求变量, 在取代网关后, 所有被欺骗的主机都会从kali
主机中去与路由器沟通来访问外网, 这样请求网站时的请求变量就被kali主机截取到了, 截取记录后再
发送给路由器, 当请求变量被网站数据库验证过后, 返回给路由器时, kali⼜会截取对比, 从而确定账户
和密码的准确性, 这样也就完成了一次盗取密码的过程。
  这样我们就神不知⻤不觉的把别人的账号和密码盗取过来了!!!

2.kali部署

启动kali,用户名root 密码 toor
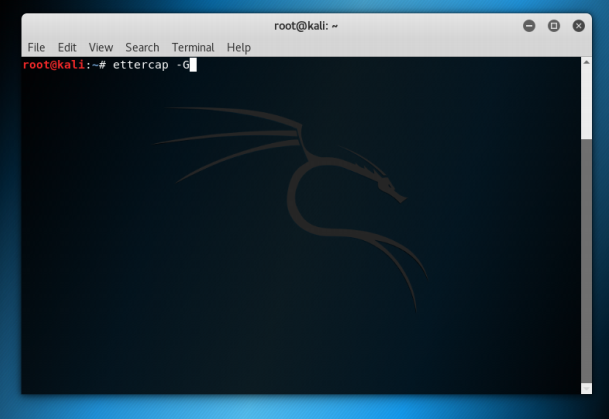
打开终端输入命令开启中间人攻击

root@kali ~:# ettercap -G
在这里插入图片描述
点击Sniff里面的“Unified sniffing”
在这里插入图片描述
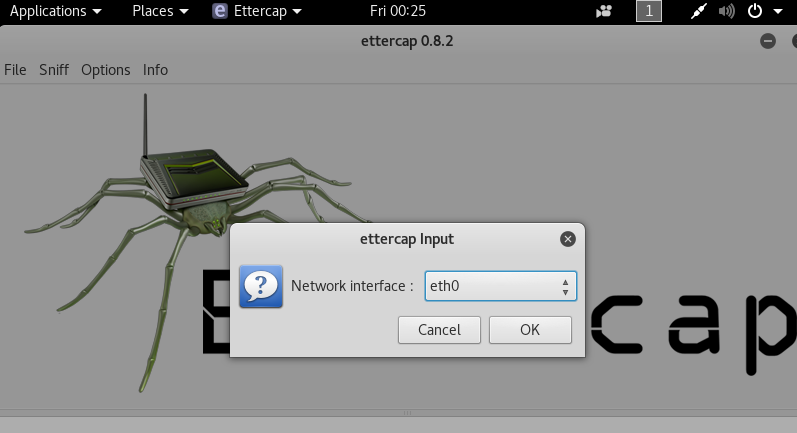
点击“OK”连接桥接⽹卡, 准备伪装网关
在这里插入图片描述
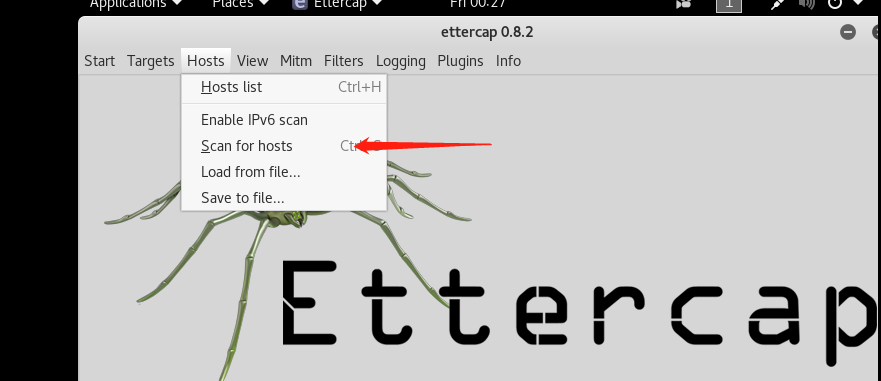
点击“Scan for hosts” 扫描所有局域网内的主机
在这里插入图片描述
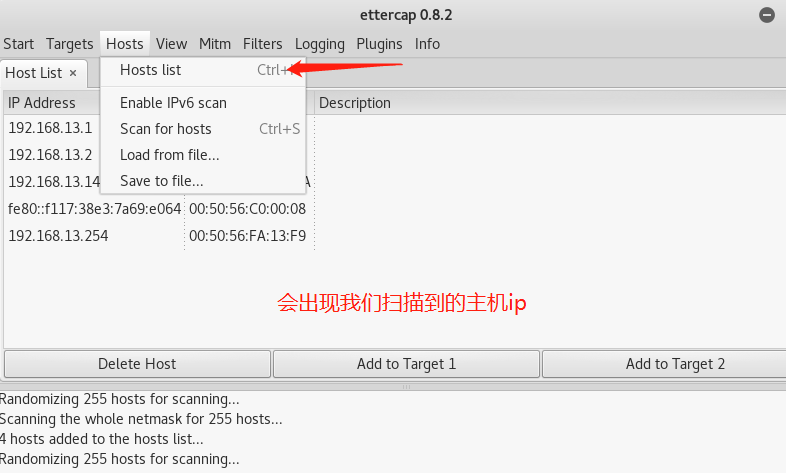
点击“ Hosts list” 列出所有在线主机
在这里插入图片描述
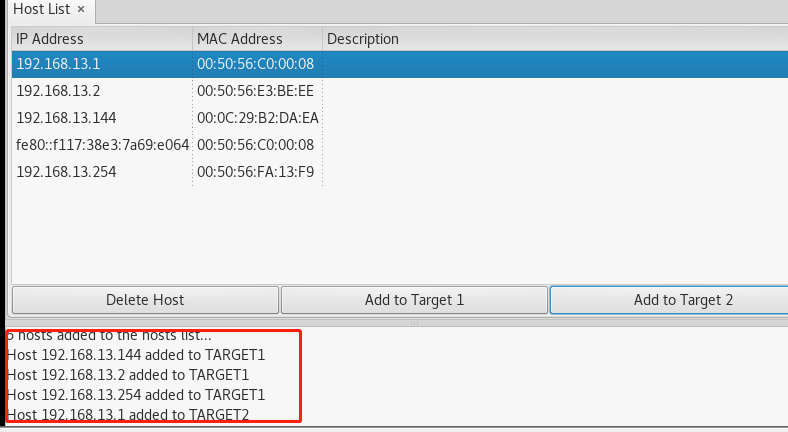
添加除了末尾是1的IP地址到”Add to Target 1″中
添加末尾为1 的IP地址到“Add to Target 2”中
在这里插入图片描述
点击“ARP poisoning”让真正的网关被kali所监管, 并且让所有在线主机认为kali才是网关
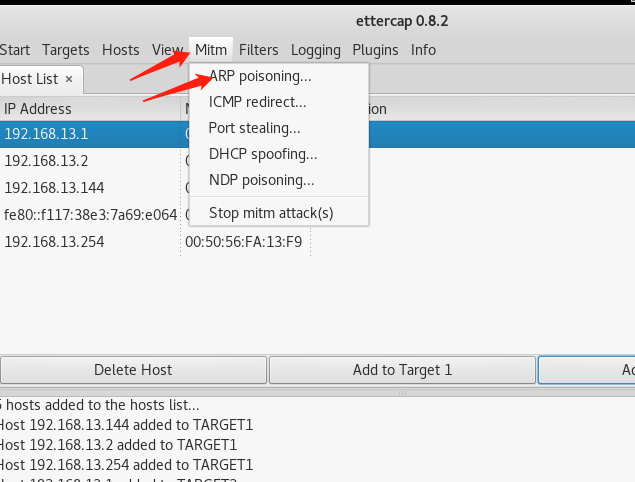
在这里插入图片描述
勾选“Sniff remote connections.”控制远程连接, 让kali作为中间人; 点击“OK”完成此步
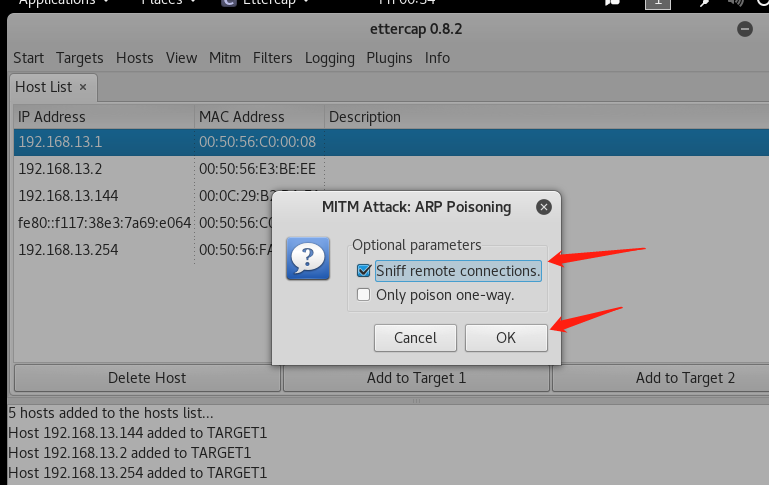
在这里插入图片描述
这就配置好了,接下来测试一下

3.测试

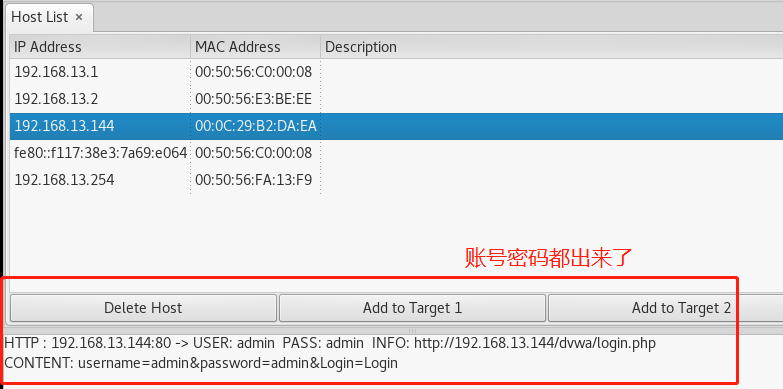
这里面192.168.13.144是OWASP,我们去访问一下OWASP
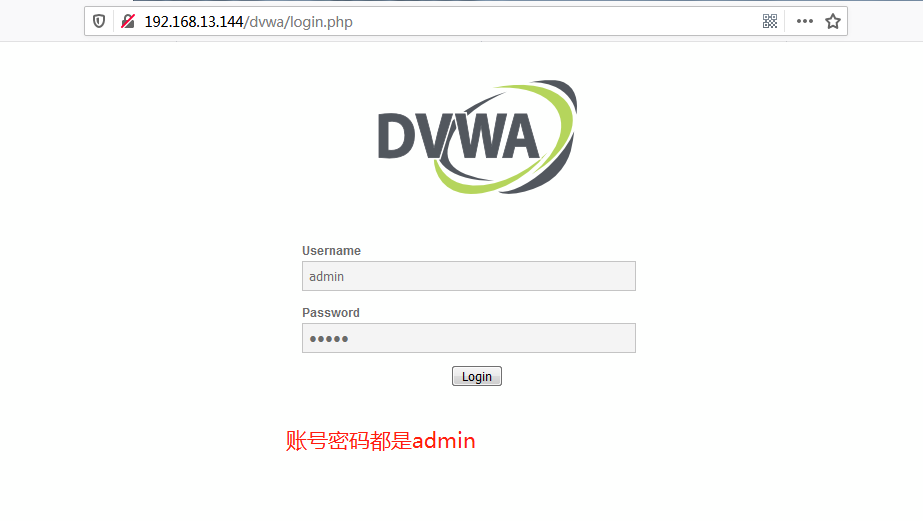
在这里插入图片描述
在这里插入图片描述
如果我们想要用真实的网站测试的话,我们一定要将其改为桥接模式,因为是局域网,我们的kali的网段必须跟本地网段一样,所以要改成桥接。
重复上面的步骤
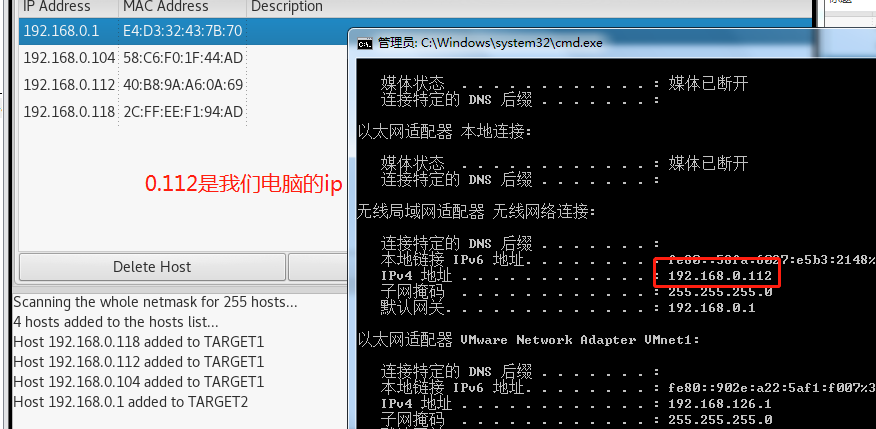
在这里插入图片描述
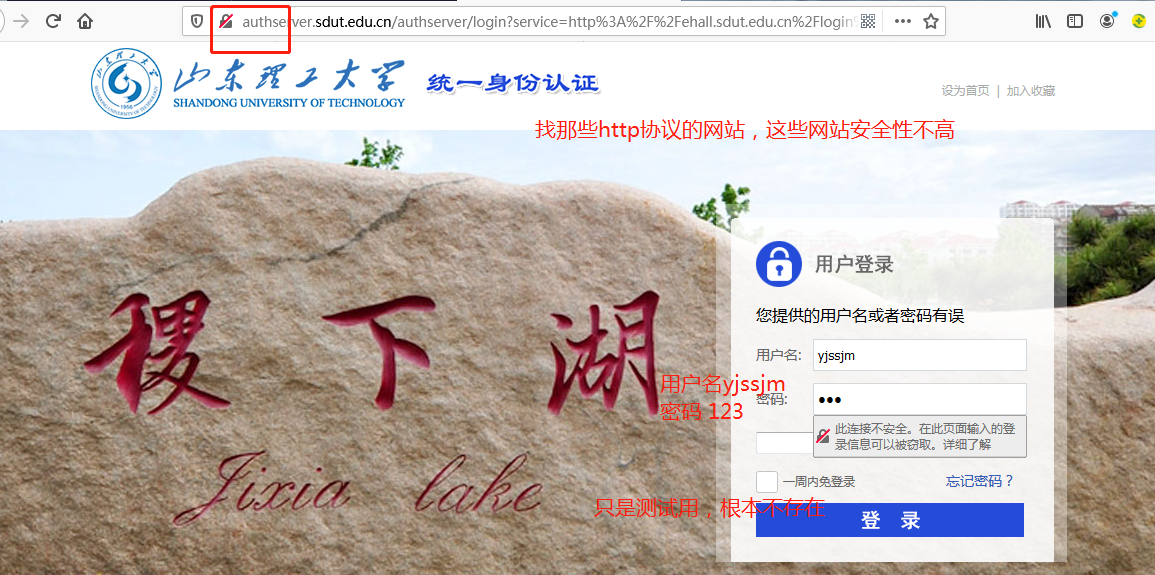
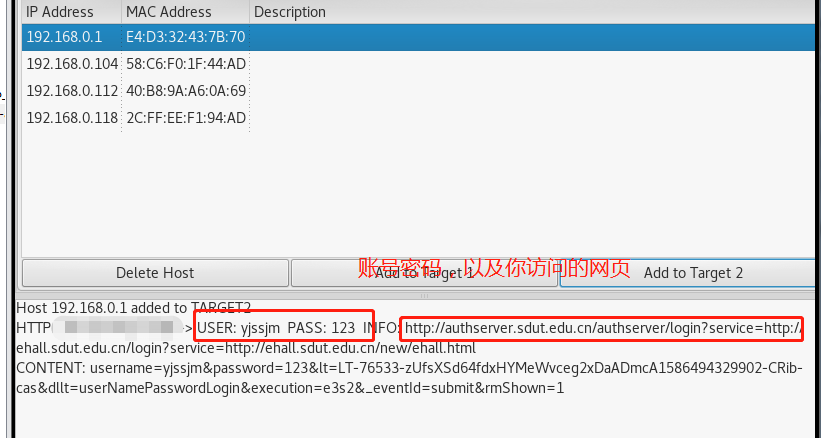
现在我们打开网页来测试
在这里插入图片描述
在这里插入图片描述

4.如何防止中间人攻击

很简单,将http协议换成https就能防止了。
HTTP 协议(HyperText Transfer Protocol,超文本传输协议):是客户端浏览器或其他程序与Web服务器之间的应用层通信协议 。
HTTPS 协议(HyperText Transfer Protocol over Secure Socket Layer):可以理解为HTTP+SSL/TLS, 即 HTTP 下加入 SSL 层,HTTPS 的安全基础是 SSL,因此加密的详细内容就需要 SSL,用于安全的 HTTP 数据传输。
客户端在接受到服务端发来的SSL证书时,会对证书的真伪进行校验,以浏览器为例说明如下:
(1)首先浏览器读取证书中的证书所有者、有效期等信息进行一一校验

(2)浏览器开始查找操作系统中已内置的受信任的证书发布机构CA,与服务器发来的证书中的颁发者CA比对,用于校验证书是否为合法机构颁发

(3)如果找不到,浏览器就会报错,说明服务器发来的证书是不可信任的。

(4)如果找到,那么浏览器就会从操作系统中取出颁发者CA 的公钥,然后对服务器发来的证书里面的签名进行解密

(5)浏览器使用相同的hash算法计算出服务器发来的证书的hash值,将这个计算的hash值与证书中签名做对比

(6)对比结果一致,则证明服务器发来的证书合法,没有被冒充

(7)此时浏览器就可以读取证书中的公钥,用于后续加密了

(8)client与web协商对称加密算法,client生成一个对称加密密钥并使用web公钥加密,发送给web服务器,web服务器使用web私钥解密

(9)使用对称加密密钥传输数据,并校验数据的完整性
————————————————
构建私有的CA机构,教你不用认证也能使用HTTPS
nginx https部署认证,教你拥有自己的域名

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容, 请发送邮件至 举报,一经查实,本站将立刻删除。

发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/162208.html原文链接:https://javaforall.net

赞 (0)
全栈程序员-站长的头像全栈程序员-站长

相关推荐

  • 胡崧讲Dreamweaver视频教程

    胡崧讲Dreamweaver视频教程胡崧讲Dreamweaver视频教程01胡崧讲Dreamweaver视频教程02 胡崧讲Dreamweaver视频教程03胡崧讲Dreamweaver视频教程04胡崧讲Dreamweaver视频教程05胡崧讲Dreamweaver视频教程06胡崧讲Dreamweaver视频教程07胡崧讲Dreamweaver视频教程08胡崧讲Dre…

    2022年5月10日
  • 黑苹果 服务器系统安装教程,黑苹果安装教程,详细教您黑苹果怎么安装[通俗易懂]

    黑苹果 服务器系统安装教程,黑苹果安装教程,详细教您黑苹果怎么安装[通俗易懂]科技发展至今,安装黑苹果的方式多种多样,最开始的变色龙引导,到现在的clover引导,正所谓通往罗马的路不止一条啊,今天我们要说的是黑苹果安装方式,那黑苹果怎么安装?下面,小编跟大家讲解安装黑苹果的操作流程了。随着iphone的流行,苹果大行其道。越来越多的应用开发者加入苹果的行列,黑苹果的升级虽然说不像白苹果升级那样简单,但是只要掌握了方法,我们也可以很简单地完成黑苹果的安装。下面,小编跟大家分…

    2022年6月11日
  • 一个完整的、全面k8s化的集群稳定架构(值得借鉴)

    点击上方“全栈程序员社区”,星标公众号 重磅干货,第一时间送达 作者:紫色飞猪 cnblogs.com/zisefeizhu/p/13692782.html 前言 我司的集群时刻处…

    2021年6月28日
  • 网页音乐播放器代码

    网页音乐播放器代码网页音乐播放器代码如果你也想往自己的博客里,网页里加入音乐播放器,只要复制下面的网页音乐播放器代码,做适当的修改就可以啦!有很多播放器可以选择,不要挑花眼哦!中true或1表示自动播放,false或0表示手动播放loop=”true”中的true或1表示重复播放,f

    2022年6月16日
  • eclipse汉化小教程

    eclipse汉化小教程点aboutEclipsexxx然后会显示版本http://www.eclipse.org/babel/downloads.php进入该网址一般都选择Mars(最后一个)复制网址http://download.eclipse.org/technology/babel/update-site/R0.15.1/mars加载出pending包后选择ChineseTraditional安装一路n…

    2022年5月3日
  • 临界段CCriticalSection的使用[通俗易懂]

    临界段CCriticalSection的使用[通俗易懂]类CCriticalSection的对象表示一个“临界区”,它是一个用于同步的对象,同一时刻仅仅同意一个线程存取资源或代码区。临界区在控制一次仅仅有一个线程改动数据或其他的控制资源时很实用。比如,在链表中添加�一个结点就仅仅同意一次一个线程进行。通过使用CCriticalSection对象来控制链表,就能够达到这个目的。它就像是一把钥匙,哪个线程获得了它就获得了执行线程的权力,而把其…

    2022年7月20日

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

关注全栈程序员社区公众号