
以太坊(ETH)挖矿最新教程
目前网上的大多数以太坊挖矿教程是很早整理编写的,基本都已过时不适用了。但挖矿是一个技术持续升级更新的过程,因此根据最新实战情况编写了本文,并争取在以后抽时间持续保持跟进更新。
一.基本要求
ETH 挖矿主要是使用显卡来挖矿。因此你需要一台拥有以下设备的PC(矿机):
显卡、主板、电源、CPU、内存(推荐4G)、硬盘(推荐 60G 的SSD)、PCI-E转接线等。
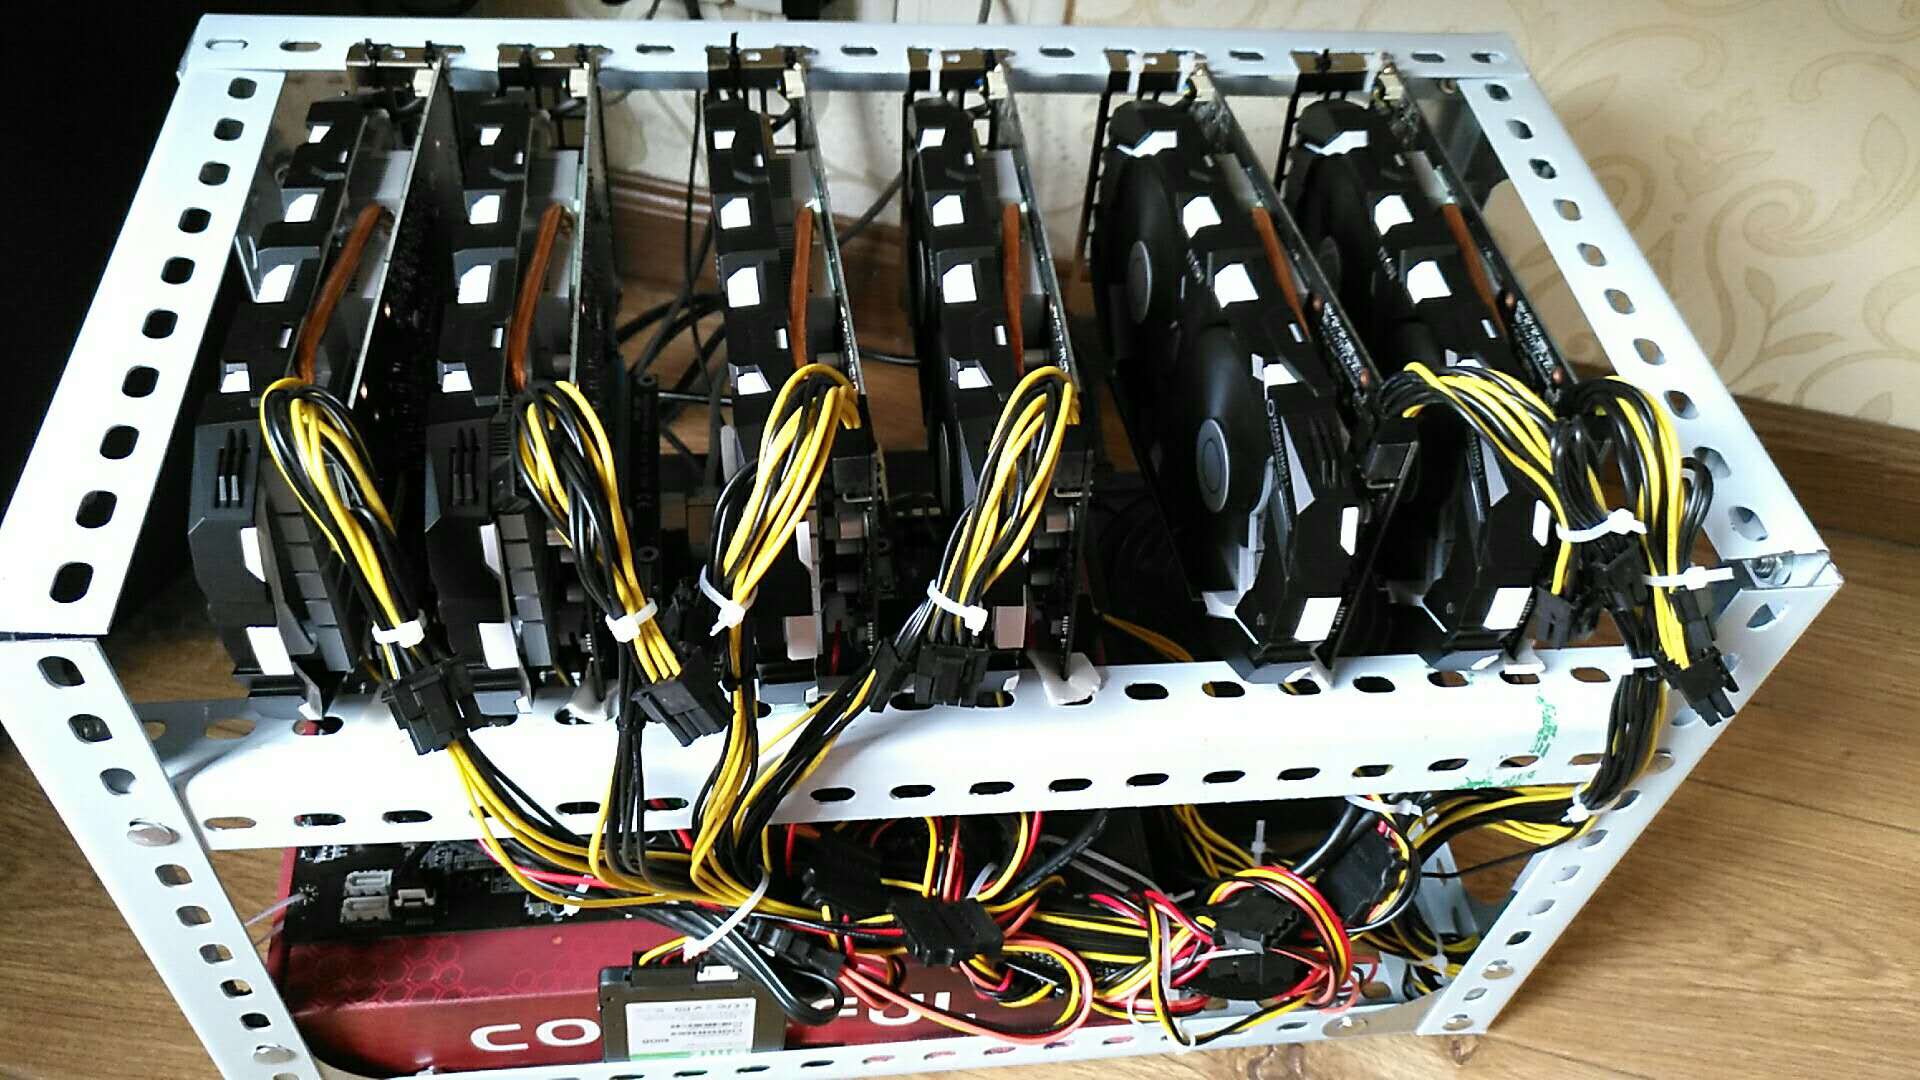
其中显卡决定挖矿的速度,主板、电源在很大程度上决定了矿机运行的稳定程度。附两张矿机图:

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容, 请发送邮件至 举报,一经查实,本站将立刻删除。
发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/181772.html原文链接:https://javaforall.net



