wannacry病毒作者_wannacry病毒利用了哪种漏洞

wannacry病毒作者_wannacry病毒利用了哪种漏洞1.样本概况1.1样本信息病毒名称:Trojan-Ransom.Win32.Wanna.m所属家族:木马/勒索/蠕虫MD5:DB349B97C37D22F5EA1D1841E3C89EB4SHA1:E889544AFF85FFAF8B0D0DA705105DEE7C97FE26CRC32:9FBB12271.2测试环境及工具…


Jetbrains全系列IDE稳定放心使用

1.样本概况
 
1.1样本信息

病毒名称:Trojan-Ransom.Win32.Wanna.m

所属家族:木马/勒索/蠕虫

MD5: DB349B97C37D22F5EA1D1841E3C89EB4

SHA1: E889544AFF85FFAF8B0D0DA705105DEE7C97FE26

CRC32: 9FBB1227


1.2测试环境及工具

VMware + win7 32位 + PEID + OD + IDA + 火绒剑 + PCHunter
 
 
2.病毒行为
wannacry病毒作者_wannacry病毒利用了哪种漏洞

大量文件被加密,后缀名为.WNCRY

wannacry病毒作者_wannacry病毒利用了哪种漏洞


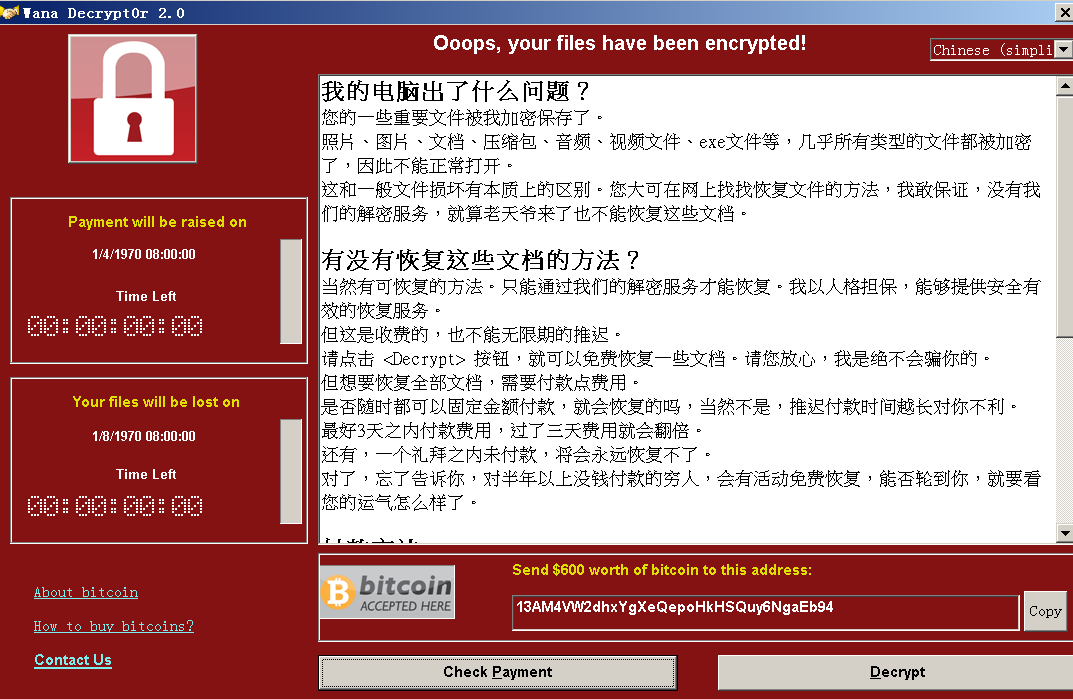
每隔一段时间弹出勒索窗口

wannacry病毒作者_wannacry病毒利用了哪种漏洞


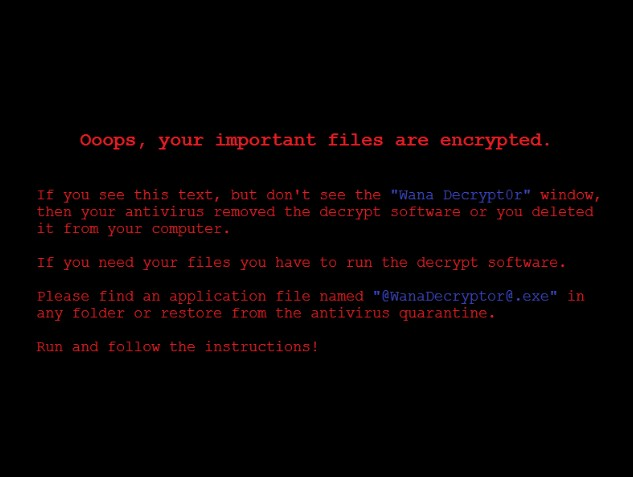
桌面背景被强制更换

wannacry病毒作者_wannacry病毒利用了哪种漏洞


3.恶意代码分析

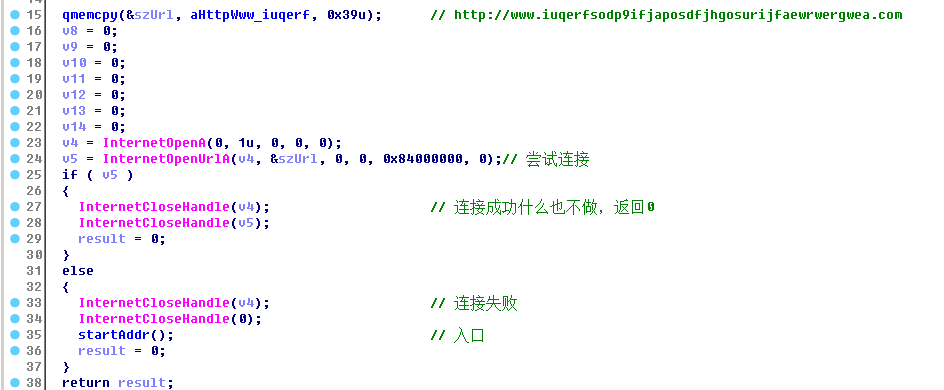
病毒执行后会尝试连接 http://www.iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea.com

wannacry病毒作者_wannacry病毒利用了哪种漏洞


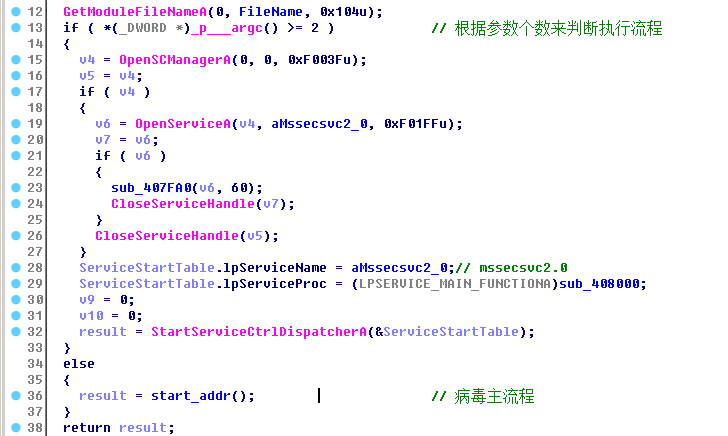
进入fun_enterCry之后通过判断参数的个数来执行相应的流程。
当参数>=2,进入服务流程 否则进入病毒主流程

wannacry病毒作者_wannacry病毒利用了哪种漏洞


服务流程
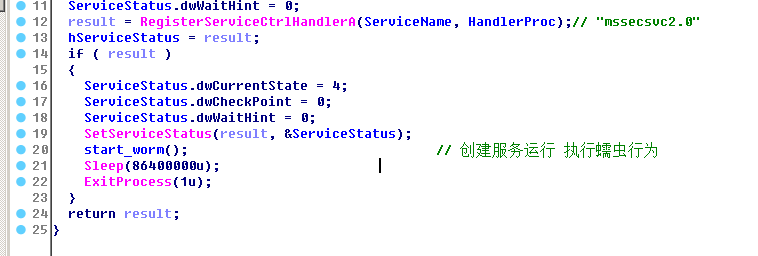
创建服务启动,每次开机都会自启动

wannacry病毒作者_wannacry病毒利用了哪种漏洞


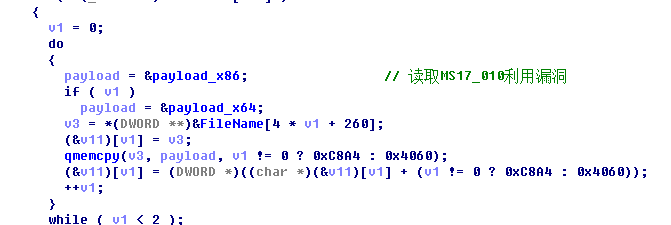
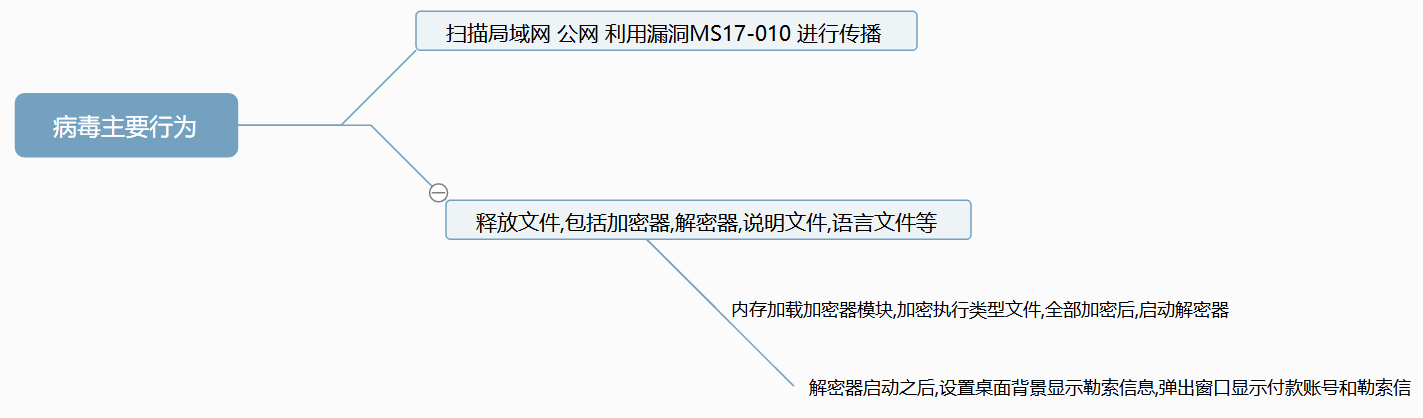
从内存中读取MS17_010漏洞利用代码,payload分为x86和x64两个版本

wannacry病毒作者_wannacry病毒利用了哪种漏洞


分别创建两个线程,扫描内网和外网,进行蠕虫传播感染

wannacry病毒作者_wannacry病毒利用了哪种漏洞


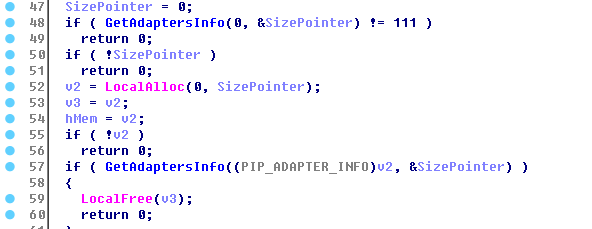
对于内网,则直接扫描当前计算机所在的网段进行感染

wannacry病毒作者_wannacry病毒利用了哪种漏洞


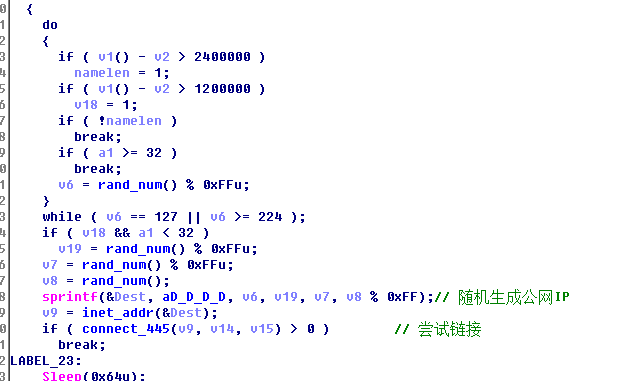
对于外网,随机生成公网IP,尝试连接445端口 

wannacry病毒作者_wannacry病毒利用了哪种漏洞


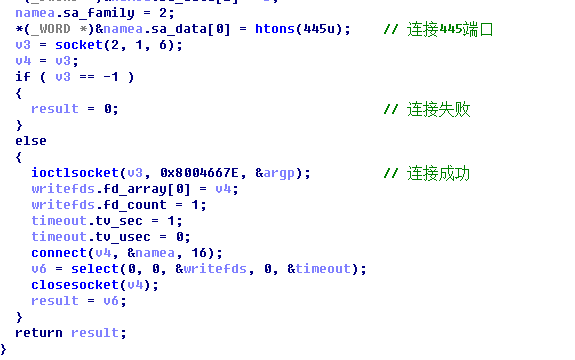
连接445端口

wannacry病毒作者_wannacry病毒利用了哪种漏洞


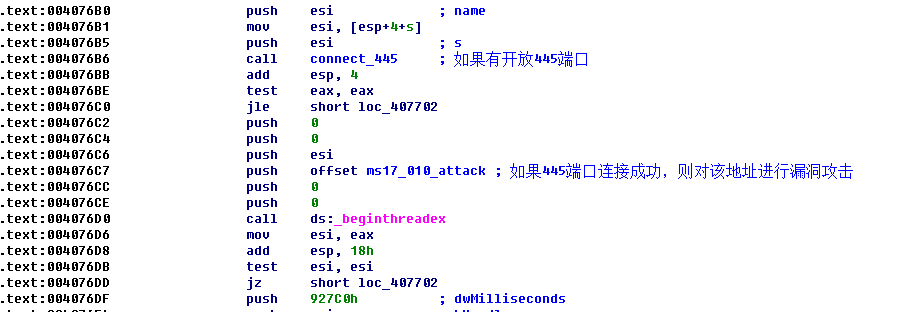
如果445端口连接成功,则对该地址进行漏洞攻击

wannacry病毒作者_wannacry病毒利用了哪种漏洞


病毒主流程
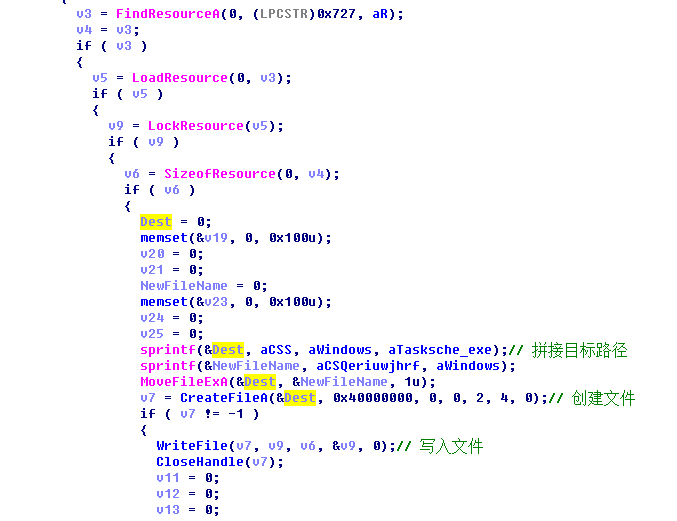
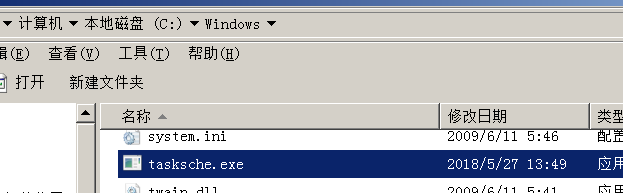
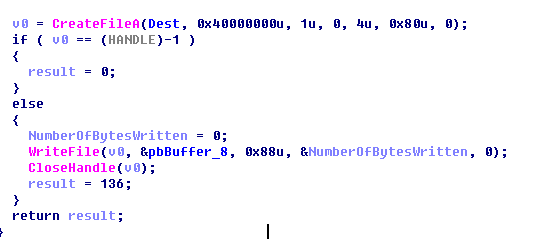
加载资源,并把资源写入”C:\windows\tasksche.exe”

wannacry病毒作者_wannacry病毒利用了哪种漏洞


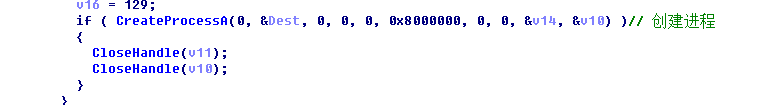
接着执行tasksche.exe

wannacry病毒作者_wannacry病毒利用了哪种漏洞


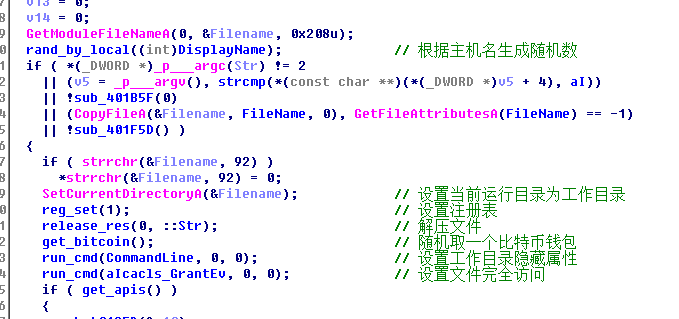
依照目录找到tasksche.exe 

wannacry病毒作者_wannacry病毒利用了哪种漏洞


wannacry病毒作者_wannacry病毒利用了哪种漏洞


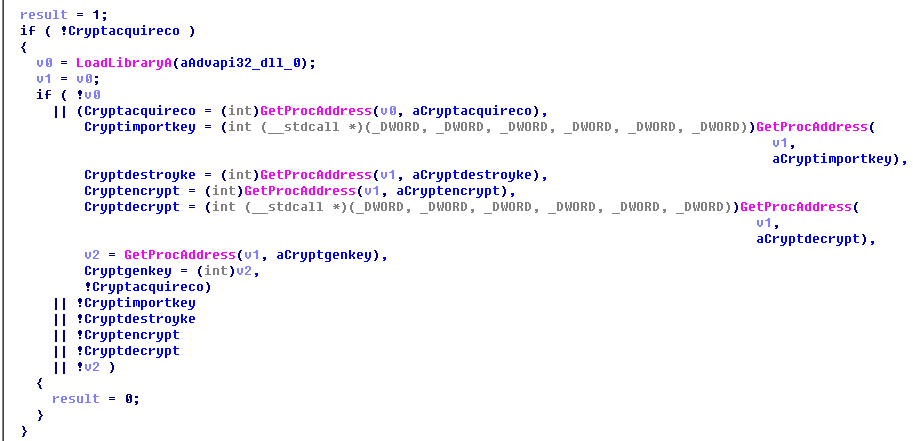
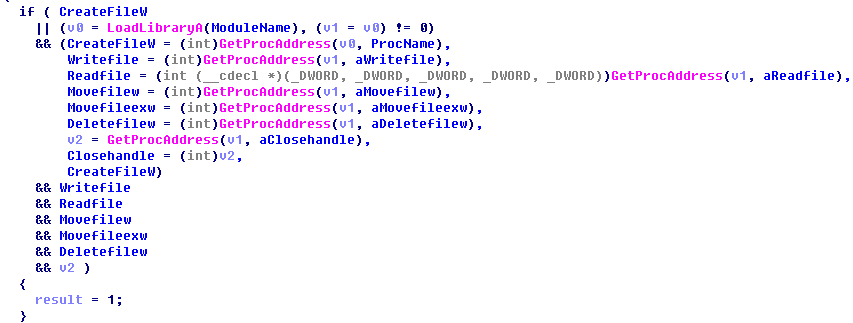
把使用到的一些API地址赋值给全局变量

wannacry病毒作者_wannacry病毒利用了哪种漏洞

wannacry病毒作者_wannacry病毒利用了哪种漏洞


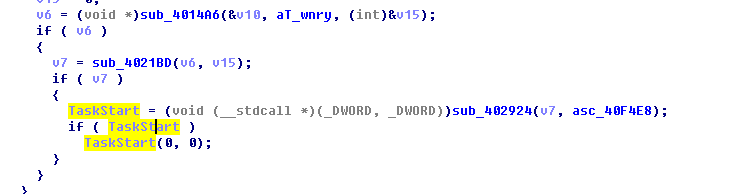
加载 t.wncy 文件, 并执行t.wncy的 TaskStart函数

wannacry病毒作者_wannacry病毒利用了哪种漏洞


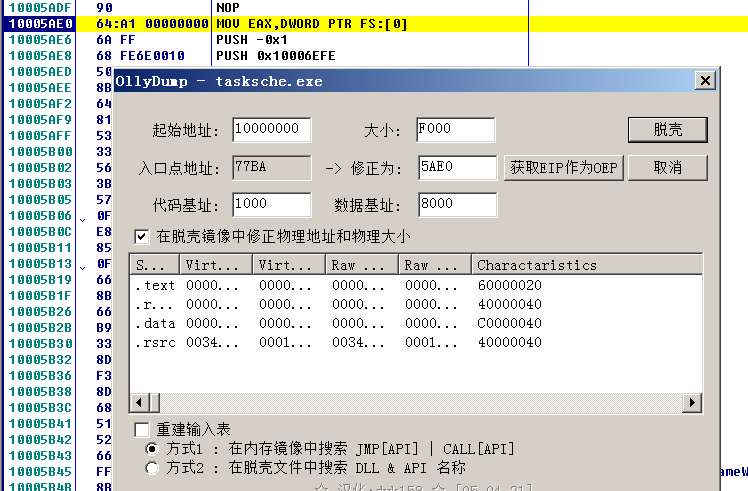
此处我们无法继续使用IDA往下分析,因为t.wncy的内容是动态申请出来的,我们使用OD把这块内存dump出来,再使用IDA分析

wannacry病毒作者_wannacry病毒利用了哪种漏洞


接下来继续使用IDA分析

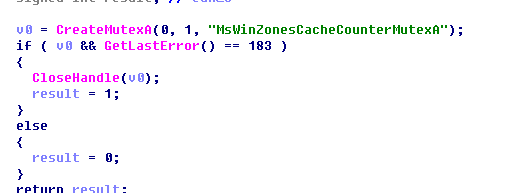
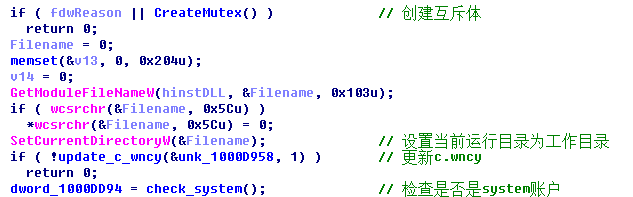
创建互斥体

wannacry病毒作者_wannacry病毒利用了哪种漏洞

wannacry病毒作者_wannacry病毒利用了哪种漏洞


初始化全局变量(一些使用到的API)

wannacry病毒作者_wannacry病毒利用了哪种漏洞

wannacry病毒作者_wannacry病毒利用了哪种漏洞


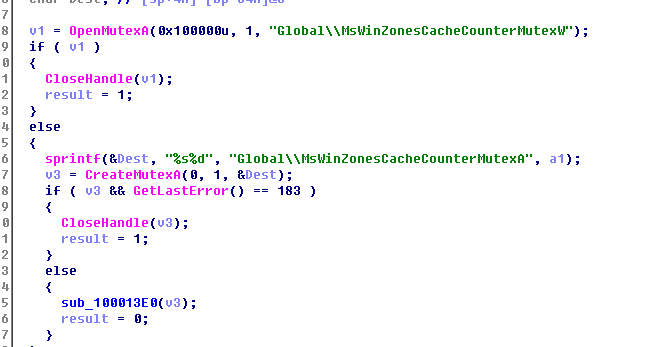
检查互斥体是否存在

wannacry病毒作者_wannacry病毒利用了哪种漏洞


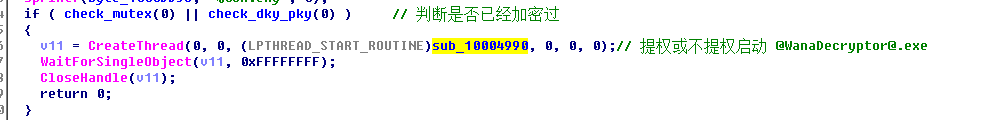
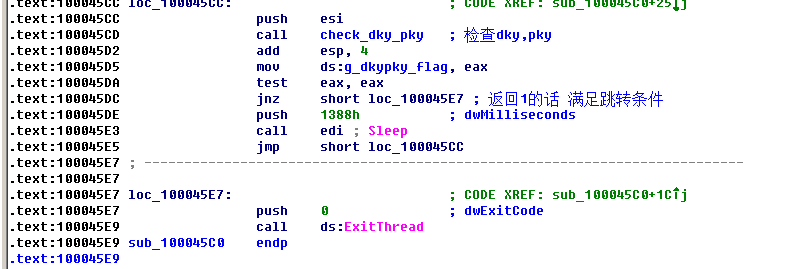
检查00000000.dky和00000000.pky是否存在,是否是配对的,如果是返回1,否则返回0

wannacry病毒作者_wannacry病毒利用了哪种漏洞


如果已经加密过,则创建一个线程,做三件事情
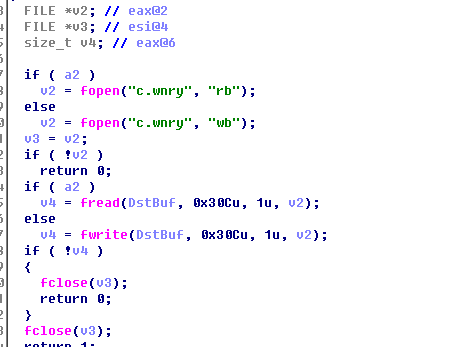
1.更新c.wncy

wannacry病毒作者_wannacry病毒利用了哪种漏洞


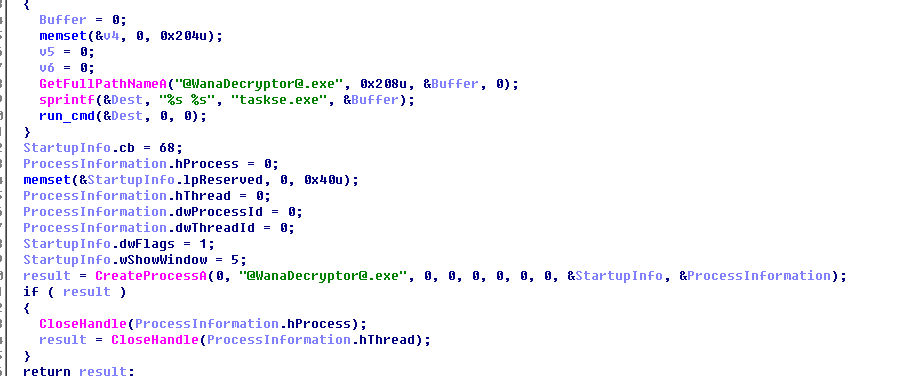
2.启动 @WanaDecryptor@.exe

wannacry病毒作者_wannacry病毒利用了哪种漏洞


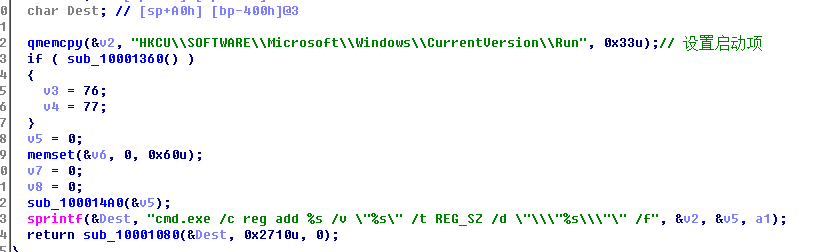
3.设置启动项

wannacry病毒作者_wannacry病毒利用了哪种漏洞


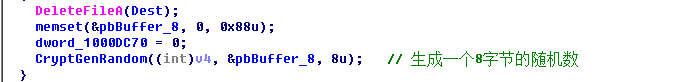
如果没有加密过,初始化秘钥,保存到00000000.pky, 00000000.eky。
生成一个8字节的随机数

wannacry病毒作者_wannacry病毒利用了哪种漏洞


接着创建5个线程

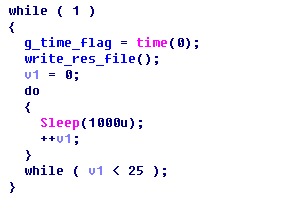
线程1每隔25秒 更新全局时间标记 循环写入数据到00000000.res,包括上面生成的8字节的随机数

wannacry病毒作者_wannacry病毒利用了哪种漏洞

wannacry病毒作者_wannacry病毒利用了哪种漏洞

线程2 每隔5秒检查00000000.dky和00000000.pky是否存在,以及密钥是否配对,是则设置全局标志,然后退出线程

wannacry病毒作者_wannacry病毒利用了哪种漏洞


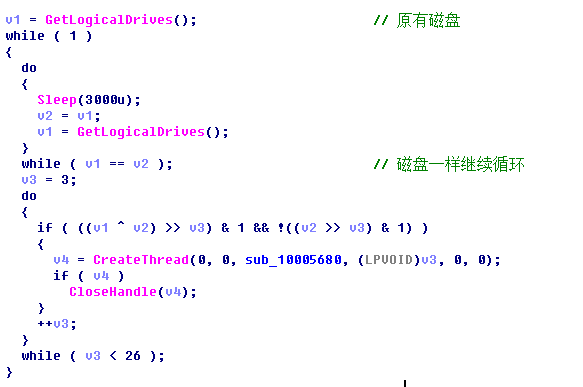
线程3 每隔3秒检测磁盘盘符是否发生变化,如果发生变化 则开启线程 加密新磁盘的文件 

wannacry病毒作者_wannacry病毒利用了哪种漏洞

线程4 每隔30秒 运行 taskdl.exe 清除所有磁盘的回收站文件

线程5 和 判断已加密完成的做一样工作


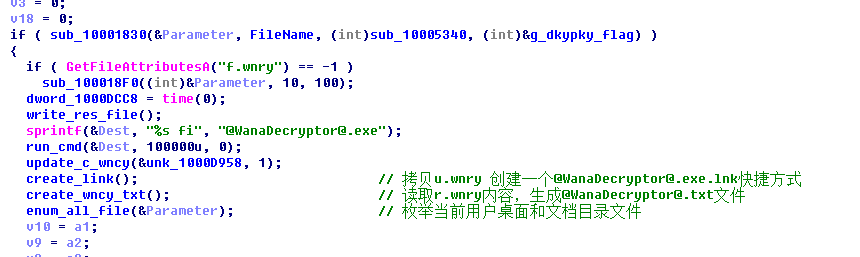
创建快捷方式,生成提示文件 , 枚举文件,为加密做准备

wannacry病毒作者_wannacry病毒利用了哪种漏洞


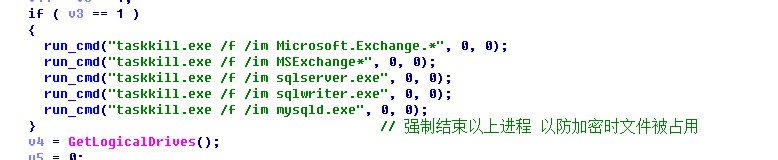
强制结束相关进程,防止加密时文件被占用

wannacry病毒作者_wannacry病毒利用了哪种漏洞


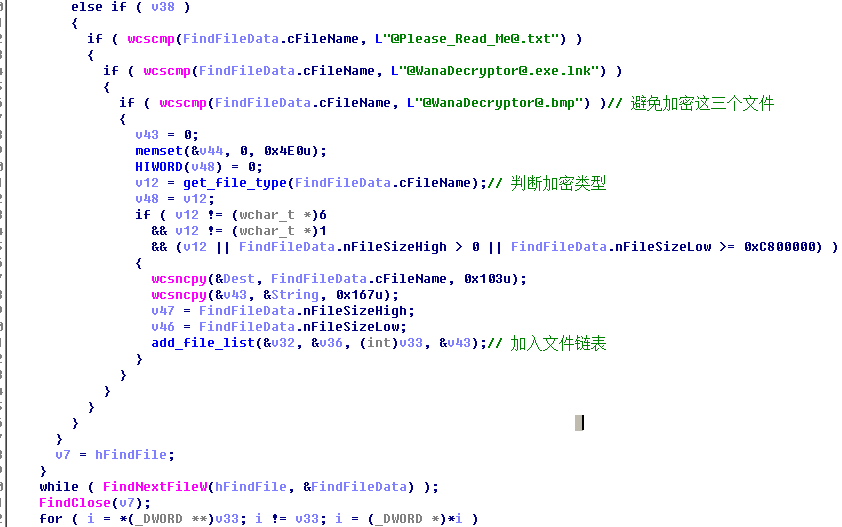
遍历文件

wannacry病毒作者_wannacry病毒利用了哪种漏洞


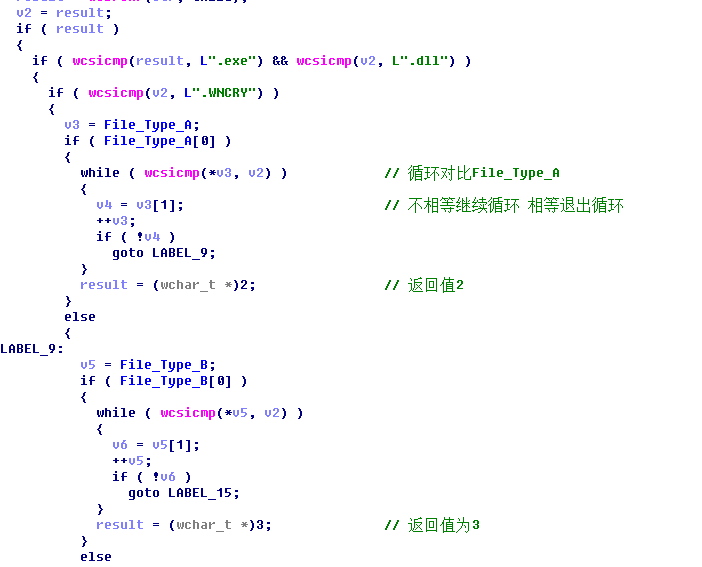
判断文件类型

wannacry病毒作者_wannacry病毒利用了哪种漏洞


会加密以下文件类型

File_Type_A
.doc .docx .xls .xlsx .ppt .pptx .pst .ost .msg .eml .vsd .vsdx .txt .csv .rtf .123 .wks .wk1 .pdf .dwg 
.onetoc2 .snt .jpeg .jpg
 
File_Type_B
.docb .docm .dot .dotm .dotx .xlsm .xlsb .xlw .xlt .xlm .xlc .xltx .xltm .pptm
.pot .pps .ppsm .ppsx .ppam .potx .potm .edb .hwp .602 .sxi .sti .sldx .sldm .sldm .vdi .vmdk .vmx
.gpg .aes .ARC .PAQ .bz2 .tbk .bak .tar .tgz .gz .7z .rar .zip .backup .iso .vcd .bmp .png .gif .raw 
.cgm .tif .tiff .nef .psd .ai .svg .djvu .m4u .m3u .mid .wma .flv .3g2 .mkv .3gp .mp4 .mov .avi .asf
.mpeg .vob .mpg .wmv .fla .swf .wav .mp3 .sh .class .jar .java .rb .asp .php .jsp .brd .sch .dch .dip .pl
.vb .vbs .ps1 .bat .cmd .js .asm .h .pas .cpp .c .cs .suo .sln .ldf .mdf .ibd .myi .myd .frm .odb .dbf .db
.mdb .accdb .sql .sqlitedb .sqlite3 .asc .lay6 .lay .mml .sxm .otg .odg .uop .std .sxd .otp .odp .wb2 .slk
.dif .stc .sxc .ots .ods .3dm .max .3ds .uot .stw .sxw .ott .odt .pem .p12 .csr .crt .key .pfx .der


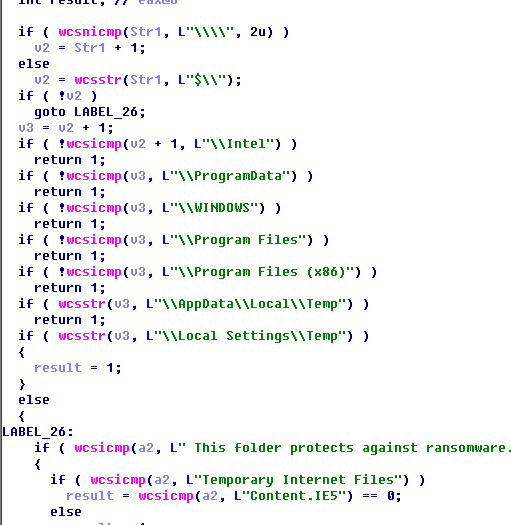
比较路径 是否是不加密的,保证系统正常运行

wannacry病毒作者_wannacry病毒利用了哪种漏洞


创建AES秘钥,加密文件

wannacry病毒作者_wannacry病毒利用了哪种漏洞


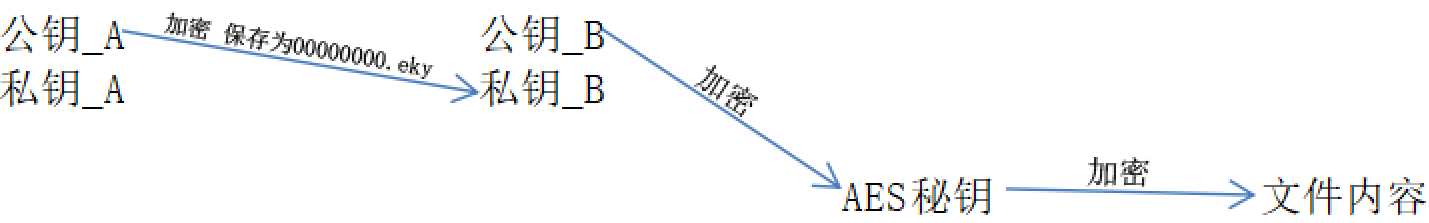
 加密流程图

 wannacry病毒作者_wannacry病毒利用了哪种漏洞

加密流程:
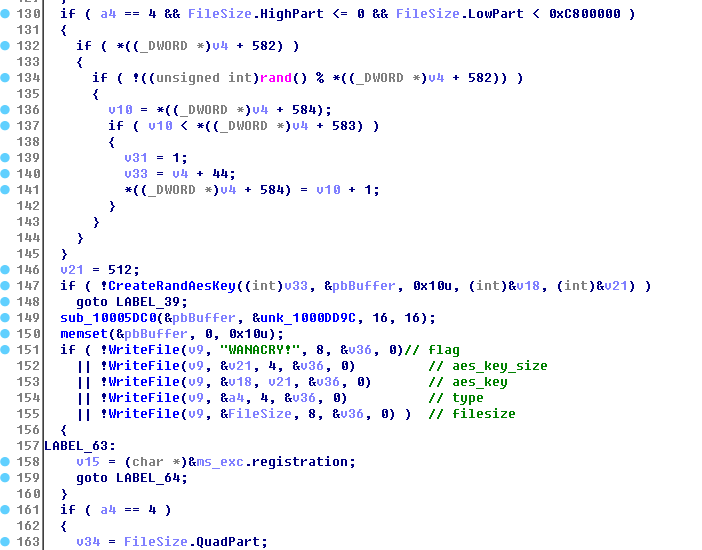
加密文件的算法是AES, 而AES秘钥被RSA公钥_B加密, 私钥_B 被RSA公钥A 加密, 而私钥_A在攻击者手里


加密文件格式:
对文件进行加密时,首先会生成新的AES秘钥,使用RSA公钥_B对生成的AES秘钥进行加密,保存到要加密文件的开头部分,(在WANACRY!)标识符之后,随后使用AES秘钥对文件进行加密
wannacry病毒作者_wannacry病毒利用了哪种漏洞
解密流程:
每个被加密的文件均使用不同的AES秘钥,若想对文件进行解密操作,需要先获取RSA私钥_B, 将文件头的AES秘钥进行解密,再使用AES秘钥对文件进行解密,而要获得RSA私钥_B则必须要获取私钥_A,私钥_A是在攻击者手里,理论上文件也就无法被解开


3.解决方案
3.1 打补丁,此病毒能大范围传播正是由于很多机器没有打补丁,被攻击之后导致中毒,没有中毒的机器,尽快打补丁可以避免中毒,但是已经中毒的打补丁也没用了
3.2 关闭端口 此病毒所利用漏洞只要利用445端口传播,关闭端口漏洞就无法利用
3.3 创建互斥体 此办法只适用于未变种版本,由于病毒会检测是否创建互斥体MsWinZonesCacheCounterMutexA,用户可自行创建此互斥体,这样病毒检测到互斥体就不会进行加密操作
3.4 因为病毒是生成加密过的用户文件后再删除原始文件,所以存在通过文件恢复类工具恢复原始未加密文件的可能。但是因为病毒对文件系统的修改操作过于频繁,导致被删除的原始文件数据块被覆盖,致使实际恢复效果有限。且随着系统持续运行,恢复类工具恢复数据的可能性会显著降低。


4.结语
此病毒通过远程高危漏洞进行自我传播复制,并且加密文件采用了高强度的双RSA+AES加密,至少目前来说激活成功教程秘钥是不可能的,只能通过预防的方式来防御,勤打补丁,关闭445、139等端口,及时安装安全软件

 

转载于:https://www.cnblogs.com/wensday/p/9099386.html

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容, 请发送邮件至 举报,一经查实,本站将立刻删除。

发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/183992.html原文链接:https://javaforall.net

赞 (0)
全栈程序员-站长的头像全栈程序员-站长

相关推荐

  • 数组转化为list

    数组转化为list1、Arrays.asList(strArray)方式将数组转换List后,不能对List增删,只能查改,否则抛异常。此时是java.util.Arrays.ArrayList这里面有java.util.Arrays里面的内部类,里面没有重写增删方法,就会调用父类的AbstractList,可以看到父类的增删方法,就会报错,即使调用iterator也会报错。publicvoi…

    2022年6月29日
  • linux配置jdk的环境变量(linux环境安装jdk)

    首先下载jdk在Linux中的安装包如rpm格式或tar.gz、tar.bz2格式(我用的是jdk-7u40-linux-i586.rpm即rpm格式)下载后进入Linux中jdk的下载目录然后安装jdk:rpm-ivhjdk-7u40-linux-i586.rpm如图:即安装成功此时查看java和javac命令的版本会出现如下情况java命令的版本和javac命令

    2022年4月17日
  • 2188. 无源汇上下界可行流(无源汇上下界最大流)

    2188. 无源汇上下界可行流(无源汇上下界最大流)给定一个包含 n 个点 m 条边的有向图,每条边都有一个流量下界和流量上界。求一种可行方案使得在所有点满足流量平衡条件的前提下,所有边满足流量限制。输入格式第一行包含两个整数 n 和 m。接下来 m 行,每行包含四个整数 a,b,c,d 表示点 a 和 b 之间存在一条有向边,该边的流量下界为 c,流量上界为 d。点编号从 1 到 n。输出格式如果存在可行方案,则第一行输出 YES,接下来 m 行,每行输出一个整数,其中第 i 行的整数表示输入的第 i 条边的流量。如果不存在可行方案,直接输

    2022年8月9日
  • 射频RC522一些知识「建议收藏」

    射频RC522一些知识「建议收藏」我的测试为RC522的读写模块和S50的射频卡:一.S50的射频卡有如下特点:1. 分为16个扇区,每个扇区为4块,每块16个字节,以块为存取单位2. 每个扇区有独立的一组密码及访问控制3. 每张卡有唯一序列号,为32位 二.射频卡的介绍1、M1卡分为16个扇区,每个扇区由4块(块0、块1、块2、块3)组成,(我们也将16个扇区的64个块按绝对地址编号为0~63,

    2022年7月26日
  • 经典sql基本语句大全

    经典sql基本语句大全SQL分类:  DDL—数据定义语言(CREATE,ALTER,DROP,DECLARE)   DML—数据操纵语言(SELECT,DELETE,UPDATE,INSERT)   DCL—数据控制语言(GRANT,REVOKE,COMMIT,ROLLBACK)  首先,简要介绍基础语句:  1、说明:创建数据库CREATEDATABASEdatabase

    2022年6月3日

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

关注全栈程序员社区公众号