
大家好,又见面了,我是你们的朋友全栈君。如果您正在找激活码,请点击查看最新教程,关注关注公众号 “全栈程序员社区” 获取激活教程,可能之前旧版本教程已经失效.最新Idea2022.1教程亲测有效,一键激活。
Jetbrains全系列IDE使用 1年只要46元 售后保障 童叟无欺
1.常见漏洞扫描工具
NMAP,AWVS,Appscan,Burpsuite,x-ray,Goby
2.端口扫描之王NMAP
Nmap是一款非常强大的实用工具

包含的功能如下:
- 主机探测
- 端口扫描
- 服务版本扫描
- 主机系统指纹识别
- 密码激活成功教程
- 漏洞探测
- 创建扫描脚本
主机探测常用命令
- 扫描单个主机:
nmap 192.168.1.2 - 扫描整个子网,命令如下:
nmap 192.168.1.1/24 - 扫描多个目标,命令如下:
nmap 192.168.1.2 192.168.1.5 - 扫描一个范围内的目标,如下:
nmap 192.168.1.1-100(扫描IP地址为192.168.1.1-192.168.1.100内的所有主机) - 如果你有一个ip地址列表,将这个保存为一个txt文件,和namp在同一目录下,扫描这个txt内的所有主机,命令如下:
nmap -iL target.txt - 如果你想看到你扫描的所有主机的列表,用以下命令:
nmap -sL 192.168.1.1/24 - 扫描除过某一个ip外的所有子网主机,命令:
nmap 192.168.1.1/24 -exclude 192.168.1.1 - 扫描除过某一个文件中的ip外的子网主机命令
nmap 192.168.1.1/24 -excludefile xxx.txt(xxx.txt中的文件将会从扫描的主机中排除)
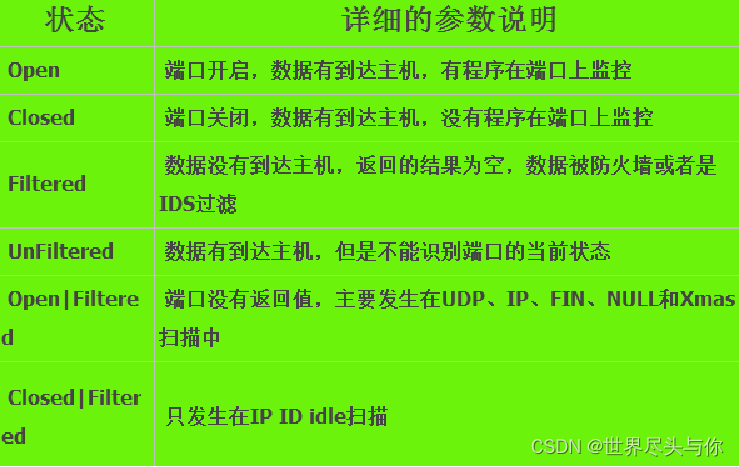
扫描到的端口状态:
TCP扫描(-sT):
这是一种最为普通的扫描方法,这种扫描方法的特点是:扫描的速度快,准确性高,对操作者没有权限上的要求,但是容易被防火墙和IDS(防入侵系统)发现
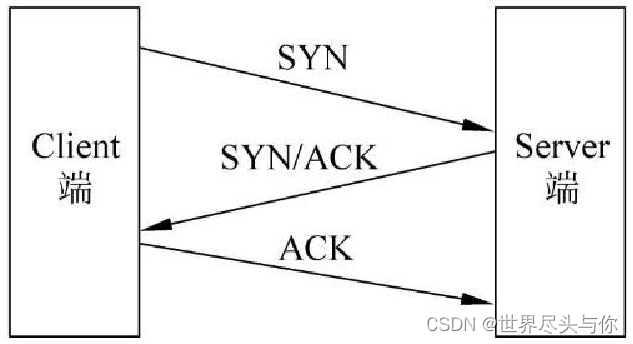
运行的原理:通过建立TCP的三次握手连接来进行信息的传递
① Client端发送SYN;

② Server端返回SYN/ACK,表明端口开放;

③ Client端返回ACK,表明连接已建立;

④ Client端主动断开连接。
SYN扫描(-sS):
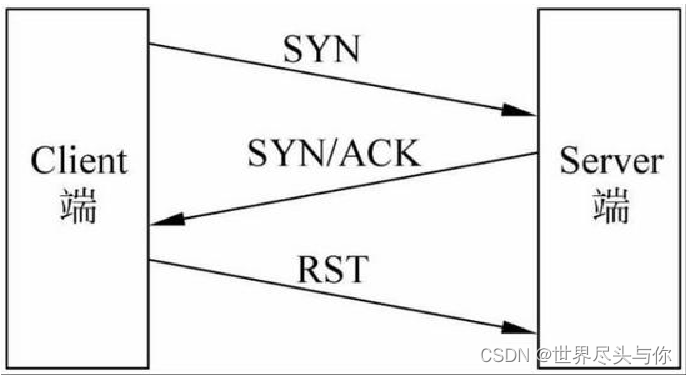
这是一种秘密的扫描方式之一,因为在SYN扫描中Client端和Server端没有形成3次握手,所以没有建立一个正常的TCP连接,因此不被防火墙和日志所记录,一般不会再目标主机上留下任何的痕迹,但是这种扫描是需要root权限(对于windows用户来说,是没有root权限这个概念的,root权限是linux的最高权限,对应windows的管理员权限)
其他扫描
nmap -PU 192.168.1.0/24   # 使用UDP ping探测主机
nmap -sV 192.168.1.1      # 服务版本探测
nmap -sV --script unusual-port 192.168.1.1   # 精准地确认端口上运行的服务
nmap -O 192.168.1.19      # 探测主机操作系统
nmap -A 192.168.1.19      # 强力扫描,耗时长
-oN 导出扫描结果
-oX  导出扫描结果xml格式
信息收集脚本
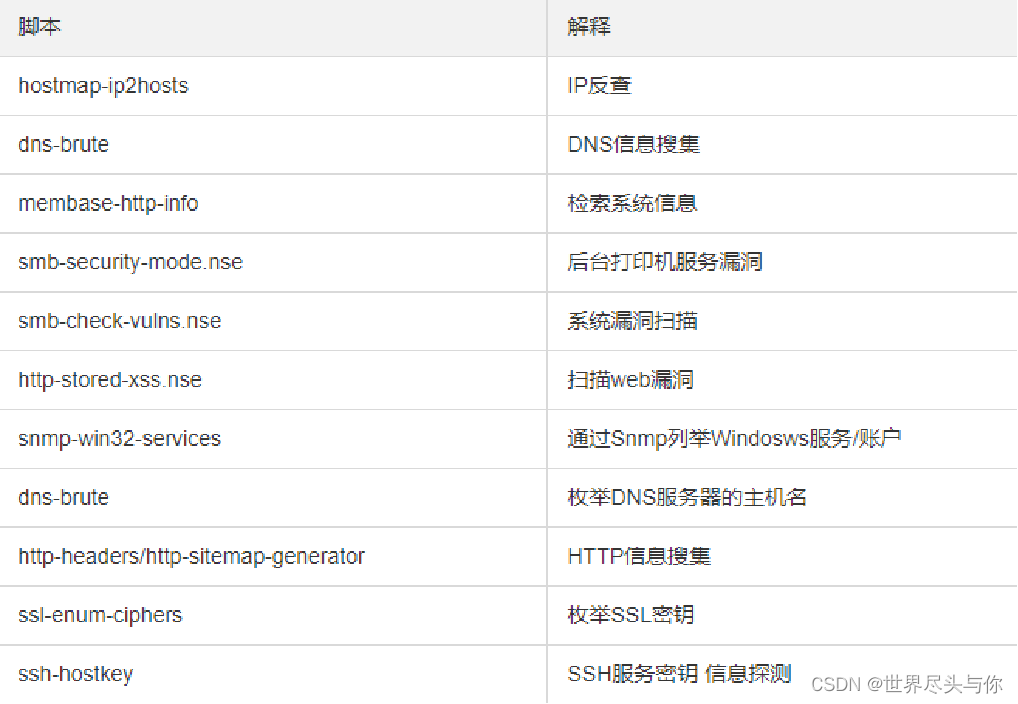
nmap -sn --script hostmap-ip2hosts www.hao123.com   # 对目标进行IP反查
nmap --script dns-brute www.test.com                # 对目标DNS信息的收集
nmap --script dns-brute dns-brute.threads=10 www.test.com   # 对目标DNS信息的收集,设置线程数
nmap -p 445 192.168.23.1 --script membase-http-info         # 了解目标系统的详细信息
nmap --script smb-security-mode.nse -p 445 192.168.21.3     # 检查打印服务漏洞
nmap -p80 --script http-stored-xss.nse www.test.com         # 扫描目标的xss漏洞
nmap -p8001 --script http-sql-injection.nse 192.168.0.200   # 扫描目标的SQL注入漏洞
nmap -p 80 --script=http-headers test.com                   # 对目标地址进行HTTP头信息探测
nmap -p 80 --script=http-sitemap-generator www.test.com     # 爬行web目录结构
nmap -sU -p 161 --script=snmp-win32-services 192.168.87.129 # Snmp服务获取目标正在运行着的服务,通过Snmp服务对目标系统的服务或账户进行列举
密码激活成功教程
暴力激活成功教程VNC
nmap --script vnc-brute --script-args brute.guesses=6,brute.emptypass=true,userdb=/root/dictionary/user.txt,brute.useraspass=true,passdb=/root/dictionary/pass.txt,brute.retries=3,brute.threads=2,brute.delay=3 42.96.170.128
激活成功教程telnet
nmap -p 23 --script telnet-brute --script-args userdb=myusers.lst,passdb=mypwds.lst --script-args telnet-brute.timeout=8s 192.168.1.1
ftp弱口令暴力激活成功教程
nmap --script ftp-brute --script-args brute.emptypass=true,ftp-brute.timeout=30,userdb=/root/dirtionary/usernames.txt,brute.useraspass=true,passdb=/root/dirtionary/passwords.txt,brute.threads=3,brute.delay=6 192.168.1.1
漏洞探测
nmap --script vuln 192.168.1.1   # 扫描系统漏洞
nmap -p 8080 --script http-iis-short-name-brute 192.168.1.1   # IIS 短文件泄露
nmap --max-parallelism 800 --script http-slowloris www.cracer.com   # 拒绝服务
nmap --script http-put --script-args http-put.url=/uploads/testput.txt,http-put.file=/root/put.txt 218.19.141.16   # 验证http 中开启了put 方法
nmap --script mysql-empty-password 203.195.139.153   # 验证MySQL 匿名访问
3.AWVS

Acunetix Web Vulnerability Scanner(简称AWVS)是一款知名的网络漏洞扫描工具,它通过网络爬虫测试你的网站安全,检测流行安全漏洞。
AWVS常见功能:
- 网站爬行
- 漏洞扫描
- 目标发现
- 子域名扫描
- http 编辑
- http嗅探
- http模糊测试
- 认证测试
- 网络服务扫描器
AWVS的使用很简单,添加目标进行扫描即可,很强大??
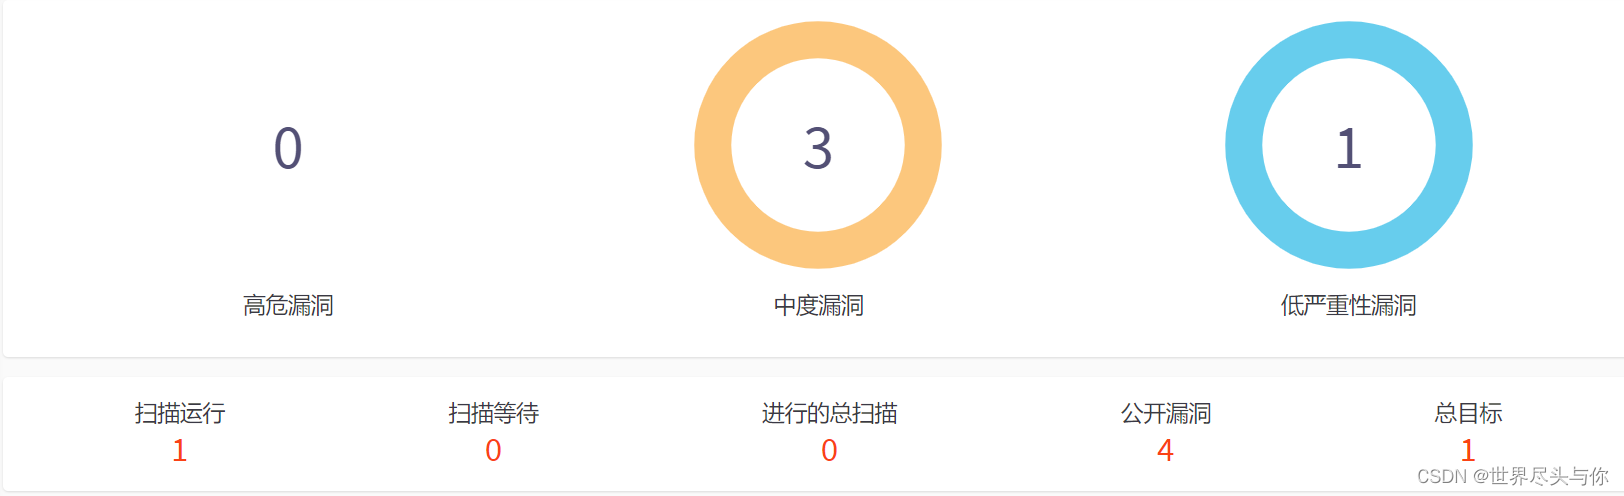
扫描结果会在仪表盘中清晰的展示:
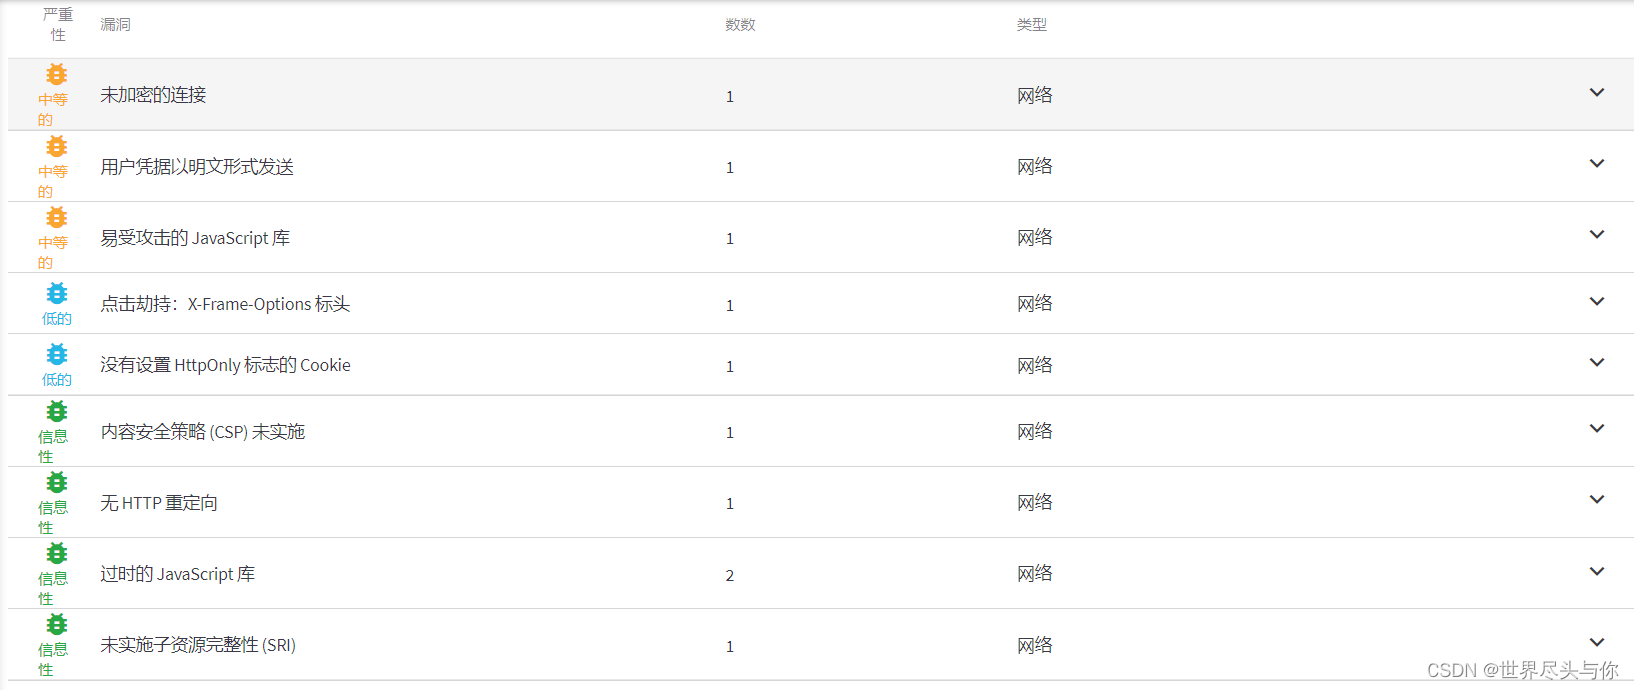
在漏洞模块可以查看扫描出的所有漏洞信息:
总之,很牛逼就对了!?
4.AppScan
一款综合型的web应用安全漏洞扫描工具,功能非常强大。
体量很大注意,安装包要1个G?
5.X-ray
一款完善的安全评估工具,支持常见 web 安全问题扫描和自定义 poc,采取命令行使用方式
使用基础爬虫爬取并对爬虫爬取的链接进行漏洞扫描:
xray webscan --basic-crawler http://example.com --html-output vuln.html
使用 HTTP 代理进行被动扫描:
xray webscan --listen 127.0.0.1:7777 --html-output proxy.html
设置浏览器 http 代理为 http://127.0.0.1:7777,就可以自动分析代理流量并扫描。
只扫描单个 url,不使用爬虫:
xray webscan --url http://example.com/?a=b --html-output single-url.html
扫描完成之后会在xray.exe路径下生成结果html文件,打开后可以查看扫描结果信息,很强大!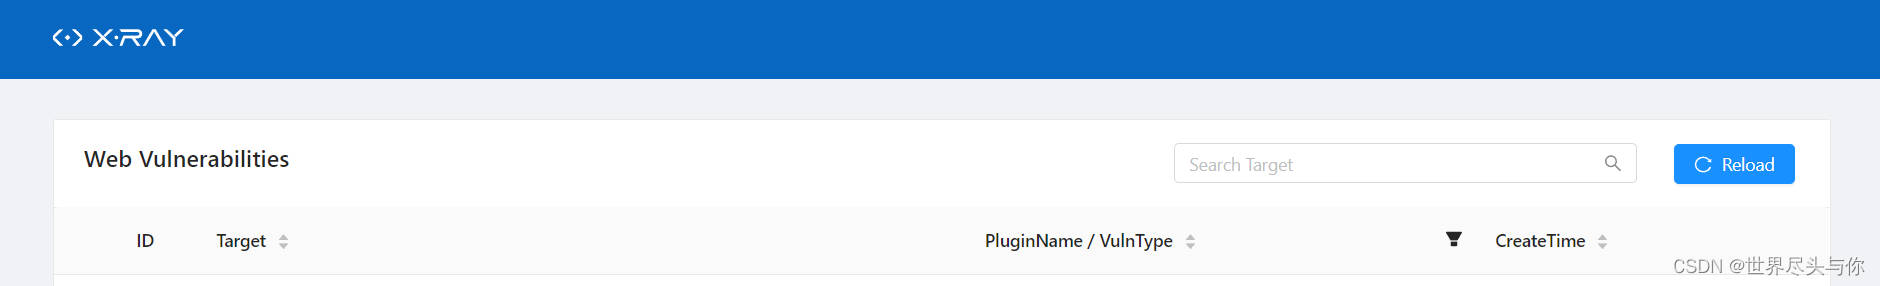
6.Goby
Goby是一款新的网络安全测试工具,由赵武Zwell(Pangolin、JSky、FOFA作者)打造,它能够针对一个目标企业梳理最全的攻击面信息,同时能进行高效、实战化漏洞扫描
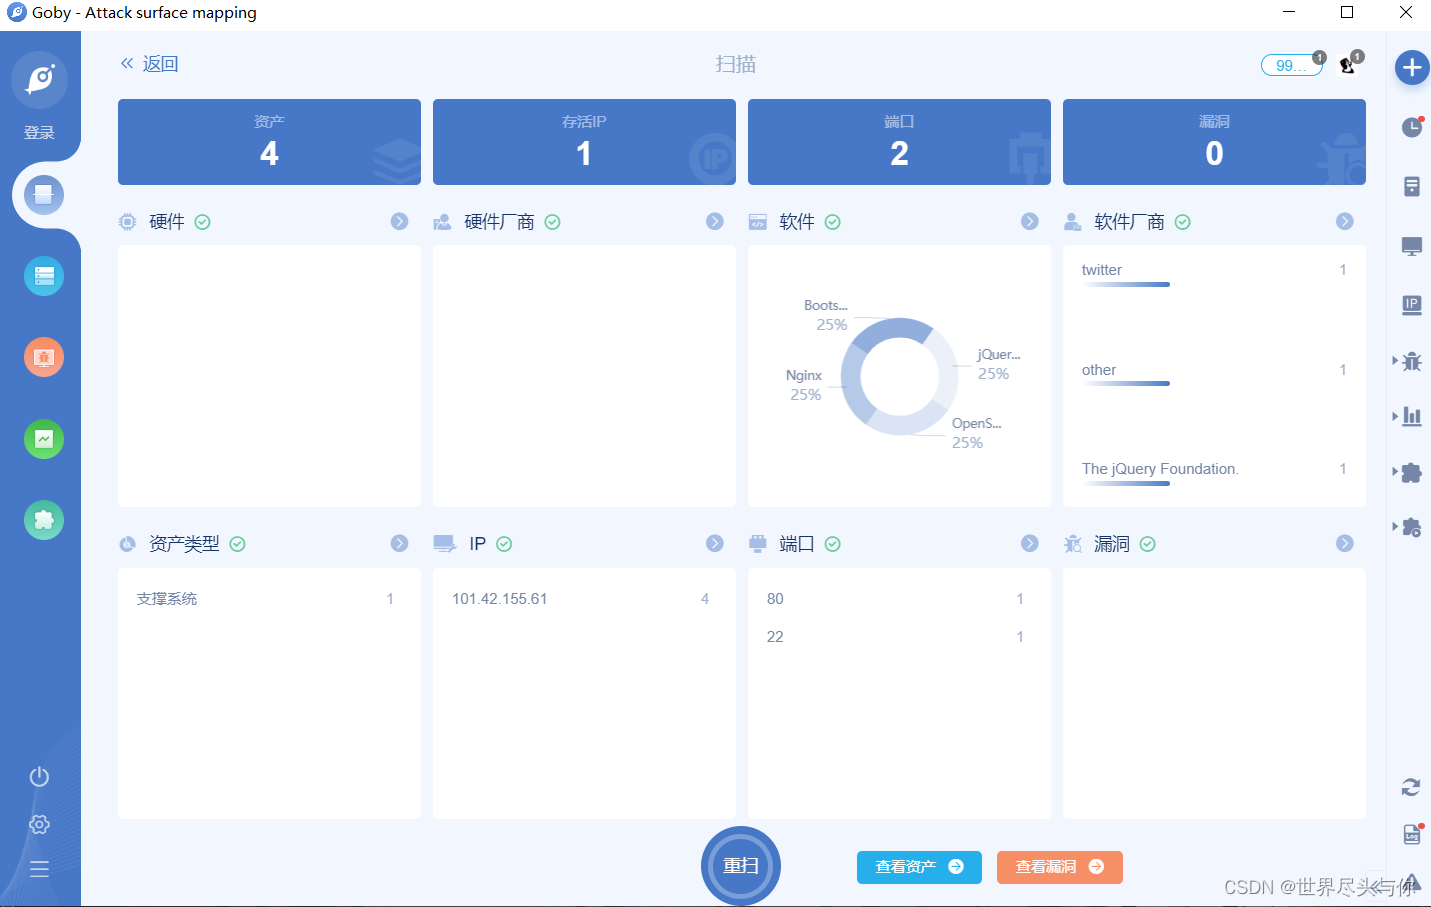
Goby扫描的中控台:
Goby还支持下载各种插件:(每种插件都有动画演示使用方法?)

在真实的渗透测试过程中,我们往往不是只使用一款工具,而是多款扫描工具联动使用,比如使用Goby扫描漏洞联动Xray爬虫对Web页面进行深度扫描,还有使用Goby扫描漏洞直接联动MSF对漏洞进行利用
总之一句话:灰常好用!?
7.Goby联动Xray
首先,下载Xray插件:
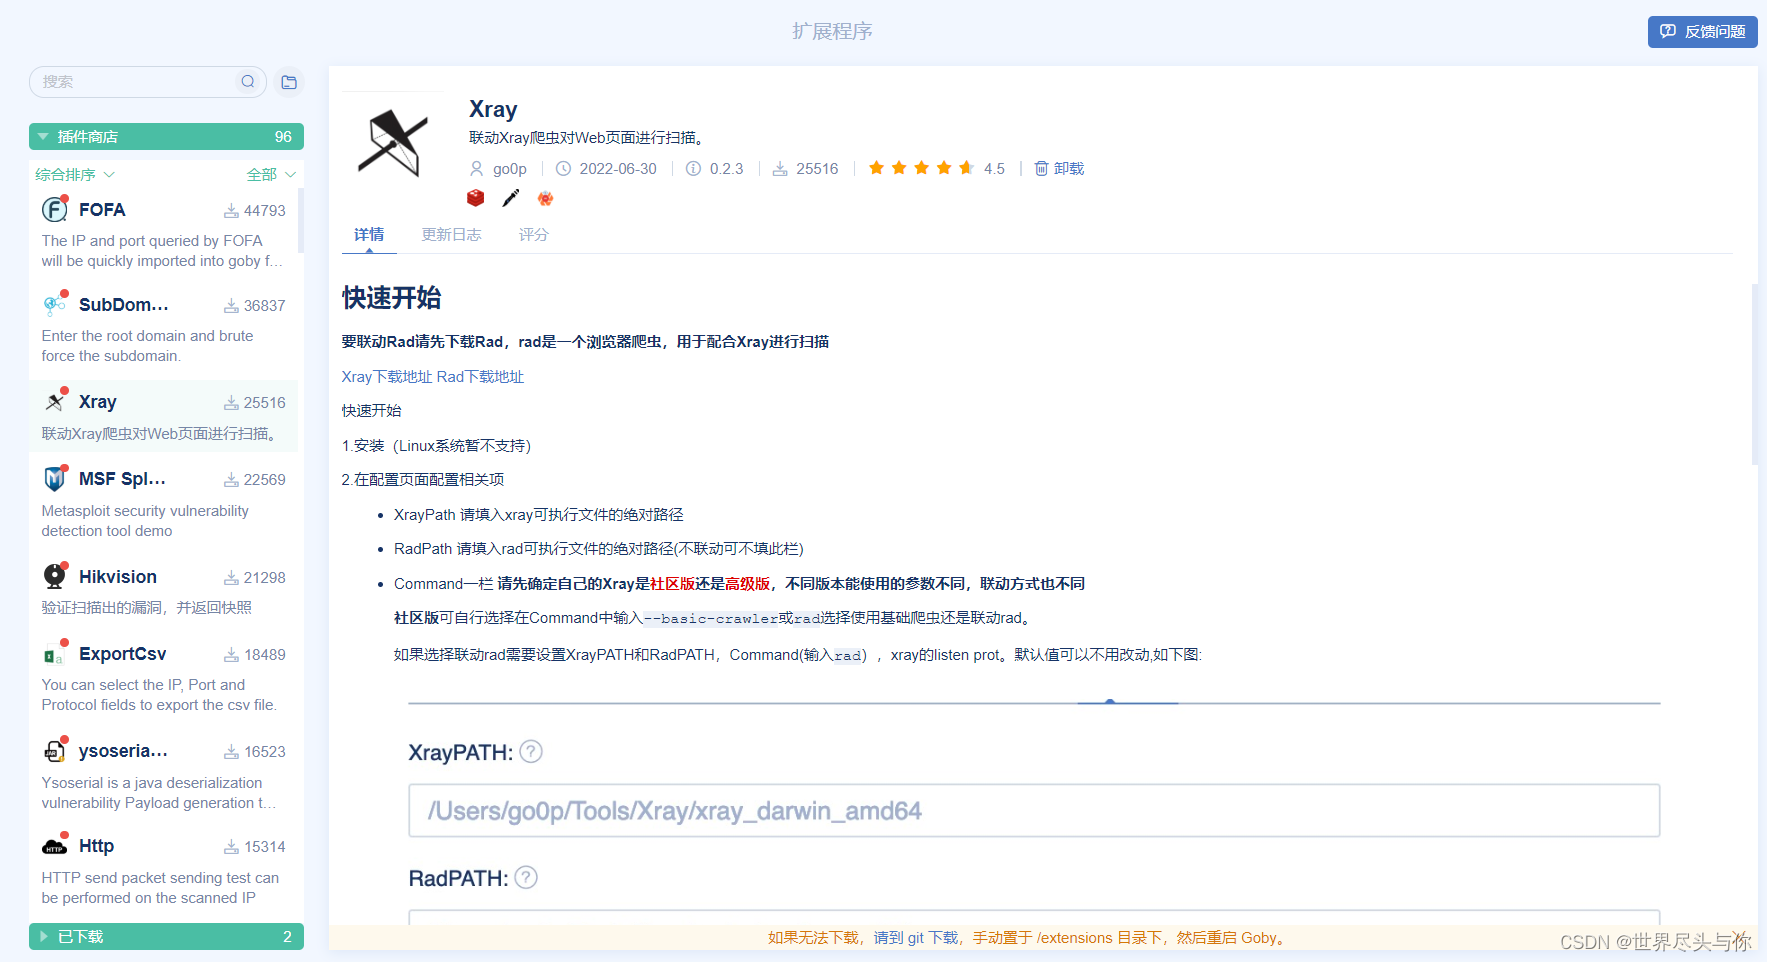
要联动Rad请先下载Rad,Rad是一个浏览器爬虫,用于配合Xray进行扫描(不想联动Rad可以不用下载)
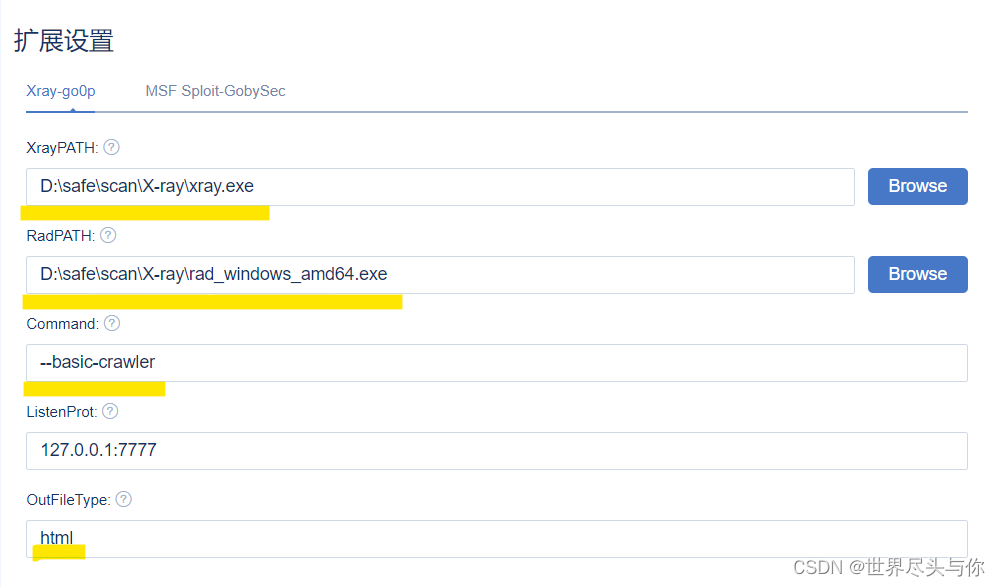
配置Xray的信息:打开页面左下角的设置 – 扩展设置:

填写配置信息:
具体的填写内容根据你自己的路径还有Xray的版本进行选择,详情请参考Xray插件里的官方使用说明,这里只提供一种配置方法,不一定适合你?
开始联动,使用Goby扫描出资产信息后,点击如下进行Xray联动扫描:
联动成功!?
8.Goby联动御剑
另一种常见的联动方式是使用御剑扫描子域名?
比如,现在我们拿到了某个网站的域名资产,可以通过御剑进行扫描网站子域名,随后导入Goby里进行批量资产漏洞探测
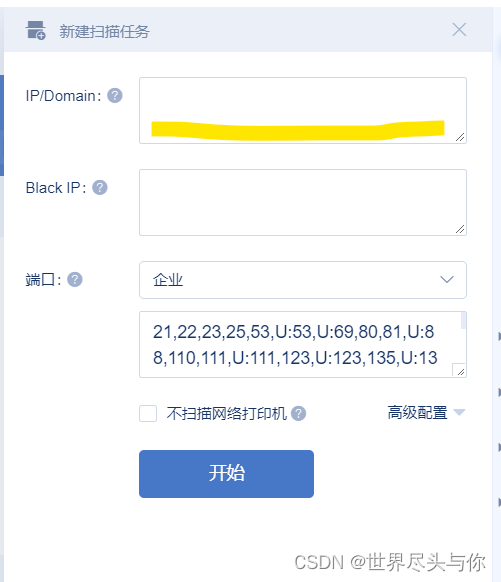
御剑扫描完成后结果导入到一个txt文件中,在Goby新建扫描在IP/Domain里直接粘贴即可:
发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/194580.html原文链接:https://javaforall.net



