
1 概述
Jasypt是一个加密库,Github上有一个集成了Jasypt的Spring Boot库,叫jasypt-spring-boot,本文演示了如何使用该库对配置文件进行加密。
2 依赖
首先添加依赖:
<dependency>
    <groupId>com.github.ulisesbocchio</groupId>
    <artifactId>jasypt-spring-boot-starter</artifactId>
    <version>3.0.4</version>
</dependency>
Gradle:
implementation("com.github.ulisesbocchio:jasypt-spring-boot-starter:3.0.4")
3 简单加密
简单加密就是直接把加密口令(注意不是加密密码)以明文形式写在配置文件中,步骤如下:
- 配置文件配置加密口令
- 获取密文
- 替换明文
3.1 加密口令
在配置文件加上如下参数:
jasypt:
  encryptor:
    password: test
其中test就是加密的口令。
3.2 获取密文
比如配置文件需要加密的值如下:
plain: value
在测试类对StringEncryptor进行注入并使用其中的encrypt加密通过@Value获取的值:
@SpringBootTest
class BaseEncryptTest {

	//其实直接@Autowired也可以
	//但是如果有其他实现了StringEncryptor接口的Bean请使用@Resource指定
    @Resource(name = "lazyJasyptStringEncryptor")
    private StringEncryptor encryptor;

    @Value("${plain}")
    private String plain;

    @Test
    void encrypt() {

        System.out.println(encryptor.encrypt(plain));
    }
}
点击旁边的绿色小三角形即可运行,输出如下:
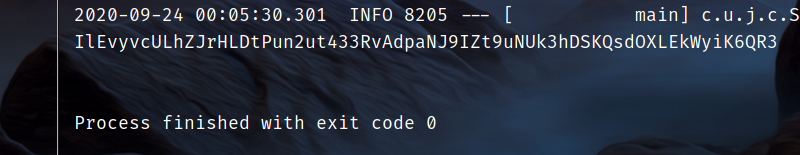

这个就是对应的密文。
3.3 替换明文
把密文加上前缀ENC(与后缀)替换明文:
cipher: ENC(IlEvyvcULhZJrHLDtPun2ut433RvAdpaNJ9IZt9uNUk3hDSKQsdOXLEkWyiK6QR3)
这样就完成了对属性plain进行加密,cipher就是加密后的内容。
3.4 测试
直接通过@Value获取的值即为明文:
@SpringBootTest
class BaseEncryptTest {

    @Resource(name = "lazyJasyptStringEncryptor")
    private StringEncryptor encryptor;

    @Value("${cipher}")
    private String cipher;

    @Test
    void decrypt() {

        System.out.println(cipher);
    }
}
直接运行其中的decrypt即可输出明文。
4 自定义加密
4.1 自定义加密类
默认采用的加密算法为PBE算法,如果觉得不能符合要求可以自定义加密类。
自定义加密类实现StringEncrypto接口即可,比如这里实现了一个非常简单的“加密”:
@Component
public class CustomEncryptor implements StringEncryptor {

    @Override
    public String encrypt(String message) {

        return message + "111";
    }

    @Override
    public String decrypt(String encryptedMessage) {

        return encryptedMessage.substring(0,encryptedMessage.indexOf("111"));
    }
}
加密很简单,直接在明文后面加上111,解密的话去掉111。另外在配置文件上写上Bean的名称:
jasypt:
  encryptor:
    bean: customEncryptor
测试:
@SpringBootTest
public class CustomEncryptTest {

    @Resource(name = "customEncryptor")
    private StringEncryptor encryptor;

    @Value("${plain}")
    private String plain;

    @Value("${cipher}")
    private String cipher;

    @Test
    public void encrypt() {

        System.out.println(encryptor.encrypt(plain));
    }

    @Test
    public void decrypt() {

        System.out.println(encryptor.decrypt(cipher));
    }
}
4.2 非对称加密
这里使用JDK自带的API去生成RSA的公钥和私钥:
@Test
public void generatePublicKeyAndPrivateKey() throws Exception {

    KeyPairGenerator generator = KeyPairGenerator.getInstance("RSA");
    generator.initialize(2048);
    KeyPair pair = generator.generateKeyPair();
    System.out.println(Base64.getEncoder().encodeToString(pair.getPrivate().getEncoded()));
    System.out.println(Base64.getEncoder().encodeToString(pair.getPublic().getEncoded()));
}
生成后添加到jasypt.encryptor.public-key-string与jasypt.encryptor.private-key-string:
jasypt:
  encryptor:
    public-key-string: MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAy+LfrlOK2yroXlYRl5rBp8DtYqpFuEhE3HgUL4Kcmp4D6eTcnqp3GDb7jmoljdXrkk8Gs+KvrG2pfVaArtrjzkcn73W9dmtAI//C4nYbieOvoSRWDHbbSb1iXPLQgYPQwheZ3tmjwt5fPC0feEEMeQUO4B1W0IoeeXDkkCkFI0mRMCPf0aPGlXVLNb5R8Zf35QAFZCpDtraNbxa+y5nl5bex0adByroKVEa3bUjBhJZrdgS7MZMJUgElyLbcAmunhFpRiXQXzCKRC+5JJNiDwyHuNj9qe3LUItNuorQSyGVfOekAqse0hB4SDPG3nchiXz43OOUl8Dudk28S8cIlcQIDAQAB
    private-key-string: MIIEvQIBADANBgkqhkiG9w0BAQEFAASCBKcwggSjAgEAAoIBAQDL4t+uU4rbKuheVhGXmsGnwO1iqkW4SETceBQvgpyangPp5NyeqncYNvuOaiWN1euSTwaz4q+sbal9VoCu2uPORyfvdb12a0Aj/8LidhuJ46+hJFYMdttJvWJc8tCBg9DCF5ne2aPC3l88LR94QQx5BQ7gHVbQih55cOSQKQUjSZEwI9/Ro8aVdUs1vlHxl/flAAVkKkO2to1vFr7LmeXlt7HRp0HKugpURrdtSMGElmt2BLsxkwlSASXIttwCa6eEWlGJdBfMIpEL7kkk2IPDIe42P2p7ctQi026itBLIZV856QCqx7SEHhIM8bedyGJfPjc45SXwO52TbxLxwiVxAgMBAAECggEALC6JBcwVREqvSZgRnl57Fijk2DNpQdapU3RS/Xuqh4fz9aiyVVC/15e8mf8vDaYccxtcarlWE8G8z4wh/SIyaPY69XV4fdOedd6b4vqwm4gjPEJ1QiS0fu2DBfzZSaOgppq6LZRQnC8XiKEHl4XTF9uMfmzlLfIsSek4onO9KQjKYEtBHiEpn1CFePdxLkIBwS5RRjxB2cRwmhgzBuPCkUFSoBNPAonw+Esm5XQYMZhWFclQupgJ9tclQvDwoaoVqxi9jFFyS4Gr1lLTeYO+fRG+R3zsrnQM8CuYbhDY3kQOMH7qfKZxDqojyoKv+MYWyAlyJVR4vs5BBOo68pijhQKBgQDmbmyRFadurtym9fEUpp1ybdSYVL5Doo5c/VFyjQKqdAuC/GqLcGMvLBM9Hzu+MYRQnwzE3equ9/AB9vOtD24x2jbAKwDF1EDvAPqKhKfSgCW6l5/j+PvnJgl4JoxR81GhbCZorYtkszYwIGWT/1XspSTOrBpj2P0Dd5K8geBnDQKBgQDigmpjTvt1xlF2AiU/mwmXP803/auV1VcgbFk1IjVOmKkCDcf/TVkT3xcUNolBEadttRFuvwrZpOwXGuK0eFHRz1rrHVTy7WU4gD54Z257Fom7B+eO/jevA8hKA6o0JrtFWCzLPFv3UyKcolJLUBG2r4lVLRXszYOQO2keRpwe9QKBgCMXFblSTtjwD/Hs6fV3GerfBszbus2Z54wJl2mWR52lZktgHOl3B+ObFqLsKrDf4YJVdiBUmvRiFU53SMxF2UYGMOg6pDd8BxdeUsjdQqEvmo87n8GbnOCqTi7Zz+x63SdzzLWMF/oRwGK7zDwpWfBbhatjUfF6ja0FfHbwYDfRAoGAdYLTTtIbAu7wNBjI2kbEowMmpHWmHwWfPeL4JOiqXyw0AizEJV8rZ3PFtWbVrjxKcFAPyzSxnFhDY3k/RAFn8UFyGagN+jnO2ZEu16hRWOpIag+fwj+BA/siXcOo+YVegotMMeQOkjE/M6PCre/MQMqwpM/PIBs+tgUcc+iN9kECgYEAnbRQ+YsogfsNrYVNs1KH0XMCUOW6WfHmwbs0qDg77YdhYNHaDXdvEtBKdnnnXf4+NTYSYlKKm6I0siMW5DNGVsmhBglVwsNVUjkA55XSQodY8iba0Q8nbCcnh3QwNqPE3EDFwHAAZfTC6gLVV43LwkIKZObqNUPc+79iT4/tpes=
测试类如下:
@SpringBootTest
public class AsymmetricalEncryptTest {

    @Value("${plain}")
    private String plain;

    @Value("${cipher}")
    private String cipher;

    @Resource(name = "lazyJasyptStringEncryptor")
    private StringEncryptor encryptor;

    @Test
    public void generatePublicKeyAndPrivateKey() throws Exception {

        KeyPairGenerator generator = KeyPairGenerator.getInstance("RSA");
        generator.initialize(2048);
        KeyPair pair = generator.generateKeyPair();
        System.out.println(Base64.getEncoder().encodeToString(pair.getPrivate().getEncoded()));
        System.out.println(Base64.getEncoder().encodeToString(pair.getPublic().getEncoded()));
    }

    @Test
    public void encrypt() {

        System.out.println(encryptor.encrypt(plain));
    }

    @Test
    public void decrypt() {

        System.out.println(cipher);
    }
}
5 非明文口令
对于jasypt.encryptor.password,可以使用非明文口令,这样口令的传递方式有三种:
- 通过命令行参数传递
- 通过应用环境变量传递
- 通过系统环境变量传递
5.1 通过命令行参数传递
首先先写上明文口令:
jasypt:
  encryptor:
    password: test
plain: value
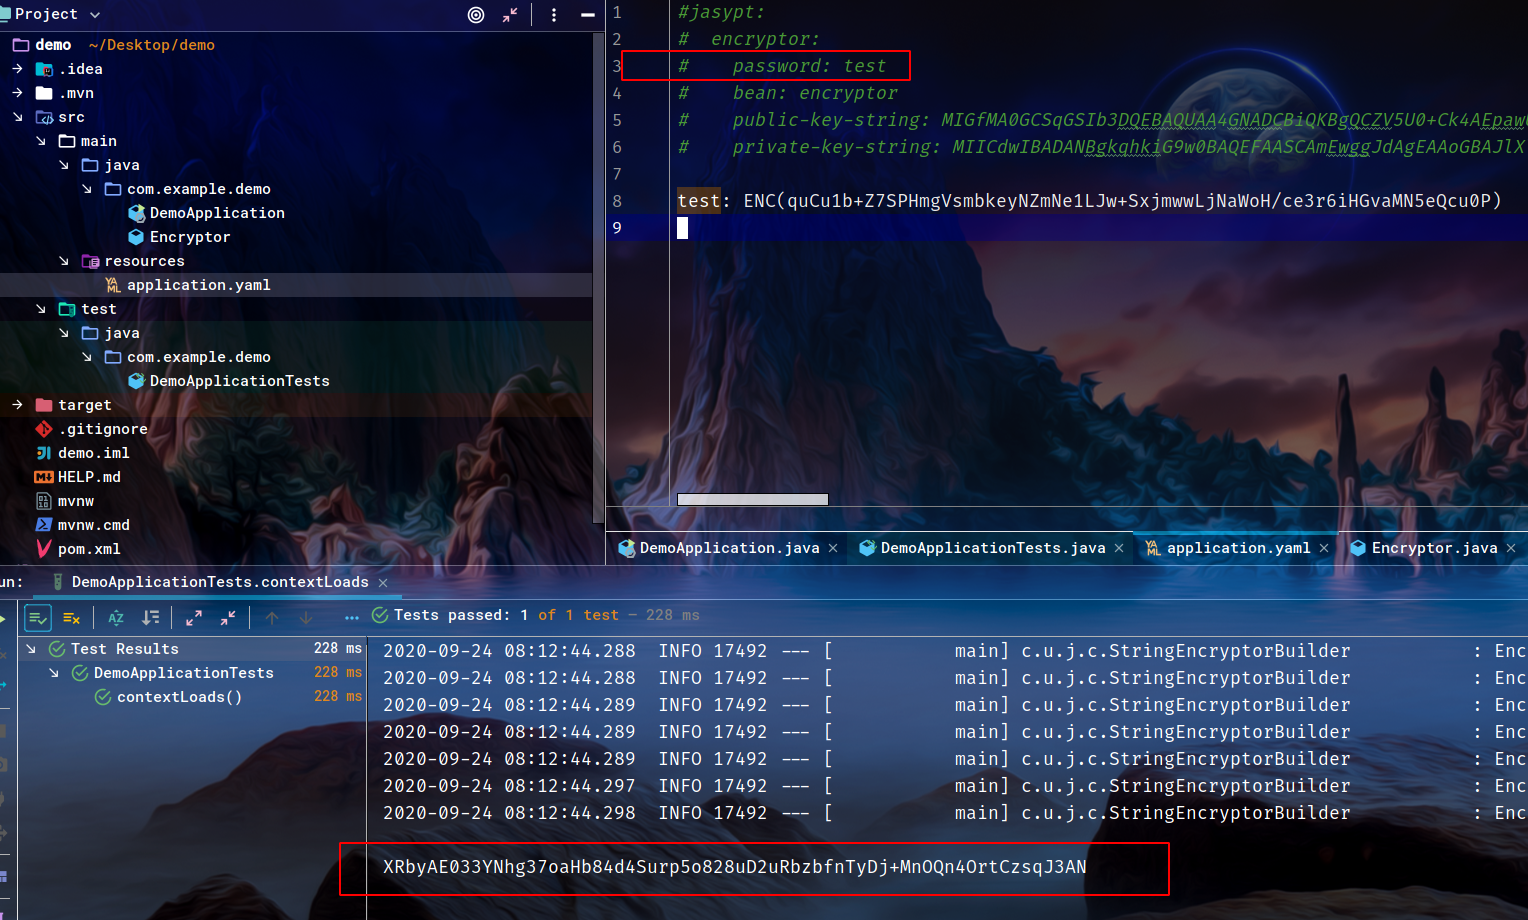
运行测试后得到密文,加上前后缀替换明文后,去掉加密口令:
#jasypt:
# encryptor:
# password: test
#plain: value
cipher: ENC(quCu1b+Z7SPHmgVsmbkeyNZmNe1LJw+SxjmwwLjNaWoH/ce3r6iHGvaMN5eQcu0P)
并在测试类的参数类加上
--jasypt.encryptor.password=test
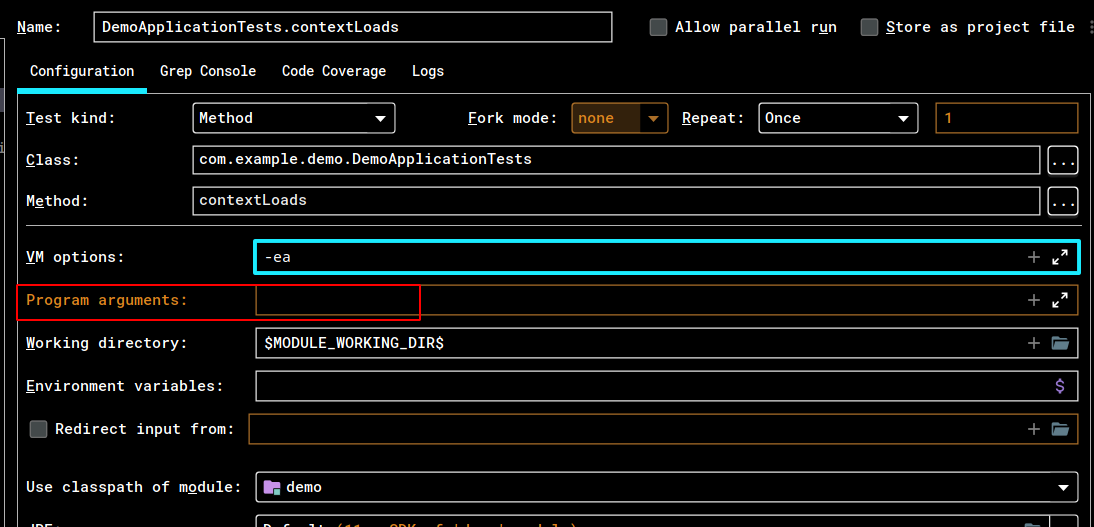
由于这里是测试类命令行参数添加不了,但是在启动类是可以添加的:
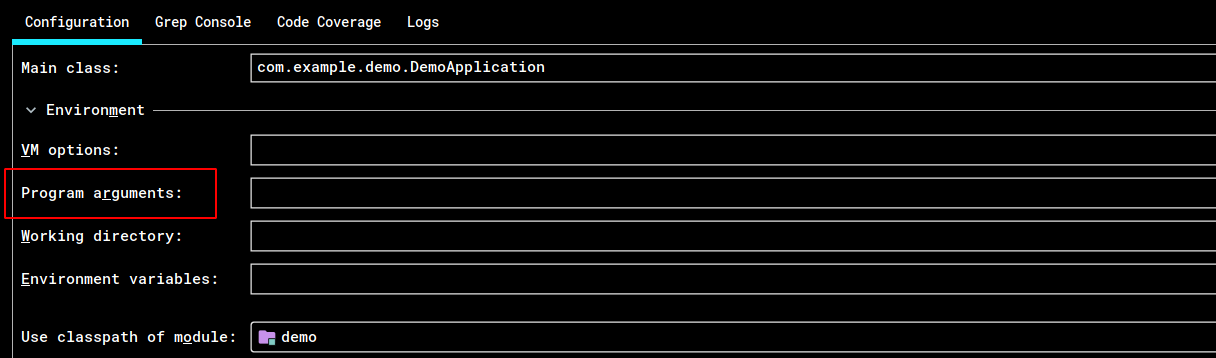
这种方法就跳过演示了。
对于Gradle,测试的时候需要在build.gradle/build.gradle.kts添加参数:
tasks.withType<Test> {

    useJUnitPlatform()
    jvmArgs("-Djasypt.encryptor.password=test")
    // 不能是jvmArgs("--jasypt.encryptor.password=test")
}
5.2 通过应用环境变量传递
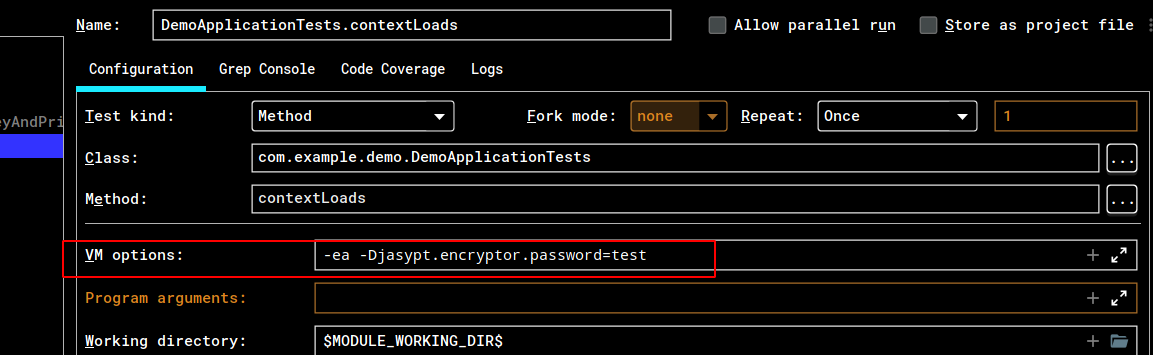
和第一种方式差不多,第一种在Program arguments设置,而这种方法在VM options中设置:
-Djasypt.encryptor.password=test
5.3 系统环境变量方式传递
通过系统环境变量方式传递jasypt.encryptor.password时,需要指定是哪一个环境变量:
jasypt:
  encryptor:
    password: ${
   ENCRYPT}
比如这里指定的是ENCRYPT环境变量,设置好环境变量后就可以直接加密解密了。
6 部署注意事项
6.1 打包
因为在配置文件中缺少了jasypt.encryptor.password,因此使用Maven打包时会出错:
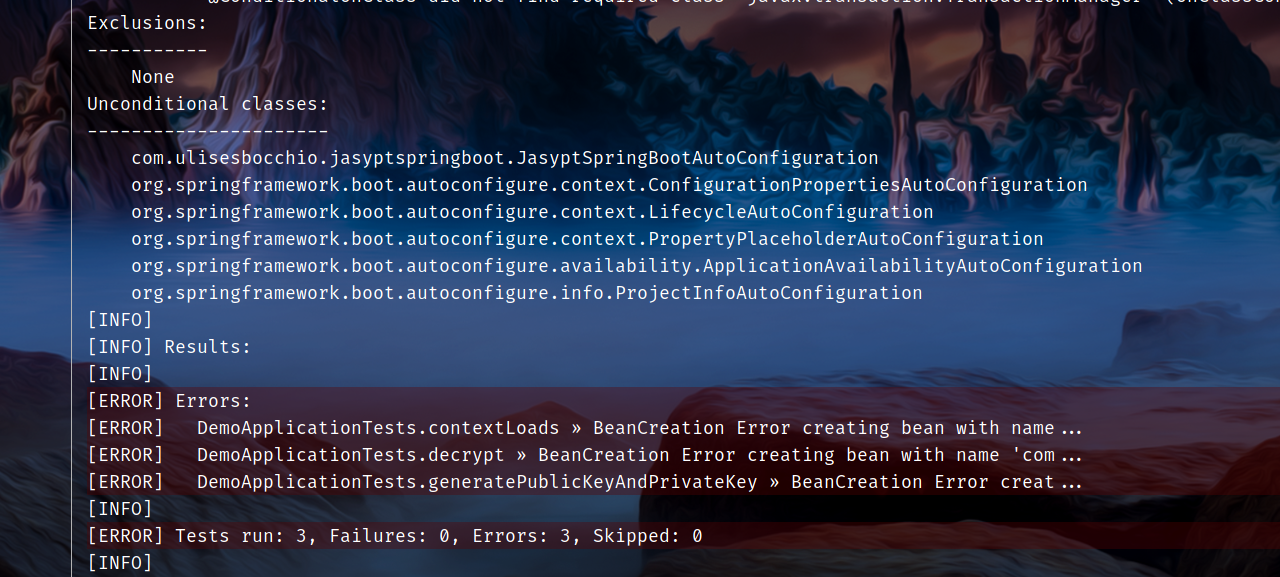
在Maven打包配置中加上参数即可:
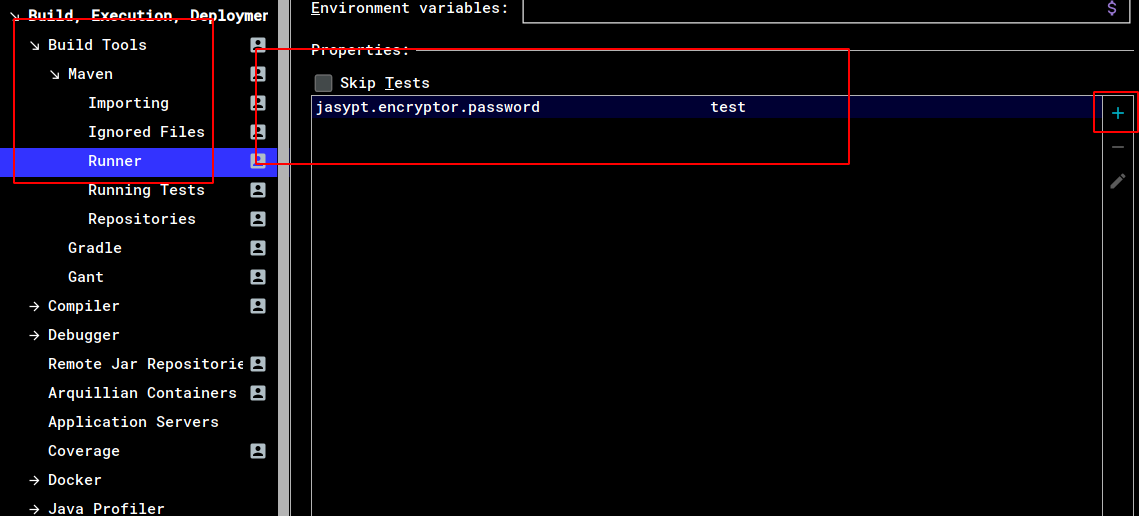
但是使用Gradle打包时不需要添加额外的参数。
6.2 部署
现在一般通过JAR直接部署即可,也就是通过
java -jar demo.jar
部署,这时候根据需要加上对应的参数即可,比如:
java -jar demo.jar --jasypt.encryptor.password=test
java -Djasypt.encryptor.password=test -jar demo.jar
如果通过系统变量获取加密口令,请确保对应的环境变量存在。
另外,如果通过Docker部署,请在ENTRYPOINT加上对应参数,比如:
ENTRYPOINT ["java","-Djasypt.encryptor.password=test","-jar","demo.jar"]
ENTRYPOINT ["java","-jar","demo.jar",,"--jasypt.encryptor.password=test",]
通过系统环境变量获取请加上ENV:
ENV ENCRYPT="test"
7 参考源码
Java版:
Kotlin版:
发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/189306.html原文链接:https://javaforall.net


