
大家好,又见面了,我是全栈君,今天给大家准备了Idea注册码。
这个强大的工具能够捕捉网络中的数据,并为用户提供关于网络和上层协议的各种信息。与非常多其它网络工具一样。Wireshark也使用pcap network library来进行封包捕捉。可破解局域网内QQ、邮箱、msn、账号等的password。(在局域网广泛使用交换机的情况下,这个实际上如今已经不太可能了,并且QQpassword应该是无法通过简单的抓包能直接破解的,仅仅要略微修改一下机制)
wireshark的原名是Ethereal,新名字是2006年起用的。当时Ethereal的主要开发人员决定离开他原来供职的公司,并继续开发这个软件。
但因为Ethereal这个名称的使用权已经被原来那个公司注冊,Wireshark这个新名字也就应运而生了。
在成功执行Wireshark之后,我们就能够进入下一步。更进一步了解这个强大的工具。
以下是一张地址为192.168.1.2的计算机正在訪问“openmaniak.com”站点时的截图。
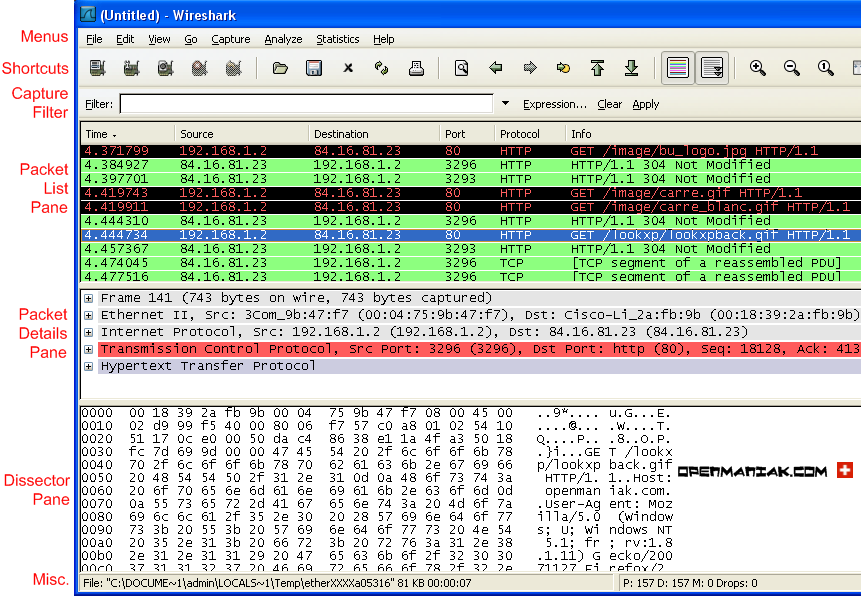 |
| 1. MENUS(菜单) 2. SHORTCUTS(快捷方式) 3. DISPLAY FILTER(显示过滤器) 4. PACKET LIST PANE(封包列表) | 5. PACKET DETAILS PANE(封包具体信息) 6. DISSECTOR PANE(16进制数据) 7. MISCELLANOUS(杂项) |
1. MENUS(菜单)
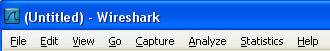  |
程序上方的8个菜单项用于对Wireshark进行配置:
| – “File”(文件) – “Edit” (编辑) – “View”(查看) – “Go” (转到) – “Capture”(捕获) – “Analyze”(分析) – “Statistics” (统计) – “Help” (帮助) |
打开或保存捕获的信息。
查找或标记封包。 进行全局设置。 设置捕捉过滤器并開始捕捉。 查看Wireshark的统计信息。 |
 |
在菜单以下,是一些经常使用的快捷button。
您能够将鼠标指针移动到某个图标上以获得其功能说明。
 |
显示过滤器用于查找捕捉记录中的内容。
请不要将捕捉过滤器和显示过滤器的概念相混淆。请參考
Wireshark过滤器中的具体内容。

 |
 |
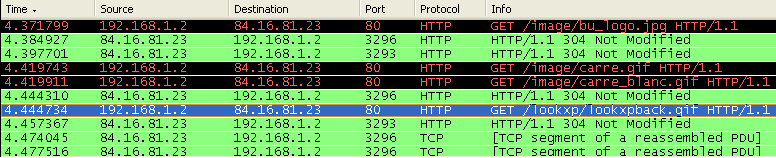
封包列表中显示全部已经捕获的封包。
在这里您能够看到发送或接收方的MAC/IP地址,TCP/UDPport号,协议或者封包的内容。
假设捕获的是一个OSI layer 2的封包。您在Source(来源)和Destination(目的地)列中看到的将是MAC地址,当然,此时Port(port)列将会为空。
假设捕获的是一个OSI layer 3或者更高层的封包,您在Source(来源)和Destination(目的地)列中看到的将是IP地址。
Port(port)列仅会在这个封包属于第4或者更高层时才会显示。
您能够在这里加入/删除列或者改变各列的颜色:
Edit menu -> Preferences
5. PACKET DETAILS PANE(封包具体信息)
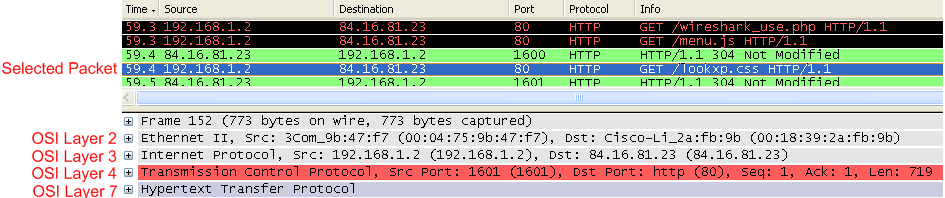 |
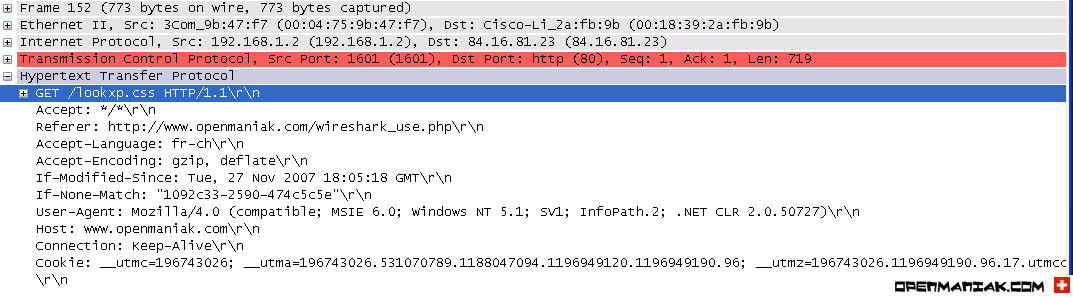
这里显示的是在封包列表中被选中项目的具体信息。
信息依照不同的OSI layer进行了分组。您能够展开每一个项目查看。以下截图中展开的是HTTP信息。
 |
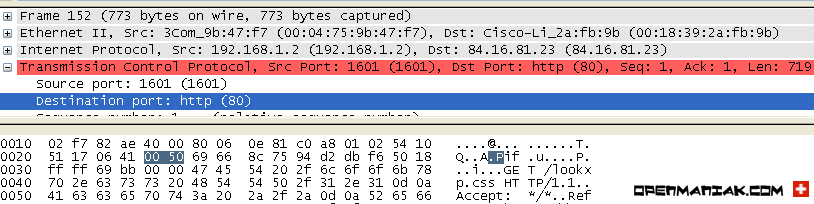 |
“解析器”在Wireshark中也被叫做“16进制数据查看面板”。这里显示的内容与“封包具体信息”中同样。仅仅是改为以16进制的格式表述。
在上面的样例里,我们在“封包具体信息”中选择查看TCPport(80)。其相应的16进制数据将自己主动显示在以下的面板中(0050)。
 |
在程序的最下端。您能够获得例如以下信息:
– – 正在进行捕捉的网络设备。
– 捕捉是否已经開始或已经停止。
– 捕捉结果的保存位置。
– 已捕捉的数据量。
– 已捕捉封包的数量。(P)
– 显示的封包数量。
(D) (经过显示过滤器过滤后仍然显示的封包)
– 被标记的封包数量。(M)
正如您在Wireshark教程第一部分看到的一样,安装、执行Wireshark并開始分析网络是很easy的。
使用Wireshark时最常见的问题,是当您使用默认设置时。会得到大量冗余信息,以至于非常难找到自己须要的部分。
过犹不及。
这就是为什么过滤器会如此重要。它们能够帮助我们在庞杂的结果中迅速找到我们须要的信息。
| – – |
捕捉过滤器:用于决定将什么样的信息记录在捕捉结果中。须要在開始捕捉前设置。 显示过滤器:在捕捉结果中进行具体查找。他们能够在得到捕捉结果后任意改动。 |
那么我应该使用哪一种过滤器呢?
两种过滤器的目的是不同的。
捕捉过滤器是数据经过的第一层过滤器,它用于控制捕捉数据的数量,以避免产生过大的日志文件。
显示过滤器是一种更为强大(复杂)的过滤器。
它同意您在日志文件里迅速准确地找到所须要的记录。
两种过滤器使用的语法是全然不同的。
我们将在接下来的几页中对它们进行介绍:
捕捉过滤器的语法与其他使用Lipcap(Linux)或者Winpcap(Windows)库开发的软件一样。比方著名的TCPdump。捕捉过滤器必须在開始捕捉前设置完成,这一点跟显示过滤器是不同的。
设置捕捉过滤器的步骤是:
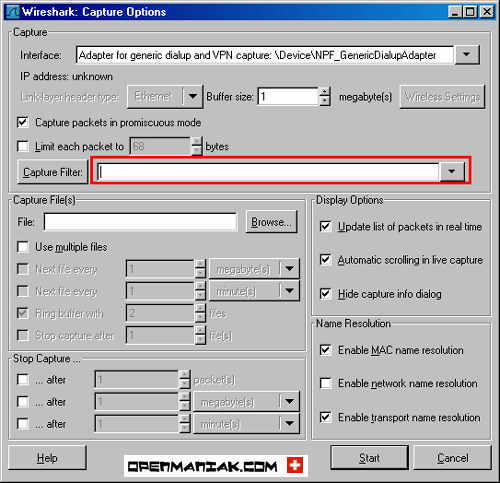
– 选择 capture -> options。
– 填写”capture filter”栏或者点击”capture filter”button为您的过滤器起一个名字并保存,以便在今后的捕捉中继续使用这个过滤器。
– 点击開始(Start)进行捕捉。
| 语法: |
Protocol |
Direction |
Host(s) |
Value |
Logical Operations |
Other expr |
||||||
| 样例: |
tcp |
dst |
10.1.1.1 |
80 |
and |
tcp dst 10.2.2.2 3128 |

Protocol(协议):
可能的值: ether, fddi, ip, arp, rarp, decnet, lat, sca, moprc, mopdl, tcp and udp.
假设没有特别指明是什么协议,则默认使用全部支持的协议。
Direction(方向):
可能的值: src, dst, src and dst, src or dst
假设没有特别指明来源或目的地,则默认使用 “src or dst” 作为keyword。
比如。”host 10.2.2.2″与”src or dst host 10.2.2.2″是一样的。
Host(s):
可能的值: net, port, host, portrange.
假设没有指定此值,则默认使用”host”keyword。
比如,”src 10.1.1.1″与”src host 10.1.1.1″同样。
Logical Operations(逻辑运算):
可能的值:not, and, or.
否(“not”)具有最高的优先级。
或(“or”)和与(“and”)具有同样的优先级。运算时从左至右进行。
比如。
“not tcp port 3128 and tcp port 23″与”(not tcp port 3128) and tcp port 23″同样。
“not tcp port 3128 and tcp port 23″与”not (tcp port 3128 and tcp port 23)”不同。
样例:
| tcp dst port 3128 |
显示目的TCPport为3128的封包。
| ip src host 10.1.1.1 |
显示来源IP地址为10.1.1.1的封包。
| host 10.1.2.3 |
显示目的或来源IP地址为10.1.2.3的封包。
| src portrange 2000-2500 |
显示来源为UDP或TCP,而且port号在2000至2500范围内的封包。
| not imcp |
显示除了icmp以外的全部封包。(icmp通常被ping工具使用)
| src host 10.7.2.12 and not dst net 10.200.0.0/16 |
显示来源IP地址为10.7.2.12,但目的地不是10.200.0.0/16的封包。
| (src host 10.4.1.12 or src net 10.6.0.0/16) and tcp dst portrange 200-10000 and dst net 10.0.0.0/8 |
显示来源IP为10.4.1.12或者来源网络为10.6.0.0/16,目的地TCPport号在200至10000之间,而且目的位于网络10.0.0.0/8内的全部封包。
注意事项:
当使用keyword作为值时。需使用反斜杠“\”。
“ether proto \ip” (与keyword”ip”同样).
这样写将会以IP协议作为目标。
“ip proto \icmp” (与keyword”icmp”同样).
这样写将会以ping工具经常使用的icmp作为目标。
能够在”ip”或”ether”后面使用”multicast”及”broadcast”keyword。
当您想排除广播请求时,”no broadcast”就会很实用。
查看 TCPdump的主页以获得更具体的捕捉过滤器语法说明。
在Wiki Wireshark website上能够找到很多其它捕捉过滤器的样例。
 2. 显示过滤器:
通常经过捕捉过滤器过滤后的数据还是非常复杂。此时您能够使用显示过滤器进行更加仔细的查找。
它的功能比捕捉过滤器更为强大,并且在您想改动过滤器条件时,并不须要又一次捕捉一次。
| 语法: | Protocol | . |
String 1 |
. |
String 2 |
Comparison operator |
Value |
Logical Operations |
Other expr |
|||||
|
样例: |
ftp |
passive |
ip |
== |
10.2.3.4 |
xor |
icmp.type |
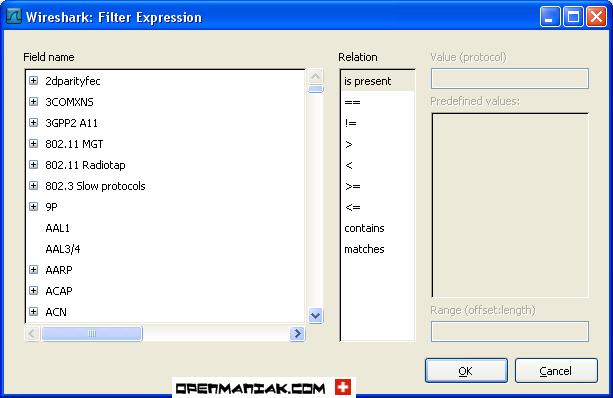
Protocol(协议):
您能够使用大量位于OSI模型第2至7层的协议。
点击”Expr
比方:IP,TCP,DNS,SSH

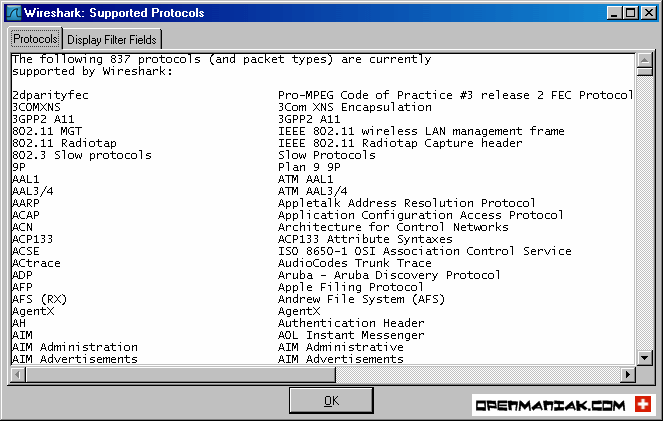
Wireshark的站点提供了对各种 协议以及它们子类的说明。
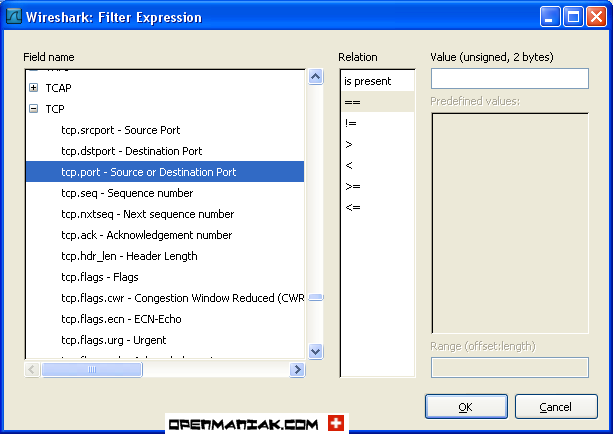
String1, String2 (可选项):
协议的子类。
点击相关父类旁的”+”号,然后选择其子类。
Comparison operators (比較运算符):
能够使用6种比較运算符:
| 英文写法: | C语言写法: | 含义: |
|
eq |
== |
等于 |
|
ne |
!= |
不等于 |
|
gt |
> |
大于 |
|
lt |
< |
小于 |
|
ge |
>= |
大于等于 |
|
le |
<= |
小于等于 |
Logical expr
| 英文写法: | C语言写法: | 含义: |
|
and |
&& |
逻辑与 |
|
or |
|| |
逻辑或 |
|
xor |
^^ |
逻辑异或 |
|
not |
! |
逻辑非 |
被程序猿们熟知的逻辑异或是一种排除性的或。当其被用在过滤器的两个条件之间时。仅仅有当且仅当当中的一个条件满足时,这种结果才会被显示在屏幕上。
让我们举个样例:
“tcp.dstport 80 xor tcp.dstport 1025”
仅仅有当目的TCPport为80或者来源于port1025(但又不能同一时候满足这两点)时。这种封包才会被显示。
样例:
| snmp || dns || icmp | 显示SNMP或DNS或ICMP封包。 |
| ip.addr == 10.1.1.1 |
显示来源或目的IP地址为10.1.1.1的封包。
| ip.src != 10.1.2.3 or ip.dst != 10.4.5.6 |
显示来源不为10.1.2.3或者目的不为10.4.5.6的封包。
换句话说,显示的封包将会为:
来源IP:除了10.1.2.3以外随意;目的IP:随意
以及
来源IP:随意;目的IP:除了10.4.5.6以外随意
| ip.src != 10.1.2.3 and ip.dst != 10.4.5.6 |
显示来源不为10.1.2.3而且目的IP不为10.4.5.6的封包。
换句话说。显示的封包将会为:
来源IP:除了10.1.2.3以外随意;同一时候须满足。目的IP:除了10.4.5.6以外随意
| tcp.port == 25 | 显示来源或目的TCPport号为25的封包。 |
| tcp.dstport == 25 | 显示目的TCPport号为25的封包。 |
| tcp.flags | 显示包括TCP标志的封包。 |
| tcp.flags.syn == 0x02 | 显示包括TCP SYN标志的封包。 |
假设过滤器的语法是正确的,表达式的背景呈绿色。假设呈红色。说明表达式有误。
 |
表达式正确 |
 |
表达式错误 |
发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/117789.html原文链接:https://javaforall.net



