
大家好,又见面了,我是你们的朋友全栈君。
ACS介绍
思科安全访问控制服务器(Cisco Secure Access Control Server)是一个高度可扩展、高性能的访问控制服务器,提供了全面的身份识别网络解决方案,是思科基于身份的网络服务(IBNS)架构的重要组件。Cisco Secure ACS通过在一个集中身份识别联网框架中将身份验证、用户或管理员接入及策略控制相结合,强化了接入安全性。这使企业网络能具有更高灵活性和移动性,更为安全且提高用户生产率。Cisco Secure ACS 支持范围广泛的接入连接类型,包括有线和无线局域网、拨号、宽带、内容、存储、VoIP、防火墙和 VPN。Cisco Secure ACS 是思科网络准入控制的关键组件。(以上来自百度百科)
ACS安装
我这里是在Vmware上安装的ACS,安装步骤请自行百度。这里不再赘述。(当然如果不会可以留言,我发安装步骤的链接)
ACS AAA认证
好嘞,废话不多说开始!
这里以Cisco设备配合ACS做Tacacs+认证,包含认证、授权、计费的详细信息。
1、上拓扑


2、在AAA-Client上配置接口IP地址以及AAA
AAA-Client(config)#interface ethernet 0/0
AAA-Client(config-if)#no shutdown
AAA-Client(config-if)#ip address dhcp
AAA-Client(config-if)#exit
AAA-Client(config)#interface ethernet 0/1
AAA-Client(config-if)#no shutdown
AAA-Client(config-if)#ip address 12.1.1.1 255.255.255.0
AAA-Client(config-if)#exit
AAA-Client(config)#aaa new-model
AAA-Client(config)#aaa authentication login default group tacacs+      //创建一个登陆AAA认证默认模板,tacacs+认证方式
AAA-Client(config)#aaa authentication enable default group tacacs+      //创建一个默认enable AAA认证模板,tacacs+认证方式
AAA-Client(config)#aaa authorization exec alex group tacacs+      //创建一个exec AAA授权模板名字为alex,tacacs+认证方式
AAA-Client(config)#aaa accounting commands 15 alex start-stop group tacacs+  //创建一个记账模板,记录15级用户的commands使用tacacs+认证方式
AAA-Client(config)#line vty 1 4                //进入vty配置模式
AAA-Client(config-line)#transport input all    //开启远程登陆
AAA-Client(config-line)#login authentication default   //调用认证方式
AAA-Client(config-line)#authorization exec alex    //调用授权方式
AAA-Client(config-line)#accounting commands 15 alex   //调用记账方式
AAA-Client(config)#tacacs-server host 172.16.30.206    //指定AAA服务器
AAA-Client(config)#tacacs-server key 0 Aa123456   //配置预共享密钥
3、在R1上配置IP地址,并测试与AAA-Client之间的连通性
R1(config)#interface ethernet 0/1
R1(config-if)#no shutdown
R1(config-if)#ip address 12.1.1.2 255.255.255.0
R1(config-if)#end

R1#ping 12.1.1.1
Type escape sequence to abort.
Sending 5, 100-byte ICMP Echos to 12.1.1.1, timeout is 2 seconds:
.!!!!
Success rate is 80 percent (4/5), round-trip min/avg/max = 1/1/1 ms
R1#
4、在AAA-Client上测试与ACS之间的连通性
AAA-Client#ping 172.16.30.207
Type escape sequence to abort.
Sending 5, 100-byte ICMP Echos to 172.16.30.207, timeout is 2 seconds:
.!!!!
Success rate is 80 percent (4/5), round-trip min/avg/max = 1/1/1 ms
AAA-Client#
5、在ACS上添加AAA-Client,设置Tacacs+认证以及预共享密钥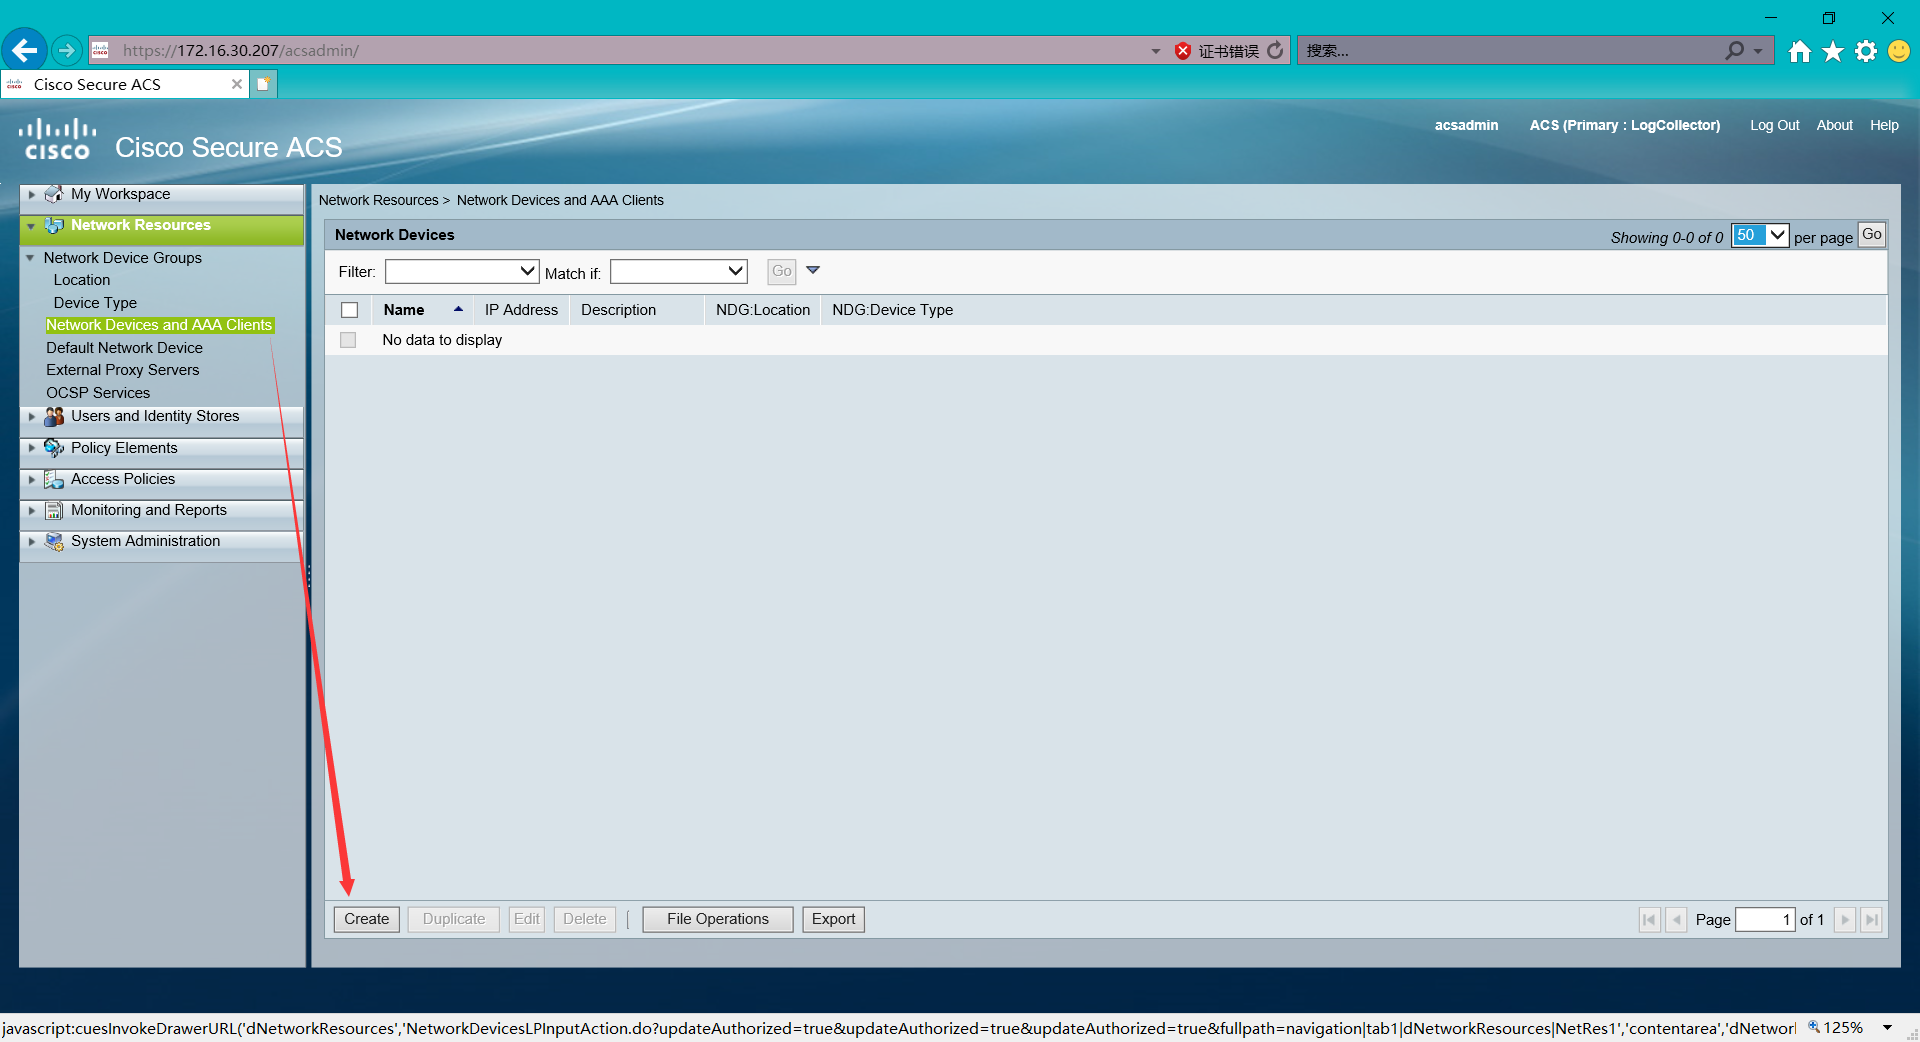
点击左下角提交即可
6、在ACS上添加用户,并设置enable密码
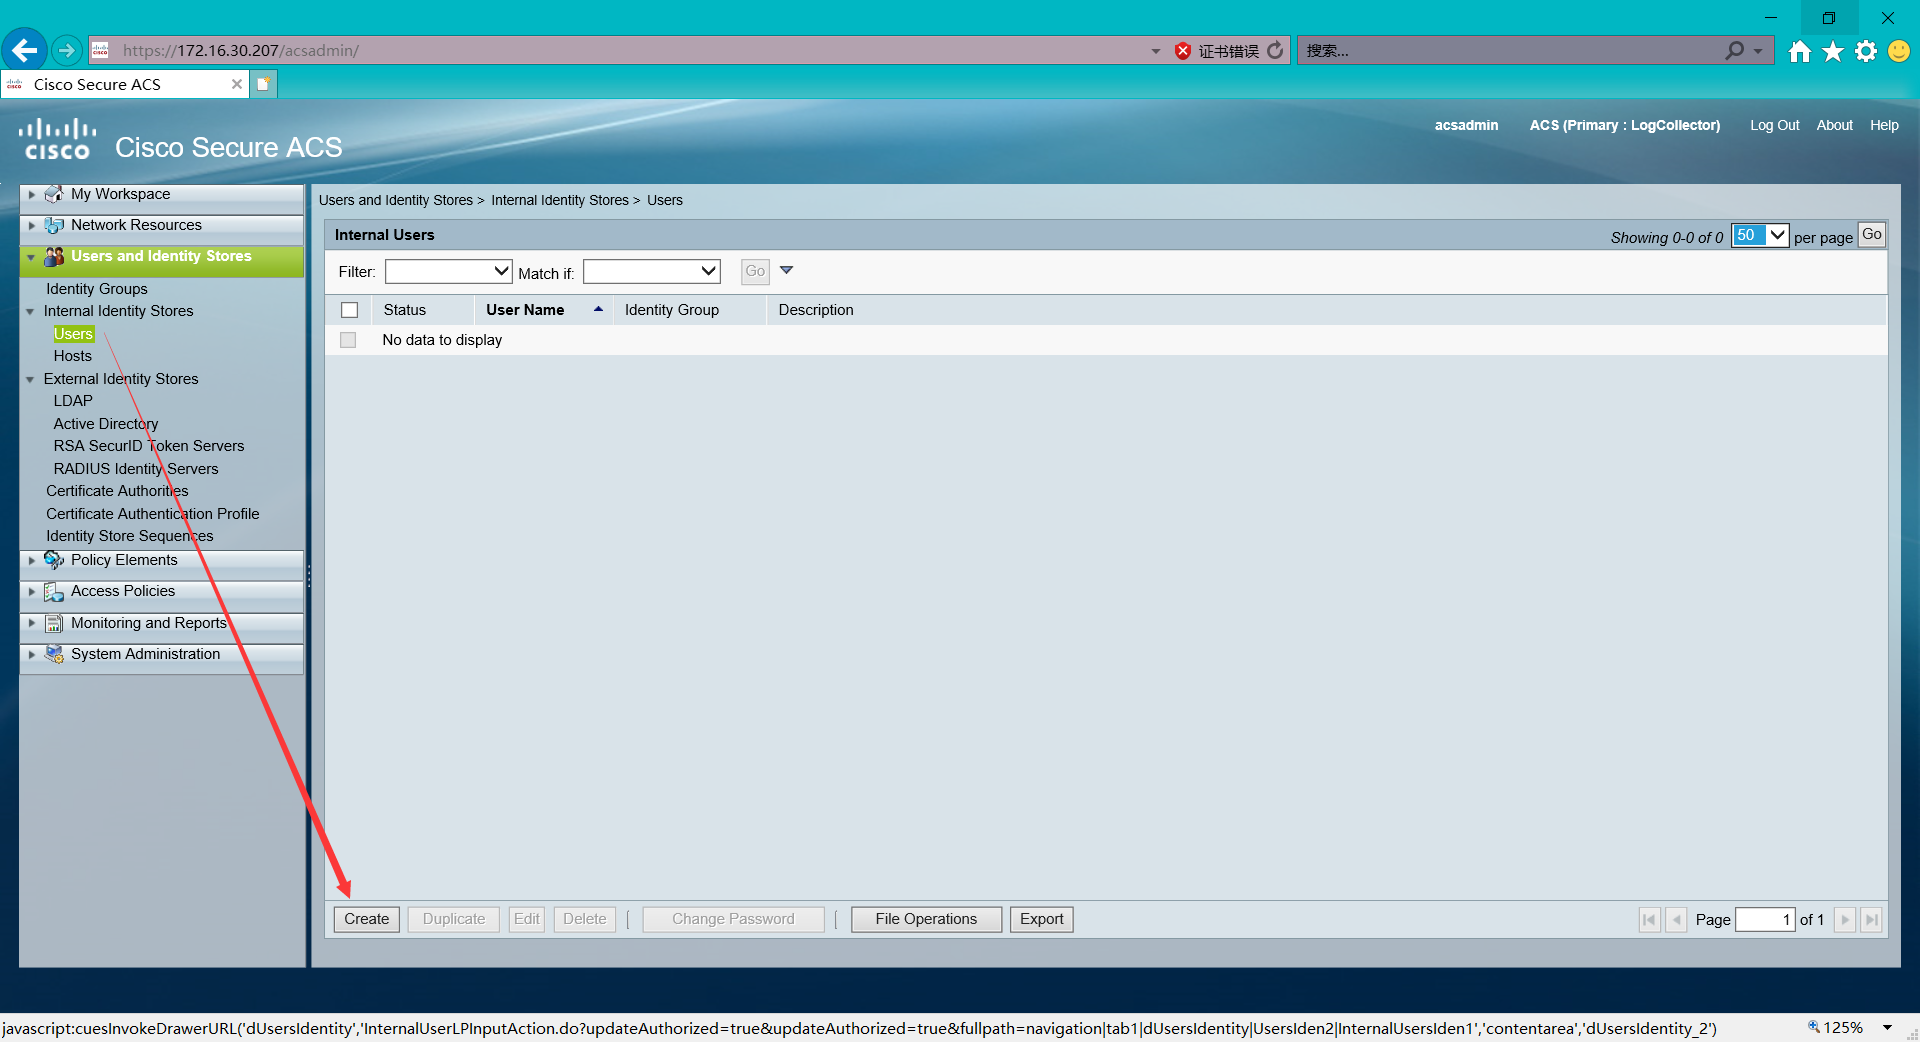 点击左下角提交即可
7、在ACS上配置等级3,等级10,等级15,三个模板
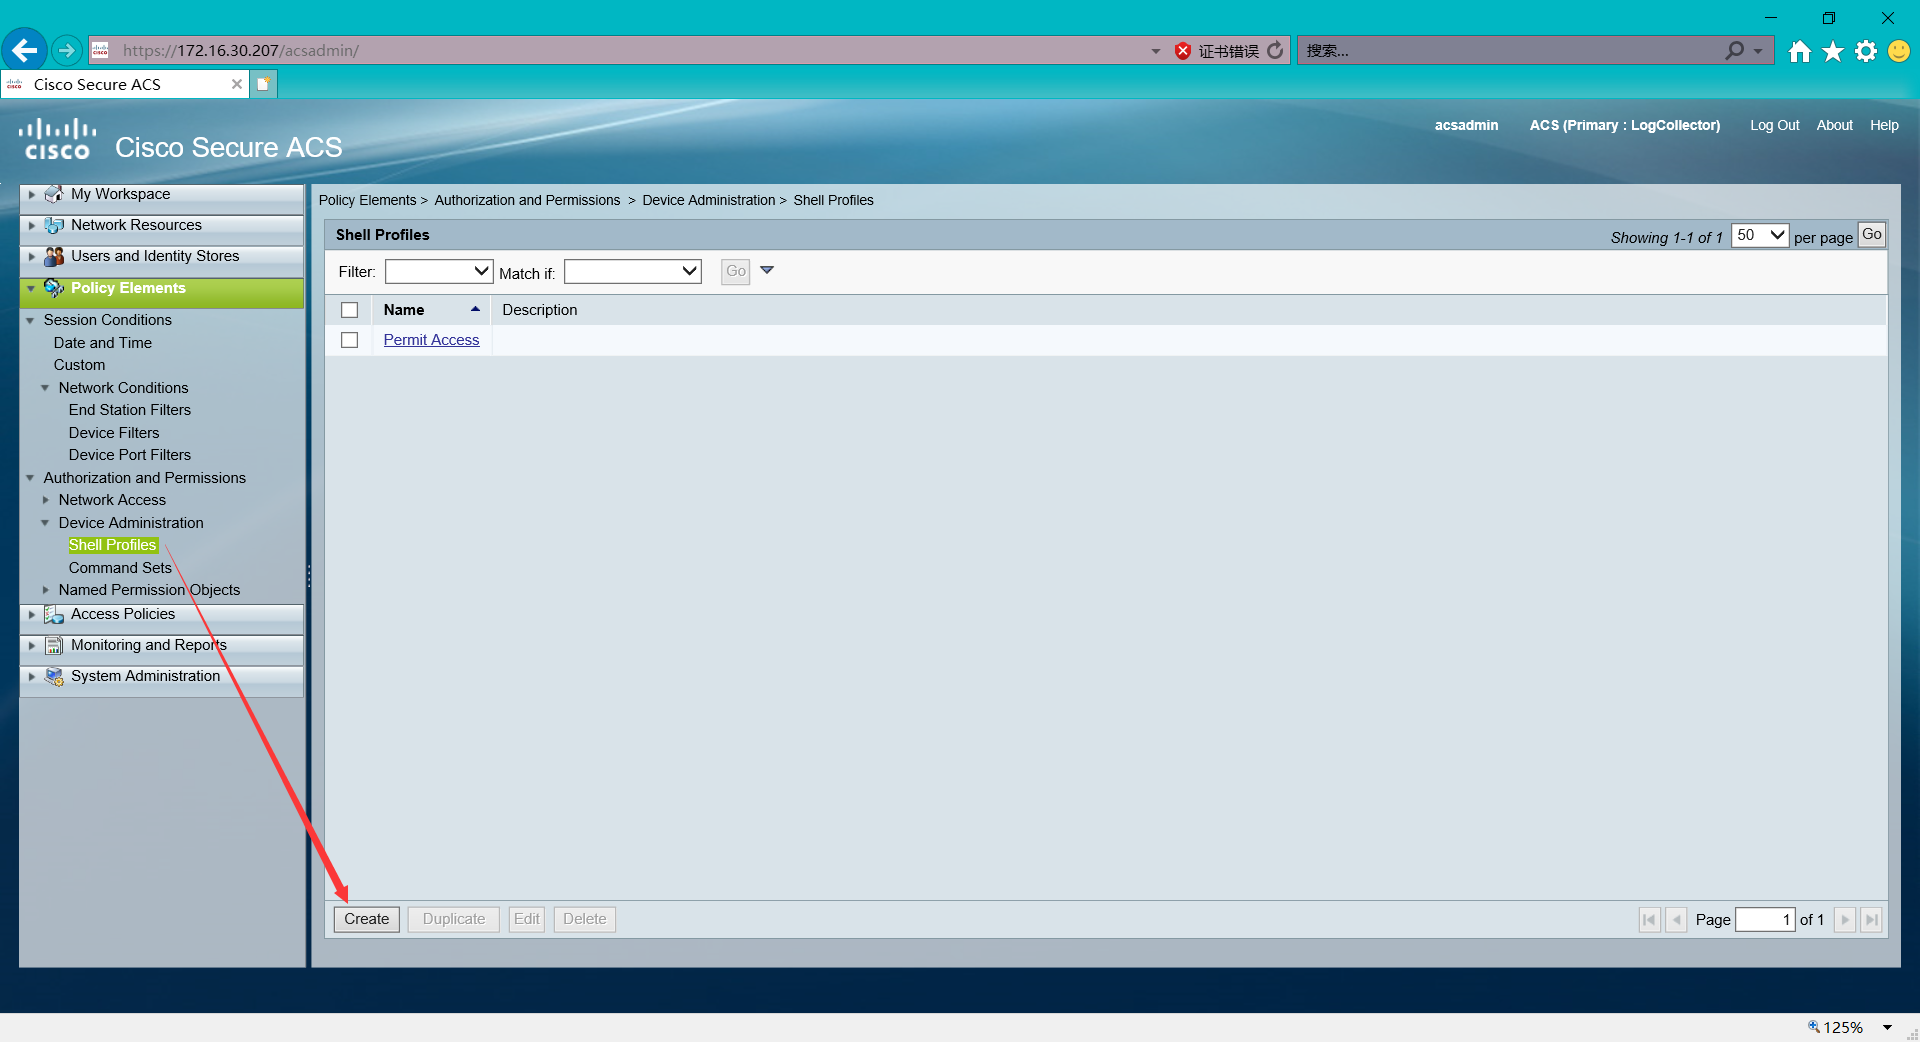 点击左下角提交即可(等级10,等级15类似,这里不再赘述)
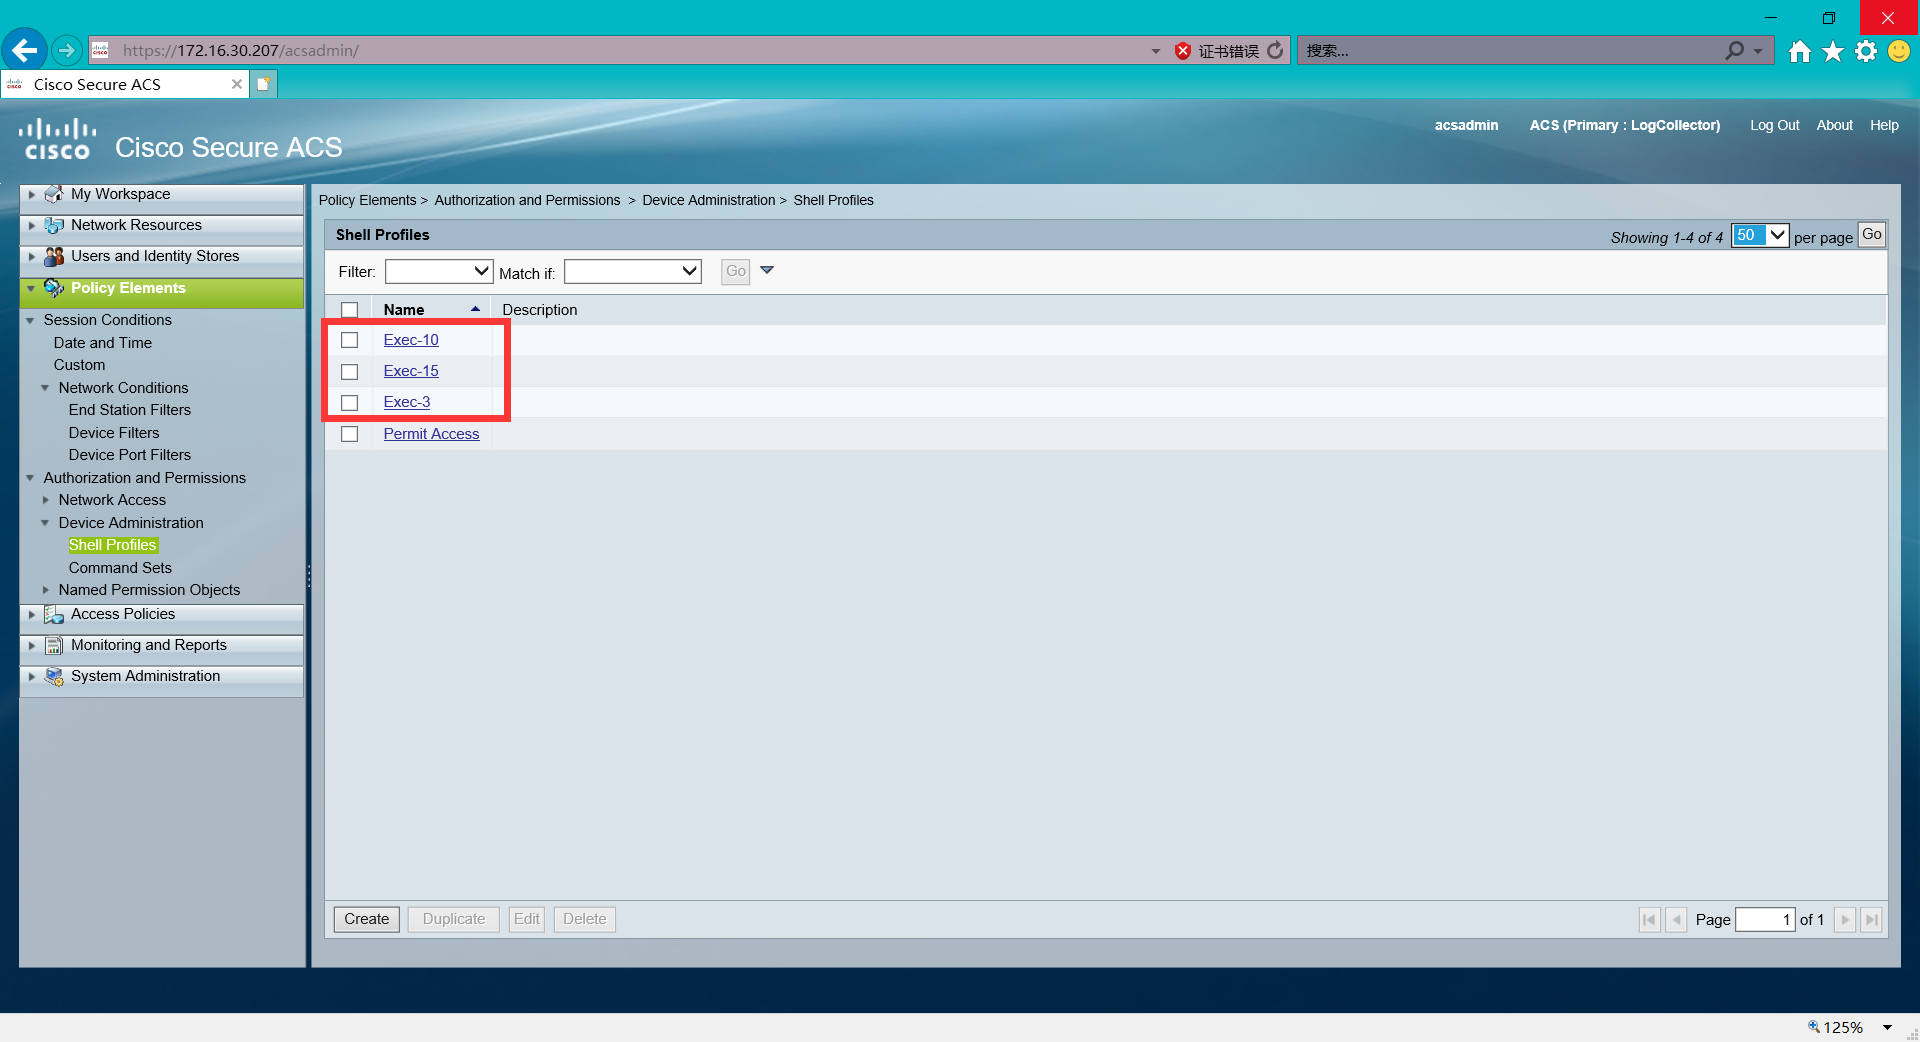 在Command sets选项中可以针对用户下发某些可以执行的命令操作。
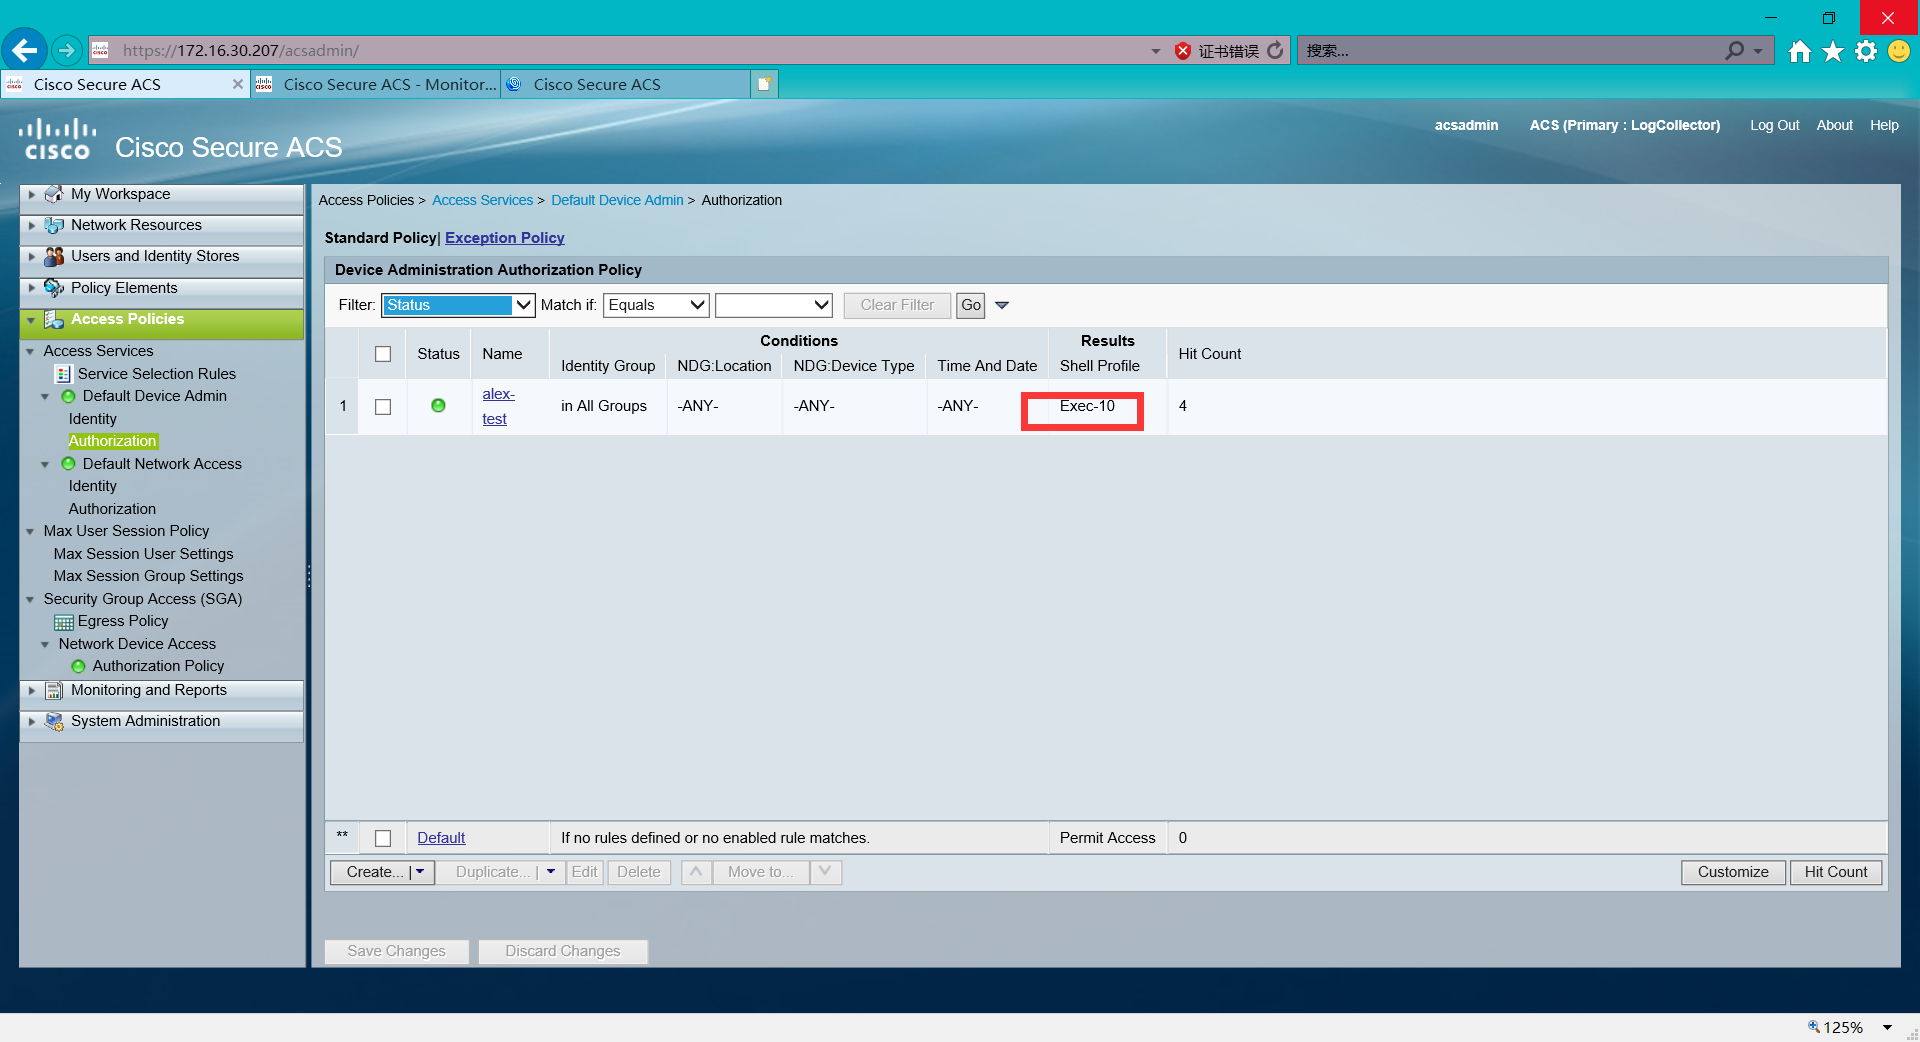
8、在ACS上配置授权模板
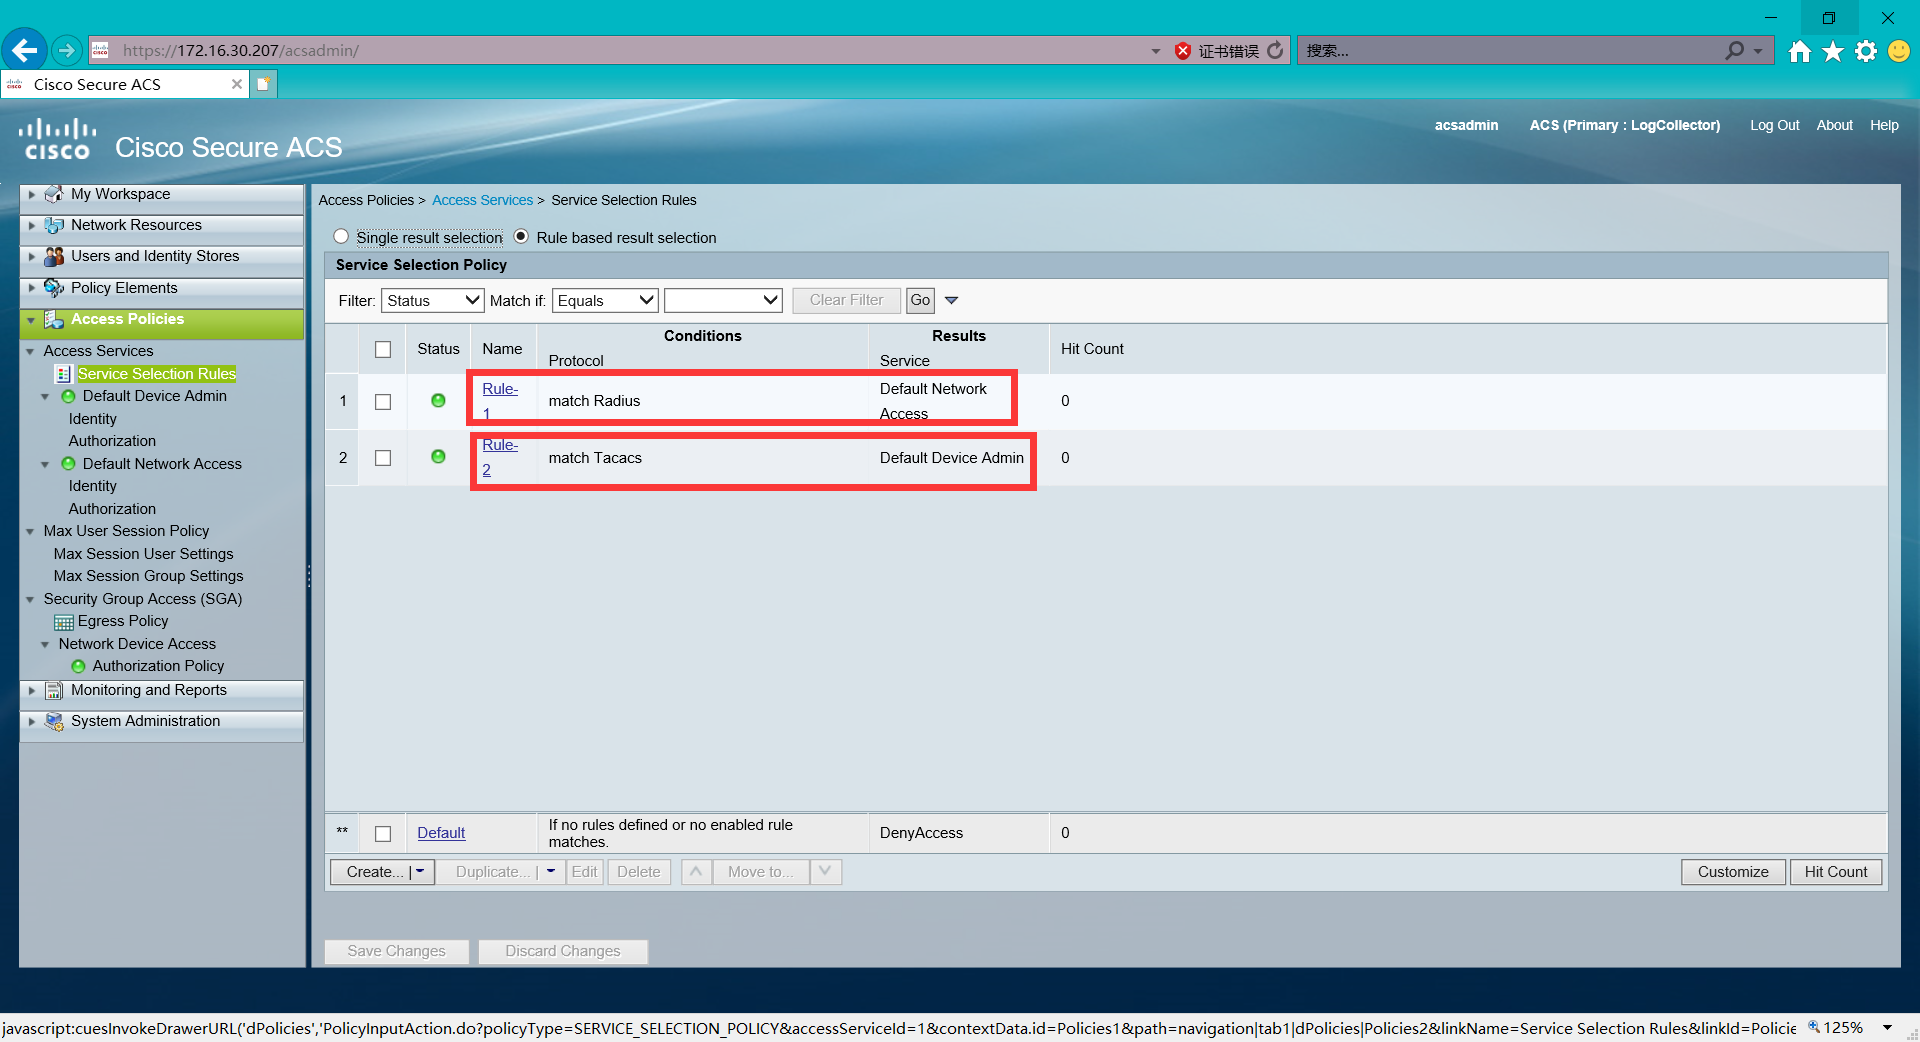 ACS会默认存在两条Rule,我们只需要注意TacacsRule对应 Default Device Admin,然后我们去创建我们的授权(ACS会存在一条默认的允许通过的授权)
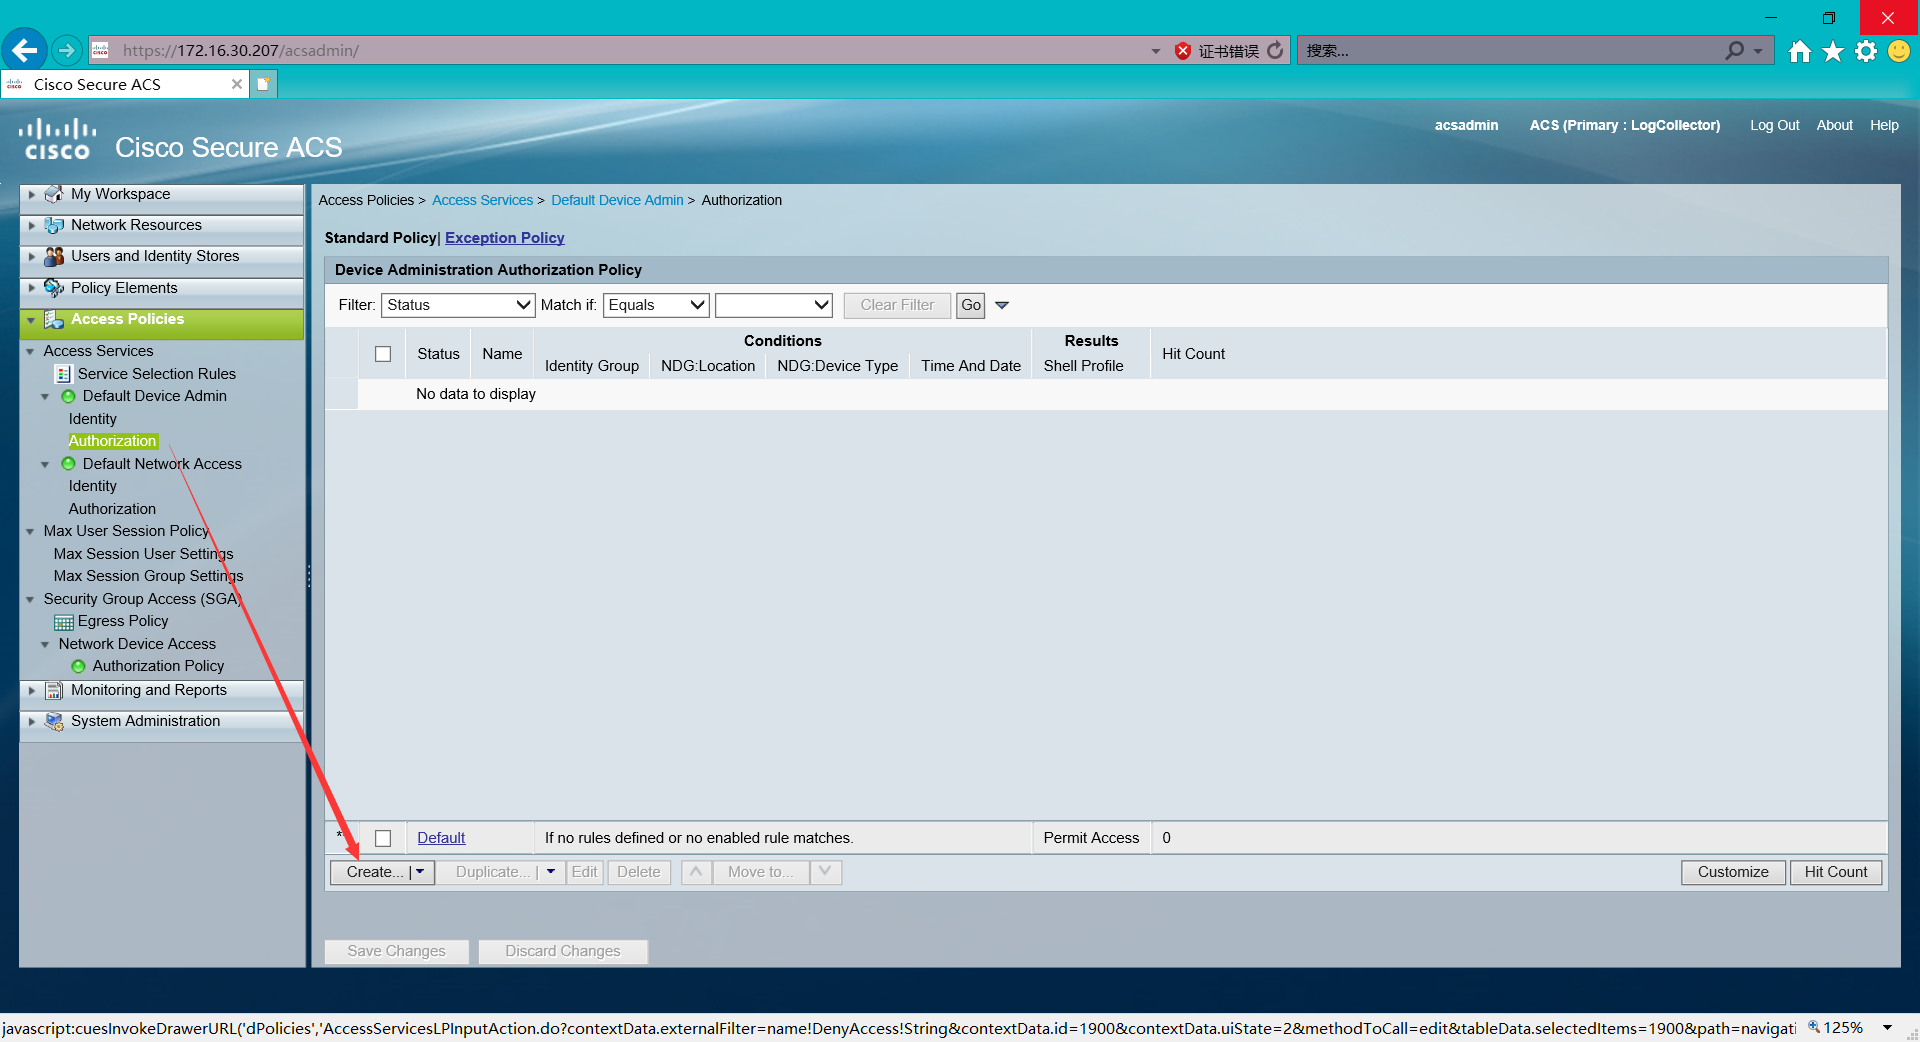
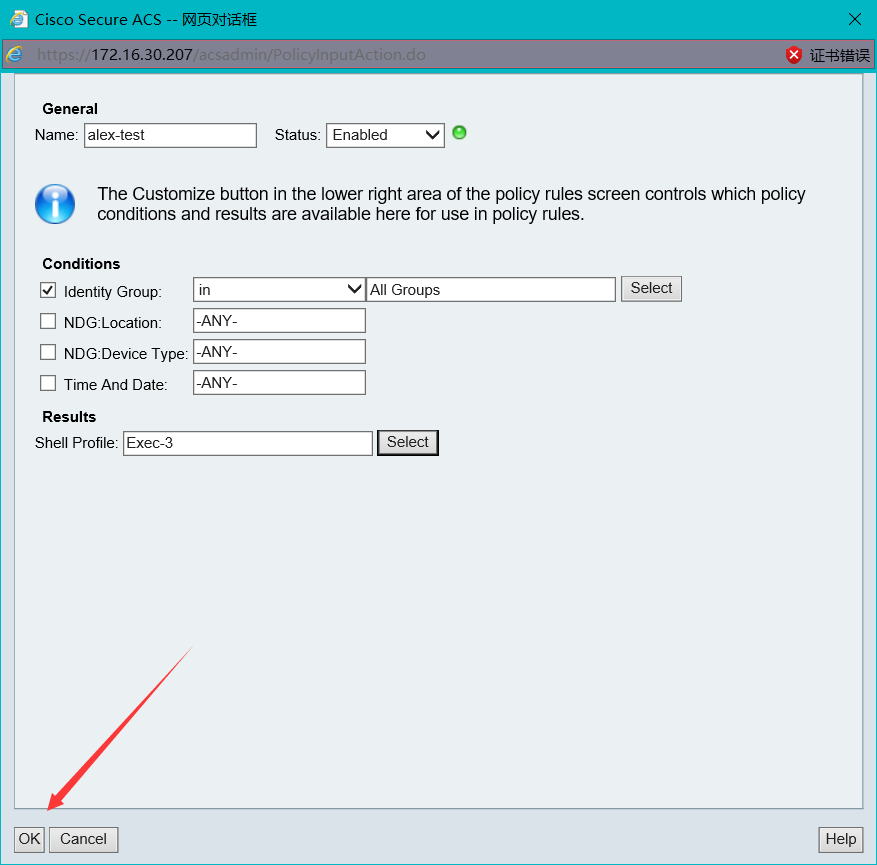
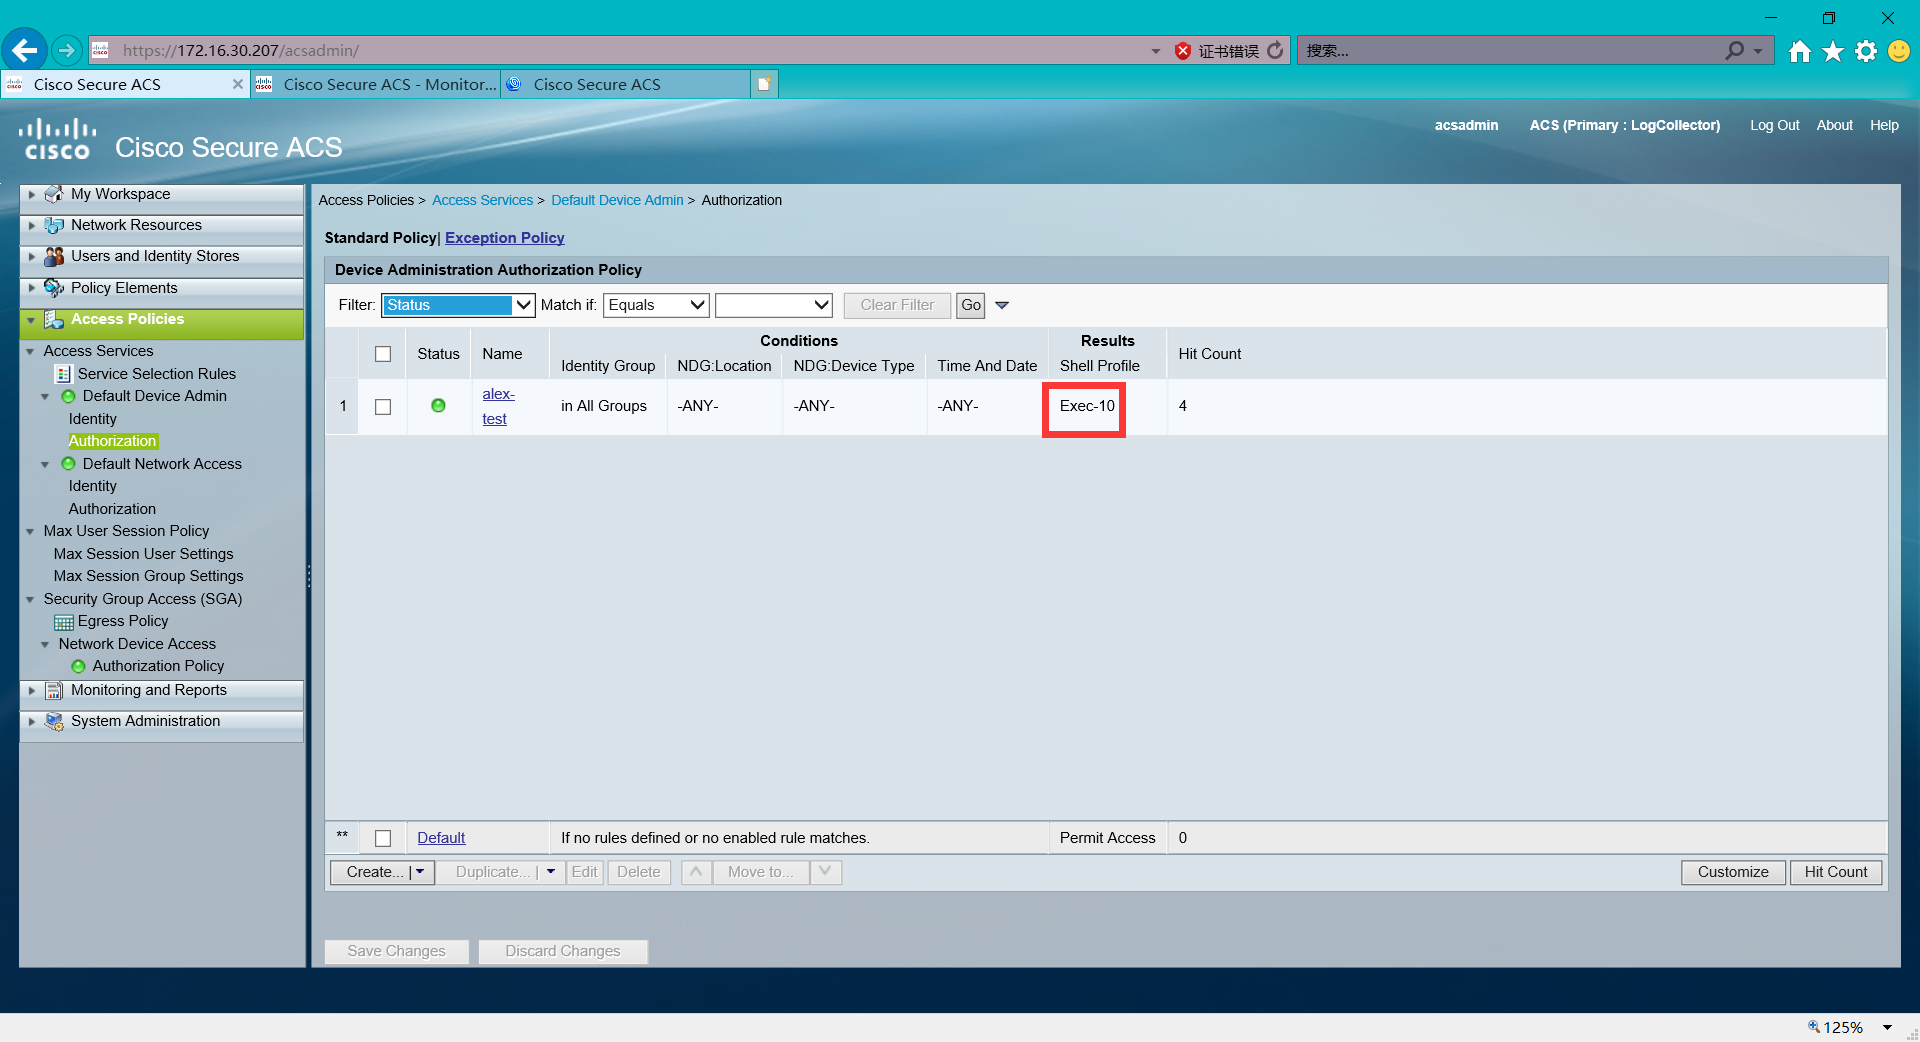

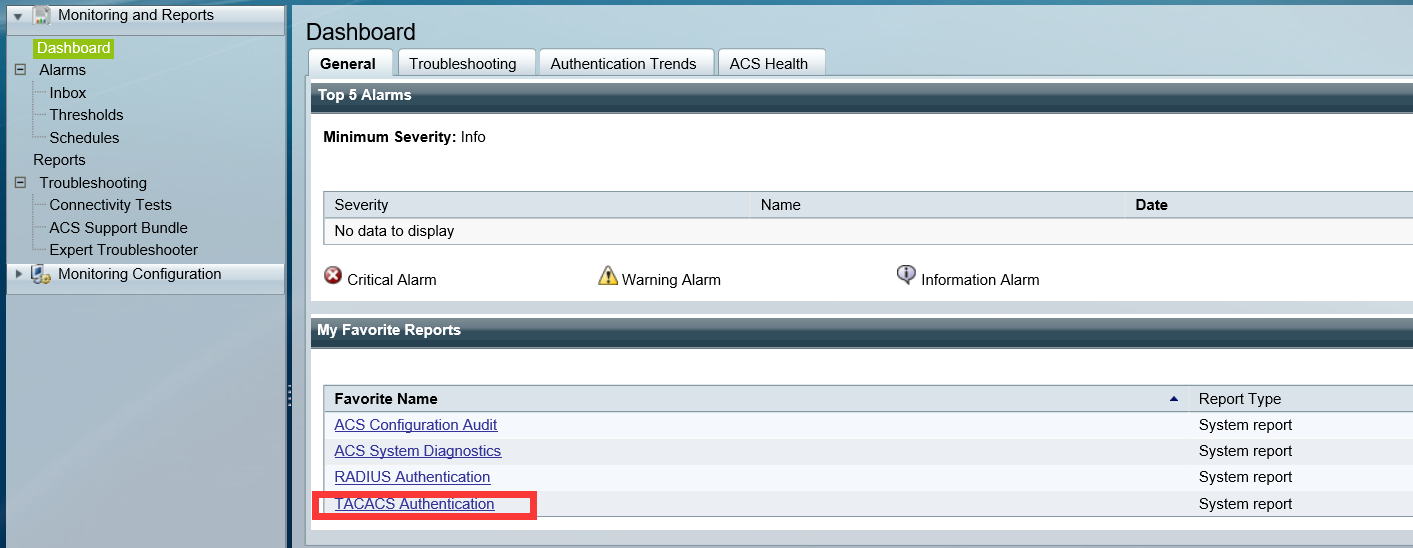
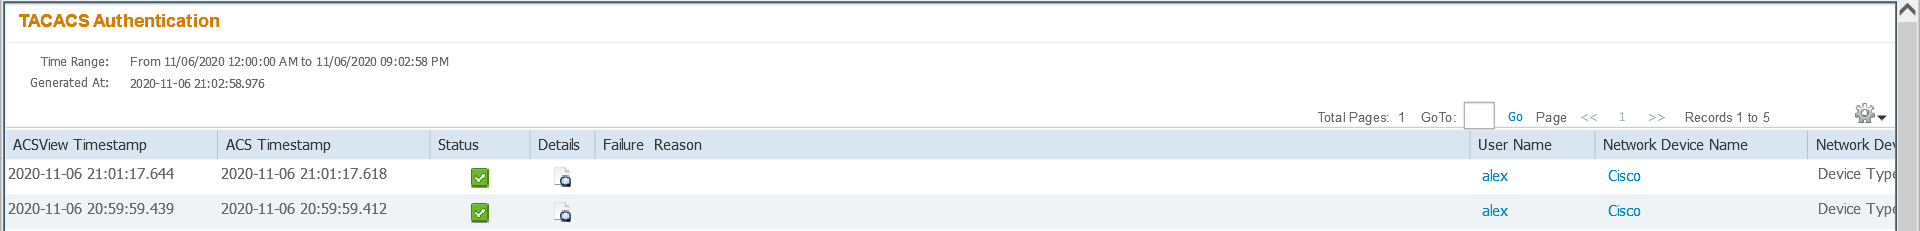
10、在ACS上查看日志信息

10、使用权限10测试
修改第八步,调用Exec-10
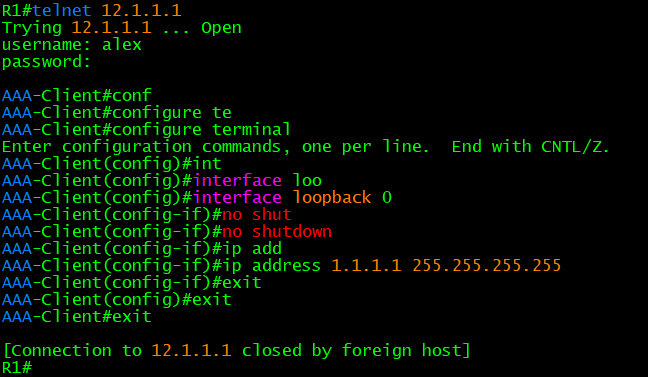
11、在R1上telnet AAA-Client测试

12、在ACS上查看日志信息

13、Exec-10这里不再赘述
14、在R1上敲随便N条命令
15、在ACS上查看审计信息

至此,Tacacs+认证、授权、审计操作完成。
报文可以点此链接自行获取,从认证到审计。
文档:AAA.note
链接:点击跳转
发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/136375.html原文链接:https://javaforall.net


