java jwt 单点登录_jwt技术实现系统间的单点登录「建议收藏」

java jwt 单点登录_jwt技术实现系统间的单点登录「建议收藏」阅读文本大概需要3分钟。单点登录(singlesignon),简称sso。它的定义是多个应用系统间,只需要登录一次就可以访问所有相互信任的应用系统。下面介绍用jwt技术如何来实现单点登录。一、JWT定义及其组成JWT(JSONWEBTOKEN)是一个非常轻巧的规范,这个规范允许我们使用jwt在客户端和服务器之间传递安全可靠的信息。JWT由3个部分组成,分别是头部、载荷、签名。头部部分{“a…

大家好,又见面了,我是你们的朋友全栈君。

阅读文本大概需要3分钟。

单点登录(single sign on),简称sso。它的定义是多个应用系统间,只需要登录一次就可以访问所有相互信任的应用系统。下面介绍用jwt技术如何来实现单点登录。

一、JWT定义及其组成

JWT(JSON WEB TOKEN)是一个非常轻巧的规范,这个规范允许我们使用jwt在客户端和服务器之间传递安全可靠的信息。

JWT由3个部分组成,分别是头部、载荷、签名。

头部部分

{

“alg”:”HS256″,

“typ”:”JWT”

}

alg描述的是签名算法。

载荷部分

{

“iss”:”发行者”,

“sub”: 主题”,

“aud”: “观众”,

“exp”:”过期时间”,

“iat”:”签发时间”

以下可以添加自定义数据

“userid”:”11111″,

“realname”:”真实姓名”,

“email”:””,

}

Base64算法是可逆的,不可以在载荷部分保存用户密码等敏感信息。如果业务需要,也可以采用对称密钥加密。

签名部分

HMACSHA256(Base64(Header) +”.”+Base64(Payload), secret)

签名的目的是用来验证头部和载荷是否被非法篡改。

验签过程描述:读取Header部分并Base64解码,得到签名算法。根据以上方法算出签名,如果签名信息不一致,说明是非法的。

二、认证过程

下面我们从一个实例来看如何运用JWT机制实现认证:

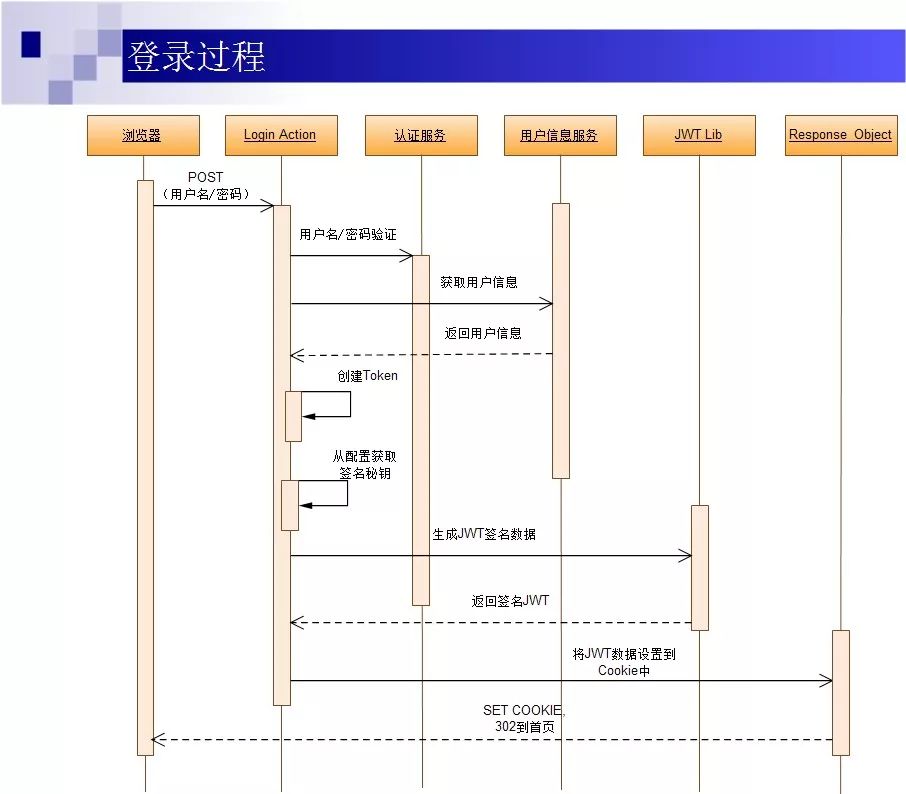
登录

第一次认证:第一次登录,用户从浏览器输入用户名/密码,提交后到服务器的登录处理的Action层(Login Action);

Login Action调用认证服务进行用户名密码认证,如果认证通过,Login Action层调用用户信息服务获取用户信息(包括完整的用户信息及对应权限信息);

返回用户信息后,Login Action从配置文件中获取Token签名生成的秘钥信息,进行Token的生成;

生成Token的过程中可以调用第三方的JWT Lib生成签名后的JWT数据;

完成JWT数据签名后,将其设置到COOKIE对象中,并重定向到首页,完成登录过程;
0429703e84581b7bf284c231176236c4.png

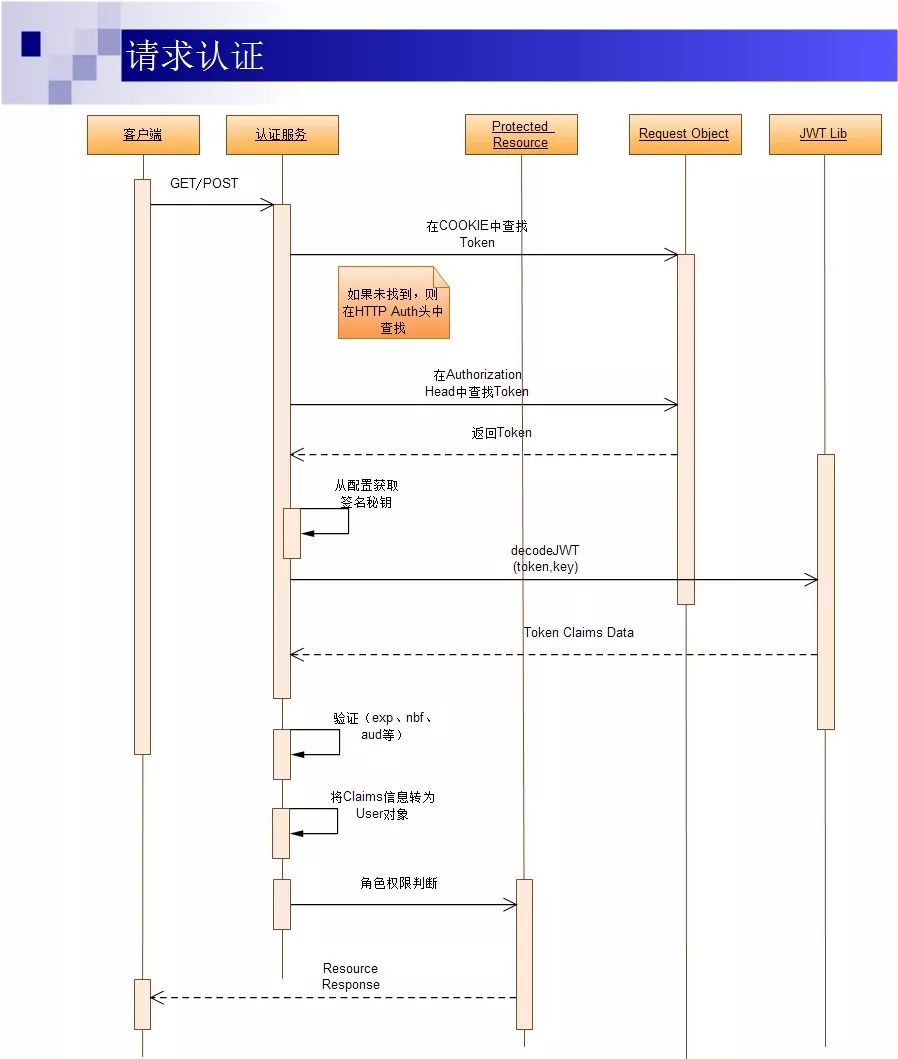
请求认证

7ad1ee5b4c3e78e2ab33f2568a1bdcbf.png

基于Token的认证机制会在每一次请求中都带上完成签名的Token信息,这个Token信息可能在COOKIE 中,也可能在HTTP的Authorization头中;

客户端(APP客户端或浏览器)通过GET或POST请求访问资源(页面或调用API);

认证服务作为一个Middleware HOOK 对请求进行拦截,首先在cookie中查找Token信息,如果没有找到,则在HTTP Authorization Head中查找;

如果找到Token信息,则根据配置文件中的签名加密秘钥,调用JWT Lib对Token信息进行解密和解码;

完成解码并验证签名通过后,对Token中的exp、nbf、aud等信息进行验证;全部通过后,根据获取的用户的角色权限信息,进行对请求的资源的权限逻辑判断;

如果权限逻辑判断通过则通过Response对象返回;否则则返回HTTP 401;

三、java代码实现

1、用户登录:

用户登录验证通过后添加以下代码

Stringtoken =JwtUtil().generateToken(userName);

Cookiecookie =newCookie(“autotoken”, token);

response.addCookie(cookie);

2、调用http请求

后续的http请求认证都带上token

3、应用系统认证

编写一个过滤器,对每一个请求进行解码认证

StringauthToken = request.getHeader(this.tokenHeader);

if(jwtTokenUtil.validateToken(authToken) {

//认证通过

}

关注我

每天进步一点点

很干!在看吗?

☟

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容, 请发送邮件至 举报,一经查实,本站将立刻删除。

发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/143669.html原文链接:https://javaforall.net

赞 (0)
全栈程序员-站长的头像全栈程序员-站长


相关推荐

  • spss相关系数及其检验_等级相关系数法检验

    spss相关系数及其检验_等级相关系数法检验这里写目录标题SPSS的异方差检验(等级相关系数检验法)数据来源普通最小二乘法求回归方程功能快捷键合理的创建标题,有助于目录的生成如何改变文本的样式插入链接与图片如何插入一段漂亮的代码片生成一个适合你的列表创建一个表格设定内容居中、居左、居右SmartyPants创建一个自定义列表如何创建一个注脚注释也是必不可少的KaTeX数学公式新的甘特图功能,丰富你的文章UML图表FLowchart流程图导…

    2022年10月24日
  • CentOS安装MySQL8.0「建议收藏」

    CentOS安装MySQL8.0「建议收藏」目录配置yum源wget下载源安装包安装源安装MySQL启动相关启动服务查看启动状态设置开机自启重启服务配置修改密码卸载卸载MySQL删除文件配置yum源wget下载源安装包如果没有安装wget,先安装yum-yinstallwget进入mysql官网下载:https://dev.mysql.com/downloads/repo/yum/复制下载链接:https://dev.mysql.com/get/mysql80-community-release-el7-4.noarch.rp

    2022年6月26日
  • spring 4 泛型注入

    spring 4 泛型注入最近对系统进行改造,发现在泛型实例初始化的时候,得不到想要的泛型。或者需要强制转换。spring4开始支持泛型对象初始化,初始化方法如下:注:使用配置文件的方法暂时还没有发现,下面是使用javaannotation的方法:packagecom.mitchz..toolkit.chain;importjava.util.List;importjava.util.M

    2022年7月25日
  • date字符串转为日期_sql字符串转日期函数

    date字符串转为日期_sql字符串转日期函数首先使用System的currentTimeMillis()方法获取本地时间,在方法后面+“”,表示字符串拼接,这样就可以把时间放到只能存放St’ri

    2022年10月3日
  • 7000字 Redis 超详细总结笔记总 | 收藏必备!

    7000字 Redis 超详细总结笔记总 | 收藏必备!

    2022年2月12日
  • 网络安全与渗透测试工具导航下载_渗透师导航

    网络安全与渗透测试工具导航下载_渗透师导航一些网络安全与渗透测试工具导航,值得收藏,看看有没有你熟悉的,也许有一天你会用得到! 入门指南 在线靶场 文件上传漏洞靶场 导航 payload 子域名枚举 自动爬虫实现的子域名收集工具 waf开源及规则 web应用扫描工具 webshell检测以及病毒分析 DDos防护 Android系列工具 XSS扫描 代码审计 端口扫描、指

    2022年8月12日

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

关注全栈程序员社区公众号