内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)

内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)?“信息收集”会对渗透测试工程师和网络安全工程师具有重大作用:???在渗透测试人员进入一个内网后,面对的是一片“未知的区域”,所以渗透测试人员首先会对当前所处的网络环境进行判断,通常的判断分为三种.?(1)我是谁?——对计算机的角色进行判断.?(2)我在哪?——对目前机器所处位置区域的判断。?(3)这是哪?——对目前机器所处网络环境的拓扑结构进行分析和判断。

大家好,又见面了,我是你们的朋友全栈君。

?我不太肯定我的方向?,?但是我希望自己能走远一点?

?目录:

         ?内网信息收集概述:

?信息收集的作用:

?工具下载:

?内网信息收集的步骤:

?工作组 的信息收集:

(1)查看当前主机的 网络配置信息.

(2)查询 用户列表.

(3)查询 进程列表.

(4)查询 操作系统 和 安装软件的版本信息.

(5)查询 端口列表.(可以根据端口判断相应的服务.)

(6)查询 补丁列表.

(7)查询 本机共享.

(8)查询 防火墙相关配置.

(9)查询并 开启远程连接服务.

(10)查询 当前权限.

​(11)获取域 SID.(SID可以理解为域的身份认证.(每一个都是唯一的))

(12)查询 指定账户的详细信息.

?2. 域 内的信息收集.

(1)判断是否有 域.

(2)查询 域内所有计算机.

(3)查询 域内所有用户组列表.

(4)查询 所有域成员计算机列表.

(5)获取 域密码信息.

(6)获取 域信任信息.

(7)查看 域内控制器的机器名.

(8)查看 域控制器的 主机名 和 IP地址.

(9)查看 域控制器组.

(10)查询 域内的用户.

(11)获取 域内用户详细信息.

(12)查询 域内置本地管理员组用户.

(13)查询 域管理员用户.

(14)查询 管理员用户组.

(15)探测 域内存活主机.

(16)扫描 域内端口.(通过端口推测出服务,然后找出漏洞.)

???也可以使用 Bloodhound 工具也收集. 

?内网信息收集的总结:


?内网信息收集概述:

???在 渗透测试人员 进入一个内 网后,面对的是一片 “ 未知的区域 ”,所以 渗透测试人员首先会对当前所 处的网络环境进行判断,通常的判断分为三种.

?(1)我是谁?—— 对计算机的角色进行判断.

?(2)我在哪?—— 对目前机器所处位置区域的判断。

?
(3)这是哪?—— 对目前机器所处网络环境的拓扑结构进行分析和判断。


?信息收集的作用:

?有句话说“ 知己知彼,百战不殆 ”。最了解你的人往往都是你的对手.
?如果你所掌握到的信息比别人多且更详细的时候那么你才能占据了先机,这一条不仅仅用于商业、战争、渗透测试中也适用.


?工具下载:

收集工具   链接:https://pan.baidu.com/s/1Md1CuBZpHJ8gJwnHk3L_Lg 
                 提取码:tian 


?内网信息收集的步骤:

?工作组 的信息收集:

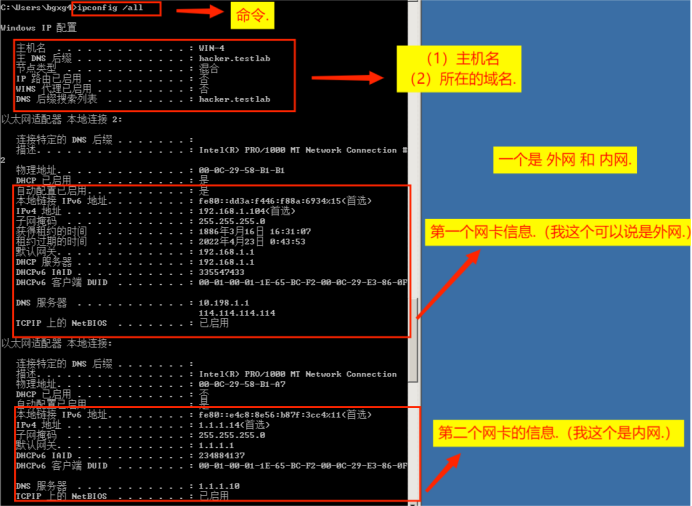
(1)查看当前主机的 网络配置信息.

ipconfig /all

内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


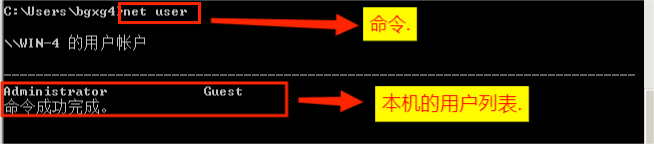
(2)查询 用户列表.

net user                        //查看本机用户列表

内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


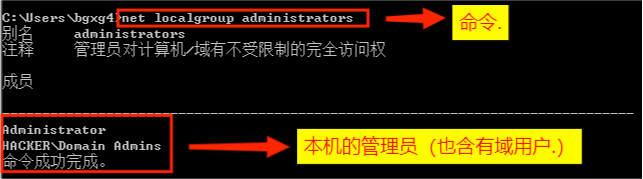
net localgroup administrators            //本机管理员(通常有域用户)
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


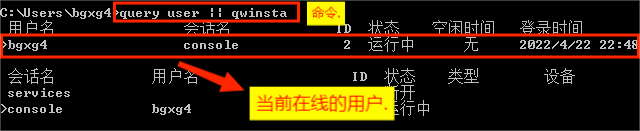
query user || qwinsta                //可以查看当前在线用户

内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


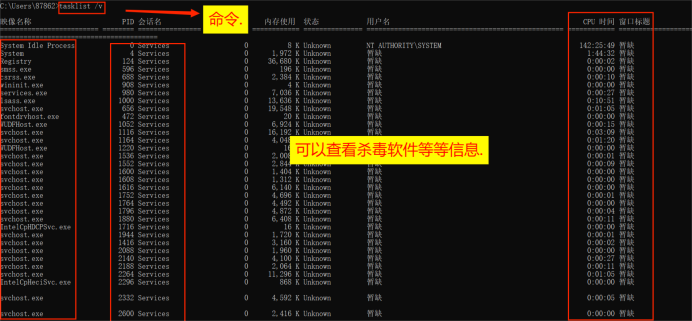
(3)查询 进程列表.

tasklist /v

内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


(4)查询 操作系统 和 安装软件的版本信息.

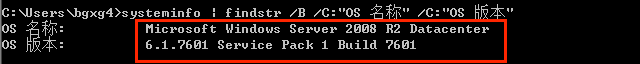
1.获取 操作系统 和 版本信息.

systeminfo | findstr /B /C:"OS 名称" /C:"OS 版本"
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


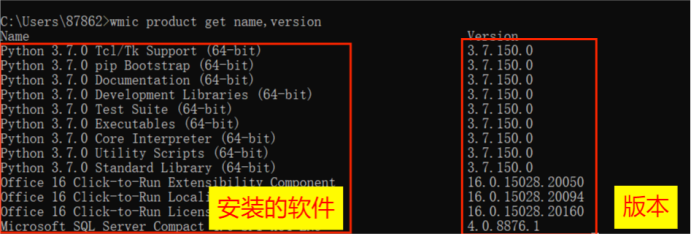
2. 查看 安装的软件及版本、路径.( 可以查看这些 软件有没有漏洞,然后再进行攻击. )
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


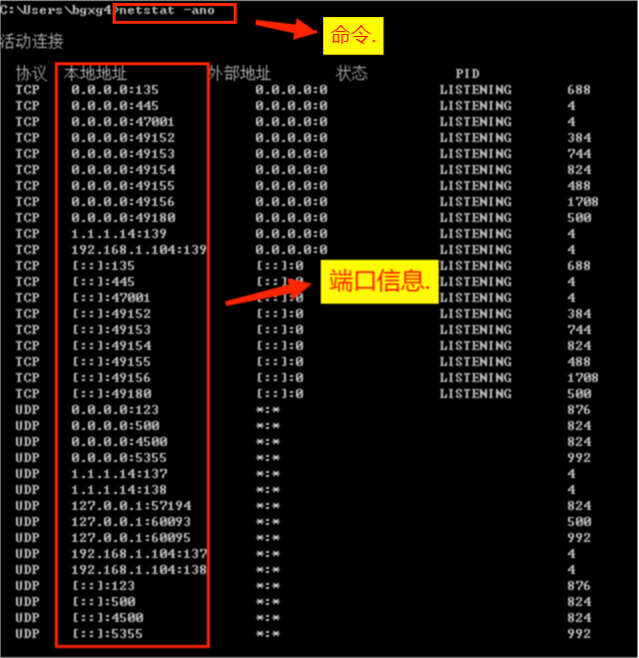
(5)查询 端口列表.(可以根据端口判断相应的服务.)

netstat -ano
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


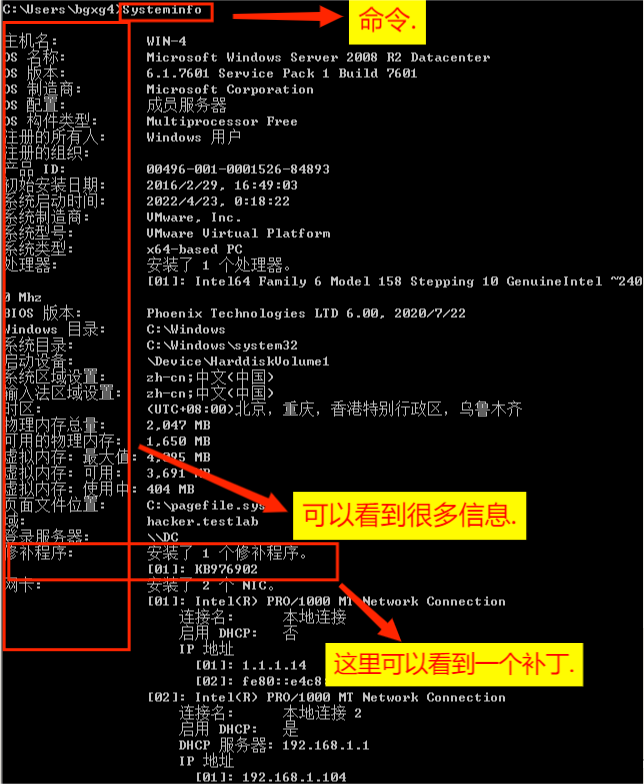
(6)查询 补丁列表.

Systeminfo

内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


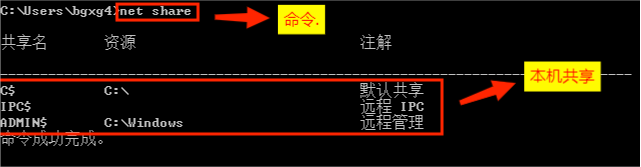
(7)查询 本机共享.

net share

内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


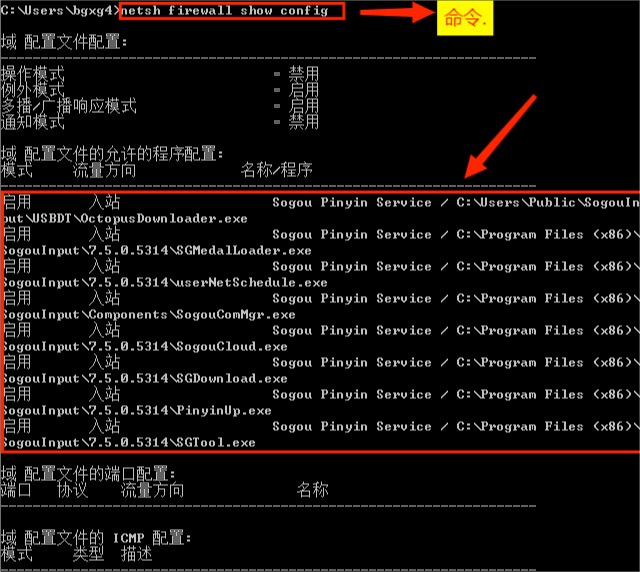
(8)查询 防火墙相关配置.

1.查询 防火墙配置.

netsh firewall show config
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


2.关闭
防火墙.
netsh firewall set opmode disable            //Windows Server 2003 系统及之前版本
netsh advfirewall set allprofiles state off        //Windows Server 2003 之后系统版本

内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


(9)查询并 开启远程连接服务.

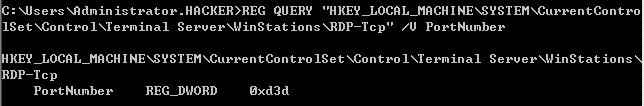
1.查看 远程连接端口.

REG QUERY "HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp" /V PortNumber
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


2.开启 3389 端口.(在 Win 2008 和 Win 2012 中开启 3389 端口)

reg add "HKLM\SYSTEM\CURRENT\CONTROLSET\CONTROL\TERMINAL SERVER" /v fSingleSessionPerUser /t REG_DWORD /d 0 /f

内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


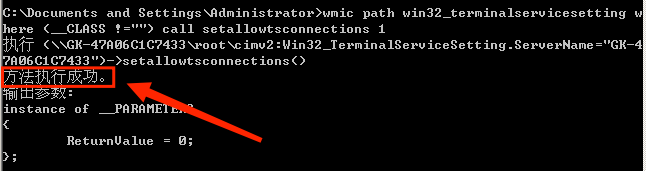
 3.开启 3389 端口.(Win 2003 中开启 3389 端口)

wmic path win32_terminalservicesetting where (__CLASS !="") call setallowtsconnections 1
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


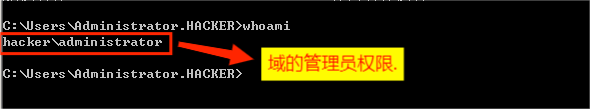
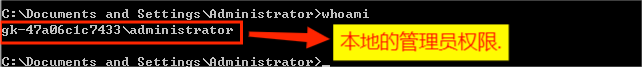
(10)查询 当前权限.

whoami

内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)

内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


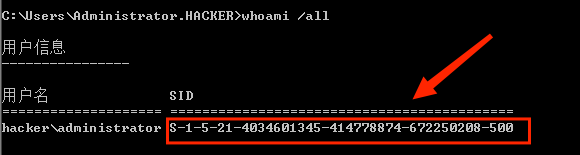
(11)获取域 SID.(SID可以理解为域的身份认证.(每一个都是唯一的))

whoami /all
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


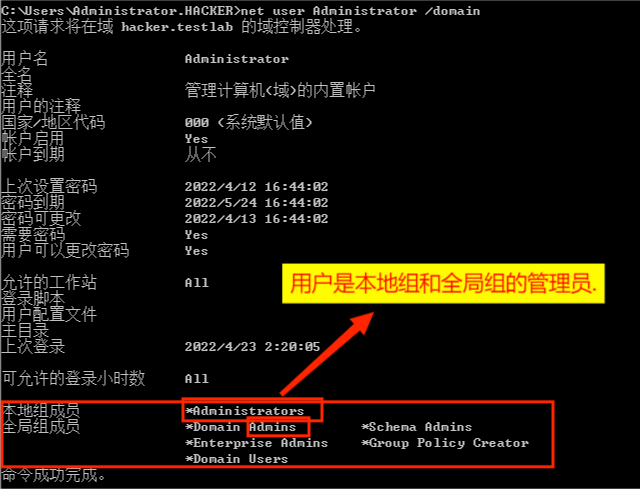
(12)查询 指定账户的详细信息.

net user XXX /domain                // “ XXX ” 是写入账号名.
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


?2. 域 内的信息收集.

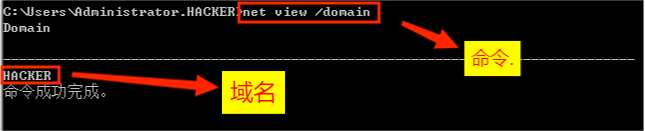
(1)判断是否有 域.

net view /domain
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


(2)查询 域内所有计算机.

net view /domain:XXX                //"XXX" 是输入域名.

内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


(3)查询 域内所有用户组列表.

net group /domain

内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


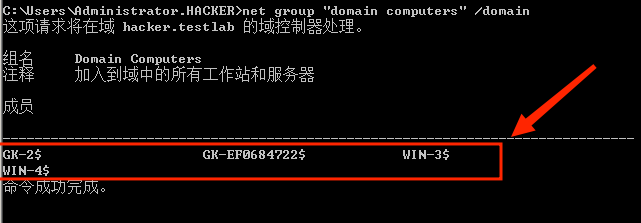
(4)查询 所有域成员计算机列表.

net group "domain computers" /domain
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


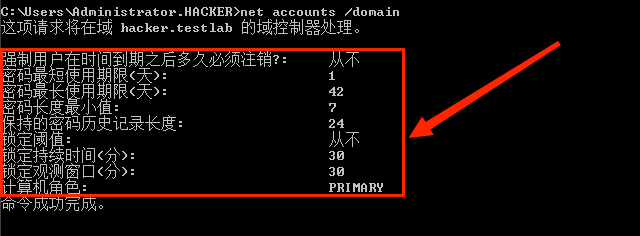
(5)获取 域密码信息.

net accounts /domain

内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


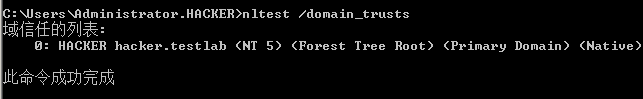
(6)获取 域信任信息.

nltest /domain_trusts

内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


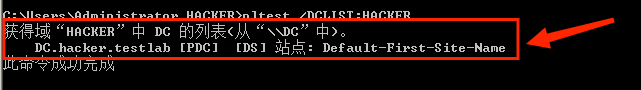
(7)查看 域内控制器的机器名.

nltest /DCLIST:XXX        //"XXX"是输入域名.
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


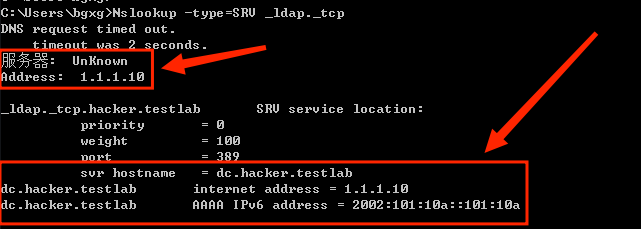
(8)查看 域控制器的 主机名 和 IP地址.

Nslookup -type=SRV _ldap._tcp
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


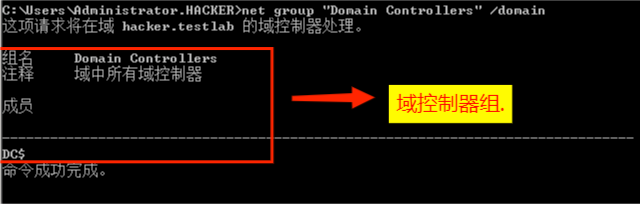
(9)查看 域控制器组.

net group "Domain Controllers" /domain
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


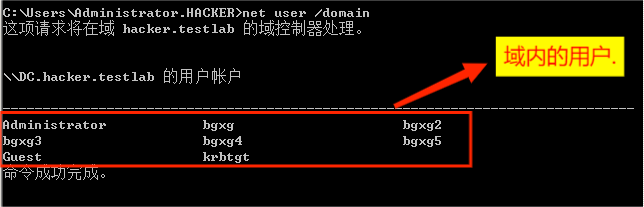
(10)查询 域内的用户.

net user /domain

内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


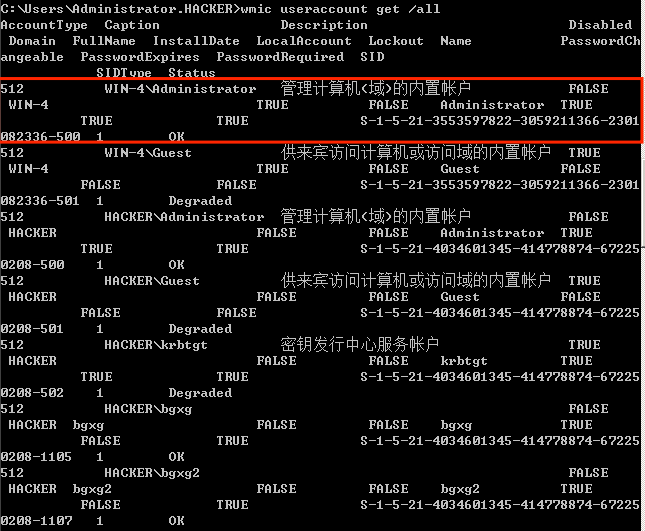
(11)获取 域内用户详细信息.

内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


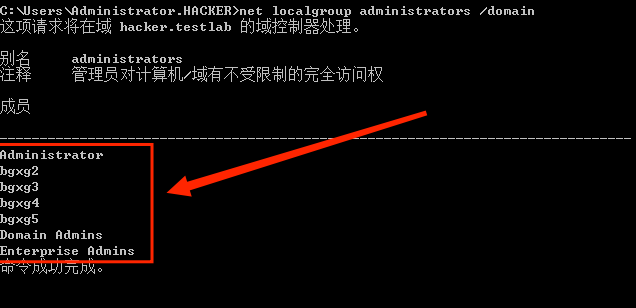
(12)查询 域内置本地管理员组用户.

net localgroup administrators /domain
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


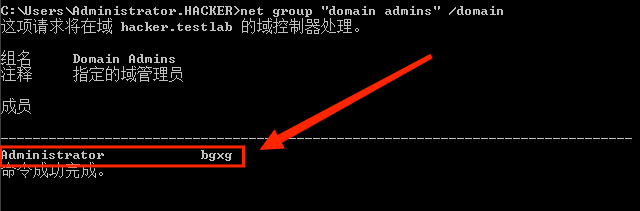
(13)查询 域管理员用户.

net group "domain admins" /domain
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


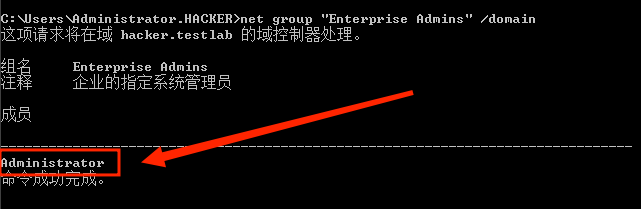
(14)查询 管理员用户组.

net group "Enterprise Admins" /domain
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


(15)探测 域内存活主机.

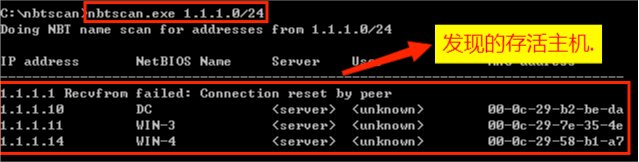
1.利用 Nbtscan 探测内网 存活主机.

nbtscan.exe IP
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


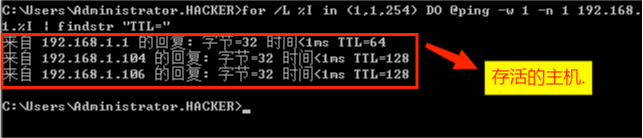
2.利用 icmp 协议探测内网 存活主机.

for /L %I in (1,1,254) DO @ping -w 1 -n 1 192.168.1.%I | findstr "TTL="
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


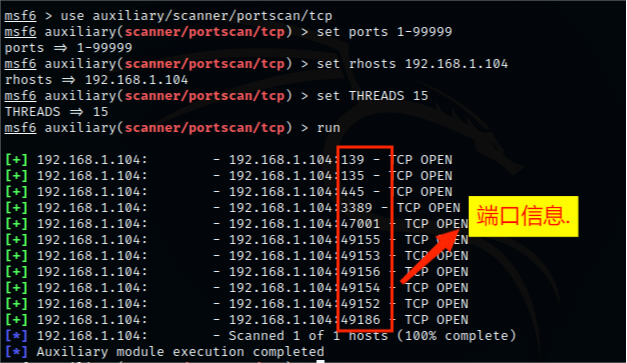
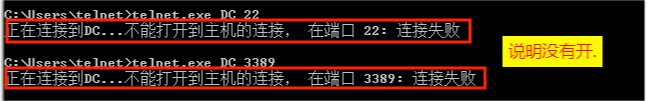
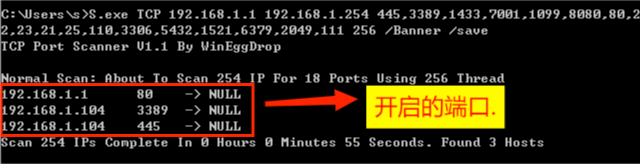
(16)扫描 域内端口.(通过端口推测出服务,然后找出漏洞.)

1.单个 主机扫描.

telnet.exe DC 端口号
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


2. S 扫描器.

S.exe TCP 192.168.1.1 192.168.1.254 445,3389,1433,7001,1099,8080,80,22,23,21,25,110,3306,5432,1521,6379,2049,111 256 /Banner /save
内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)


3. 
Metasploit 端口扫描.
use auxiliary/scanner/portscan/tcp           
set ports 1-99999
set rhosts 192.168.1.104
set THREADS 15
run

内网安全 信息收集(收集内网计算机的所有信息 进行攻击.)

???也可以使用 Bloodhound 工具也收集. 


?内网信息收集的总结:

收集到这些信息后就可以利用起来,比如:查询网络配置信息,用户列表,操作系统和安装软件的版本信息,端口列表,补丁列表,防火墙配置,查询并开启远程连接服务。关闭 防火墙,开启 3389 端口,当前权限查询指定账户的详细信息,获取域密码信息,域内置本地管理员组用户等等信息。收集到这些内网信息之后进行下一步渗透,可以帮助我们 拿下整个内网计算机.


学习链接:Ms08067安全实验室 – Powered By EduSoho

版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容, 请发送邮件至 举报,一经查实,本站将立刻删除。

发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/147846.html原文链接:https://javaforall.net

赞 (0)
全栈程序员-站长的头像全栈程序员-站长


相关推荐

  • scratch文字朗读没有声音怎么办_pocketfiles怎样解密

    scratch文字朗读没有声音怎么办_pocketfiles怎样解密问题说明今天在使用pocketsphinx_continuous识别中文wav文件是,报如下错误:>pocketsphinx_continuous-hmmzh_broadcastnews_ptm256_8000-lmzh_broadcastnews_64000_utf8.DMP-dictzh_broadcastnews_utf8.dic-infilemyfile…

    2022年10月10日
  • linux安装svn服务器_svn安装配置

    linux安装svn服务器_svn安装配置1.https://tortoisesvn.net/downloads.html网站下载2.安装的时候如果出现下图的报错打开这个网站https://www.microsoft.com/zh-cn/download/confirmation.aspx?id=49062,会自动帮你下载下载完成后安装即可3.没有特殊需求则默认安装4.出现这个则安装成功MySQL安装…

    2022年8月18日
  • TOF相机基本知识

    TOF相机基本知识TOF是Timeofflight的简写,直译为飞行时间的意思。所谓飞行时间法3D成像,是通过给目标连续发送光脉冲,然后利用传感器接收从物体返回的光,通过探测光脉冲的飞行时间来得到目标物的距离。TOF的深度精度不随距离改变而变化,基本能稳定在cm级。1TOF相机的特点:相对二维图像,可通过距离信息获取物体之间更加丰富的位置关系,即区分前景与后景深度信息依旧可以完成对目标图像

    2022年5月9日
  • 各种开源SLAM算法「建议收藏」

    各种开源SLAM算法「建议收藏」OpenSLAMhttp://openslam.org/FALKOLib(2DLIDAR)GMapping,GridSLAM(Tolearngridmapsfromlaserrangedata)tinySLAM(Laser-SLAMalgorithmin200linesofCcode)UnscentedFastSLAM(Laserdata,M…

    2022年6月16日
  • 增强for循环的语法_增强for循环原理

    增强for循环的语法_增强for循环原理一、概述:也成为【foreach】循环,是JDK1.5版本以后出来的一个高级for循环,专门用来遍历数组和集合的,它的内部原理其实就是iterator迭代器,所以在遍历过程中,不能对集合的元素进行增删操作。二、格式for(元素的数据类型变量名:数组名/集合名{}三、代码演示publicstaticvoidmain(String[]args)…

    2022年10月28日
  • java函数式编程Function(java函数式编程实战)

    JAVA函数式编程背景常见的编程范式函数式编程的优劣JAVA8中为函数式编程引入的变化JAVA函数式编程可以简单概括基本函数Lambda表达式方法引用Stream流API创建操作中间操作终止从操作并行流级联表达式与柯里化收集器(终止操作因为内容较多提出来说明)Stream特性工程地址背景JAVA版本最新的目前已经发布到11了,但目前市面上大多数公司依然在使用Java7之前版本的语法,然而这些编…

    2022年4月18日

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

关注全栈程序员社区公众号