CEGUI环境的搭配[通俗易懂]

CEGUI环境的搭配[通俗易懂]提前准备工具及安装包:1、CMake:一款编译工具下载地址2、CEGUI的源码及依赖项第一个箭头所指,代表是Windows系统的源码包,第二个则是Unix和Linux系统的源码包。配置环境步骤(针对windows平台,图形化操作)Linux下,或者Windows下dos命令也可以完成相应操作,输入相关命令即可。将源码包以及依赖项进行解压如:然后打…

大家好,又见面了,我是你们的朋友全栈君。

提前准备工具及安装包:

1、CMake:一款编译工具 下载地址
2、CEGUI的源码及依赖项
在这里插入图片描述
第一个箭头所指,代表是Windows系统的源码包,第二个则是Unix和Linux系统的源码包。

配置环境步骤(针对windows平台,图形化操作)

Linux下,或者Windows下dos命令也可以完成相应操作,输入相关命令即可。

  1. 将源码包以及依赖项进行解压
    如:
    在这里插入图片描述
  2. 然后打开CMake,先对依赖项进行编译
    在这里插入图片描述
    在这里插入图片描述
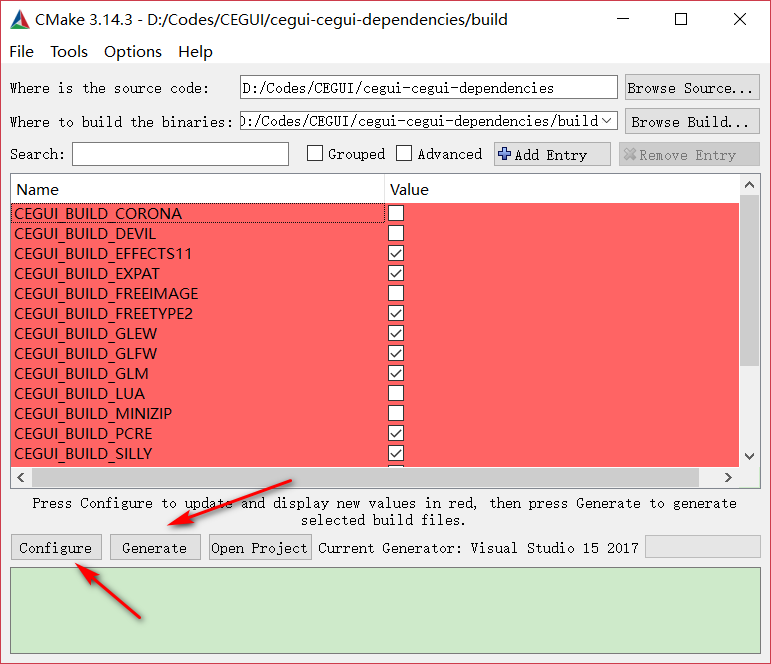
    将文件路径复制到上面箭头所指地方,第二个箭头所指的地方是代码工程生成的目录,我在此后面加了一个/build,即新建一个build目录存放代码工程文件。
    在这里插入图片描述
    先点击Configure,配置,待完成后,再点击Generate生成。
    配置和生成的时候,选择自己电脑上合适的编辑器,如我的是VS 2017.
    图中中间的红色背景的选项,一开始是没有的,我这已经生成完毕,所以才出现
  3. 找到依赖项,打开刚才生成的build文件
    在这里插入图片描述
    在这里插入图片描述
    点击生成解决方案,debug和release模式个来一遍。(选项就在生成选项下面)。
  4. 将依赖项复制到CEGUI源码目录下,即:
    在这里插入图片描述
    复制到:
    在这里插入图片描述
  5. 编译CEGUI源码
    和前面编译依赖项步骤类似,打开CMake,将CEGUI的源码路径进行输入。
    在这里插入图片描述
    一样先点击Configure,然后出现中间的一些可选项,自行选择,或者默认。最后点击Generate生成。
    生成完毕之后,便可以把CMake关闭了。
  6. 打开CEGUI源码中的build目录下的cegui.sln
    再打开cegui.sln工程进行解决方案的生成,和前面一样,debug和release模式下各来一次。
    在这里插入图片描述
    期间可能会遇到error 2001:常量中有换行符错误
    在这里插入图片描述
    改
    在这里插入图片描述

在这里插入图片描述
改
在这里插入图片描述
在这里插入图片描述
改
在这里插入图片描述
再将依赖项中的bin(主要),include,lib(次要)文件复制到CEGUI源码下工程的目录下,即

在这里插入图片描述
在这里插入图片描述

  1. 测试是否成功:
    在CEGUI/build目录下找bin目录下的应用程序,打开看是否正常运行,或者点击CEGUI.sln,找CEGUISampleFramework-0.8单独运行这个项目。
    我的电脑上出现:
    在这里插入图片描述
    在这里插入图片描述
    表示有个.xml文件并未找到。
    搜索之后发现这个文件在datafile/samples文件下,于是将它复制到samples目录下
    在这里插入图片描述
    最后
    在这里插入图片描述
    在这里插入图片描述
    再次打开程序
    在这里插入图片描述
    在这里插入图片描述
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容, 请发送邮件至 举报,一经查实,本站将立刻删除。

发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/163732.html原文链接:https://javaforall.net

赞 (0)
全栈程序员-站长的头像全栈程序员-站长


相关推荐

  • 文件上传漏洞攻击与防范方法[通俗易懂]

    文件上传漏洞攻击与防范方法[通俗易懂]文件上传漏洞攻击与防范方法文件上传漏洞简介:文件上传漏洞是web安全中经常用到的一种漏洞形式。是对数据与代码分离原则的一种攻击。上传漏洞顾名思义,就是攻击者上传了一个可执行文件如木马,病毒,恶意脚本,WebShell等到服务器执行,并最终获得网站控制权限的高危漏洞。文件上传漏洞危害:上传漏洞与SQL注入或XSS相比,其风险更大,如果Web应用程序存在上传漏洞,攻击者上传…

    2022年4月19日
  • MemWatch的使用「建议收藏」

    MemWatch的使用「建议收藏」博主的新Blog地址:http://www.brantchen.com欢迎訪问:)      linux下的測试工具真是少之又少,还不好用,近期试用了memwatch,感觉网上的介绍不太好,所以放在这里跟大家分享 。事实上大部分都是看的帮助,非常多地方翻译得不好还有错,请原谅指出最好看原文。假设转载或引用,请注

    2022年7月13日
  • 发送激活邮件「建议收藏」

    发送激活邮件「建议收藏」发送激活邮件

    2022年4月24日
  • 如何运行.java文件

    首先按“Windows+R”键打开运行,输入“cmd”打开命令行窗口。然后通过cd进入.java文件所在的文件夹,生成与.Java文件同名的.class字节码文件。再输入“java 文件名”运行该.java文件。

    2022年1月17日
  • Hadoop安装与配置详细教程「建议收藏」

    Hadoop安装与配置详细教程「建议收藏」【确保服务器集群安装和配置已经完成!】前言请根据读者的自身情况,进行相应随机应变。我的三台CentOS7服务器:主机:master(192.168.56.110)从机:slave0(192.168.56.111)从机:slave1(192.168.56.112)每一个节点的安装与配置是相同的,在实际工作中,通常在master节点上完成安装和配置后,然后将安装目录复制到其他节点就可以,…

    2022年5月31日
  • phpstrom2021.9激活码【2021最新】[通俗易懂]

    (phpstrom2021.9激活码)最近有小伙伴私信我,问我这边有没有免费的intellijIdea的激活码,然后我将全栈君台教程分享给他了。激活成功之后他一直表示感谢,哈哈~IntelliJ2021最新激活注册码,破解教程可免费永久激活,亲测有效,下面是详细链接哦~https://javaforall.net/100143.htmlS3…

    2022年3月26日

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

关注全栈程序员社区公众号