
CAS Service 部署流程(包含hppts的配置)

CAS Service 部署流程(包含hppts的配置)一,通过maven命令打成war包然后部署到tomcat这步直接跳过了很简单百度搜索一样就可以二,这个时候访问http://localhost/cas/login(注意不是https)cas默认账户密码:casuser/Mellon如何改成https形式的访问 自签名服务端需要导入证书 PS: passport.sso.c…


Jetbrains全系列IDE稳定放心使用


一,通过maven 命令打成 war 包 然后部署到tomcat 这步直接跳过了 很简单 百度搜索一样就可以

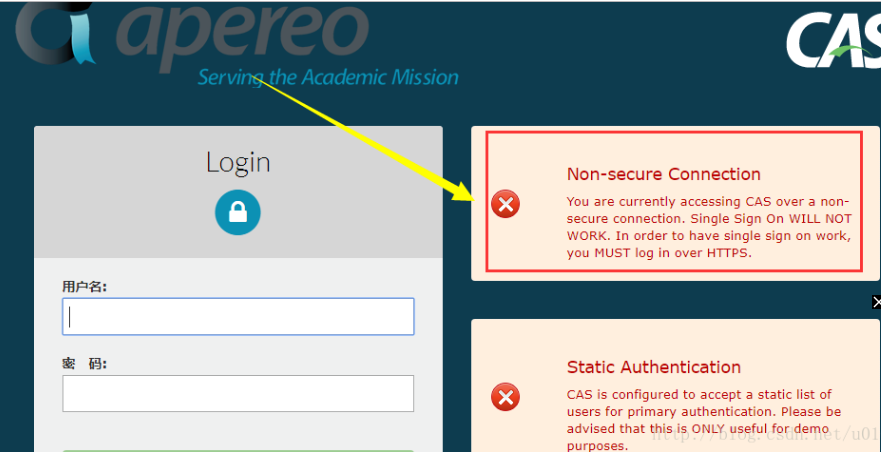
二,这个时候访问http://localhost/cas/login  (注意不是https)  cas默认账户 密码 : casuser / Mellon

如何改成https形式的访问
 

CAS Service 部署流程(包含hppts的配置)


  • 自签名服务端需要导入证书

    PS:

    1. passport.sso.com 是我们测试的域名
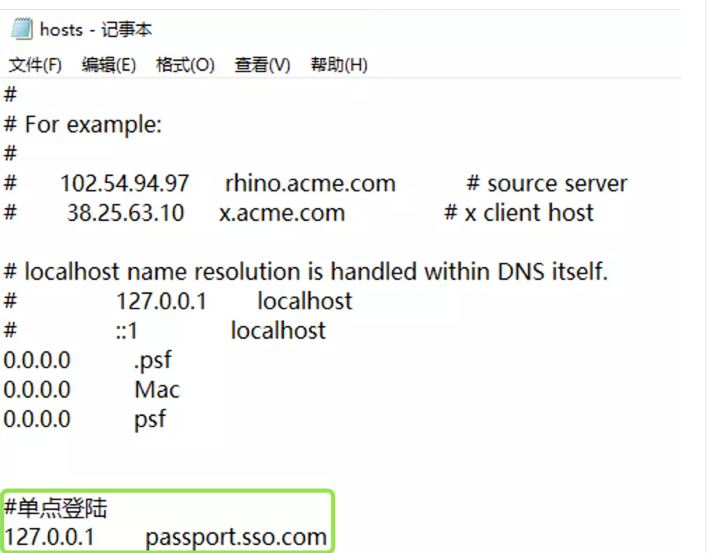
    2. 测试时需要把本地机的ip映射为passport.sso.com设到系统hosts文件

配置hosts文件

在目录C:\Windows\System32\drivers\etc下找到并修改hosts文件
CAS Service 部署流程(包含hppts的配置)

证书处理

生成密钥

生成步骤,各参数含义:

-genkeypair 生成密钥
-keyalg 指定密钥算法,这时指定RSA,
-keysize 指定密钥长度,默认是1024位,这里指定2048,长一点,我让你激活成功教程不了(哈哈…),
-siglag 指定数字签名算法,这里指定为SHA1withRSA算法
-validity 指定证书有效期,这里指定36500天,也就是100年,我想我的应用用不到那么长时间
-alias 指定别名,这里是cas.server.com
-keystore 指定密钥库存储位置,这里存在d盘
-dname 指定用户信息,不用一个一个回答它的问题了;

**注意:CN=域名,我们采用passport.sso.com **

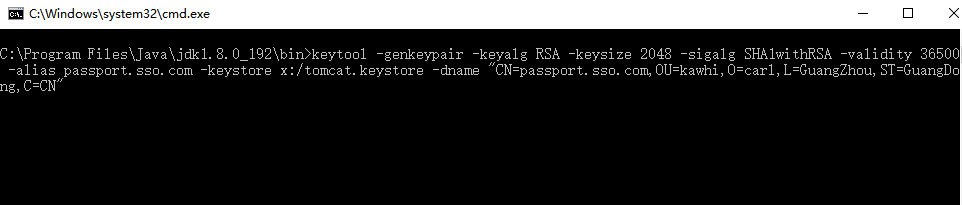
  ***注意: 输入下边这行命令 这个cmd启动一定要在你的java 安装路径 bin文件夹下

keytool -genkeypair -keyalg RSA -keysize 2048 -sigalg SHA1withRSA -validity 36500 -alias passport.sso.com -keystore d:/tomcat.keystore -dname "CN=passport.sso.com,OU=kawhi,O=carl,L=GuangZhou,ST=GuangDong,C=CN"
CAS Service 部署流程(包含hppts的配置)

输入上述命令,密钥库口令输入123456,然后回车,就在x盘生成了tomcat.keystore文件;


CAS Service 部署流程(包含hppts的配置)


keytool -exportcert -alias passport.sso.com -keystore x:/tomcat.keystore  -file d:/tomcat.cer -rfc

  证书生成在:d:/tomcat.cer 

keytool -import -alias passport.sso.com -keystore %JAVA_HOME%\jre\lib\security\cacerts -file d:/tomcat.cer -trustcacerts

   输入密码为 changeit并同意导入

   **检查是否导入成功,有东西输出代表成功 输入下边这行命令

keytool -list -keystore "%JAVA_HOME%\jre\lib\security\cacerts" | findstr/i server

 如果显示下边这样的形式 代表成功

CAS Service 部署流程(包含hppts的配置) 


—————————————————————————————————————————————-

接下来我们配置tomcat  

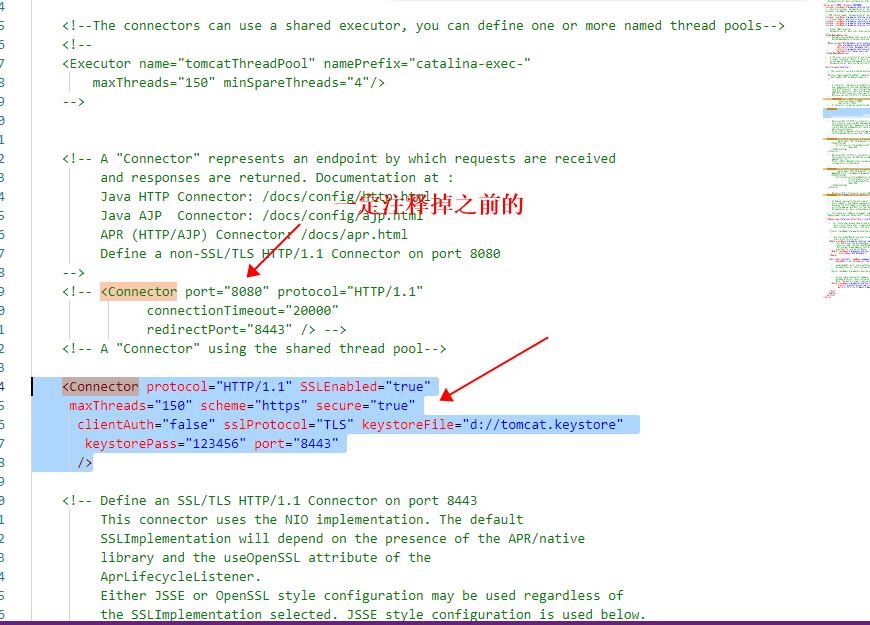
在tomcat conf/ server.xml 打开这个文件

     把之前的 <Connector /> 标签注释掉 替换成下边的形式

     <Connector protocol=”HTTP/1.1″ SSLEnabled=”true”

     maxThreads=”150″ scheme=”https” secure=”true”

      clientAuth=”false” sslProtocol=”TLS” keystoreFile=”d://tomcat.keystore” 

       keystorePass=”123456″ port=”8443″

      />
 

CAS Service 部署流程(包含hppts的配置)


  启动tomcate  之后访问 https://passport.sso.com:8443/cas/login 就可以了 


版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容, 请发送邮件至 举报,一经查实,本站将立刻删除。

发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/186910.html原文链接:https://javaforall.net

赞 (0)
全栈程序员-站长的头像全栈程序员-站长

相关推荐

  • 很全面java自我理解面试题大全通俗讲解(含百度网盘)

    很全面java自我理解面试题大全通俗讲解(含百度网盘)很全面java自我理解面试题大全通俗讲解(含百度网盘)

    2022年4月24日
  • 三万字详解SpringClould高可用流量防护组件Sentinel哨兵(含源码例子)[通俗易懂]

    三万字详解SpringClould高可用流量防护组件Sentinel哨兵(含源码例子)[通俗易懂]文章目录一、断路器1.1.为什么使用断路器?1.2.断路器两大常用组件Sentinel和Hystrix对比二、sentinel主要特性三、sentinel两个部分、三步骤3.1.两部分3.2.三步骤四、使用核心库(如果已经引入了springcloudalibabajar不需要单独选择版本,只需直接引用)一、断路器1.1.为什么使用断路器?在微服务架构中,我们将系统拆分成了很多服务单元,各单元的应用间通过服务注册与订阅的方式互相依赖。由于每个单元都在不同的进程中运行,依赖通过远程

    2022年6月2日
  • <&gt(action/joingroup?code=v1)

    Ribbon本身提供了下面几种负载均衡策略:RoundRobinRule:轮询策略,Ribbon以轮询的方式选择服务器,这个是默认值。所以示例中所启动的两个服务会被循环访问;RandomRule:随机选择,也就是说Ribbon会随机从服务器列表中选择一个进行访问;BestAvailableRule:最大可用策略,即先过滤出故障服务器后,选择一个当前并发请求数最小的;WeightedR…

    2022年4月17日
  • 路径规划-人工势场法(Artificial Potential Field)

    路径规划-人工势场法(Artificial Potential Field)人工势场法是局部路径规划的一种比较常用的方法。这种方法假设机器人在一种虚拟力场下运动。1.简介如图所示,机器人在一个二维环境下运动,图中指出了机器人,障碍和目标之间的相对位置。这个图比较清晰的说明了人工势场法的作用,物体的初始点在一个较高的“山头”上,要到达的目标点在“山脚”下,这就形成了一种势场,物体在这种势的引导下,避开障碍物,到达目标点。人工势场包括引力场合斥力场,其中目标点对物体产生引力,引导物体朝向其运动(这一点有点类似于A*算法中的启发函数h)。障碍物对物体产生斥力,..

    2022年6月22日
  • Stream和parallelStream

    Stream和parallelStreamStream和parallelStreamParallelStreamstreamparallelstreamstream和parallelStream一.什么是Stream?Stream是在Java8新增的特性,普遍称其为流;它不是数据结构也不存放任何数据,其主要用于集合的逻辑处理。二.和Iterator的区别Iterator做为迭代器,其按照一定的顺序迭代遍历集合中的每一个元素,并且对每个元素进行指定的操作。

    2022年7月19日
  • 多路复用_java多路复用

    多路复用_java多路复用1、说明socket编程的demo中使用的都是最基本的,但是一般不会真正用在项目中的代码。而实际项目中,需要面临复杂多变的需求环境,比如有多个socket连接,或者服务需要监听的时候,可能有很多so

    2022年8月3日

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

关注全栈程序员社区公众号


