
一文读懂什么是EPP、EDR、CWPP、HIDS及业内主流产品
当前终端安全概念包括:针对云工作负载保护平台cwpp、端点防护平台epp和终端全检测响应平台edr。HIDS品类(长亭牧云、青藤万相)更倾向于CWPP的落地产品。
1、EPP与EDR
如果通俗的讲可以理解成传统防病毒和下一代防病毒软件(其实EPP之前的阶段才是传统杀毒),但实际上EDR是个方案,深信服EDR、奇安信天擎、安恒明御对外宣传都是EDR产品,从产品能力严谨来讲,这些产品属于EPP+EDR的方案结合产物,其中EPP解决已知威胁,EDR解决未知威胁,除了检测能力的提升外,EDR与EPP相比,更讲究安全闭环这件事。
(EDR产品不是专注PC的,从目前各厂商的适配情况看,除了常规win、linux等,国产系统适配进度也很快,针对主流虚拟化如VM、华为、华三、深信服、路坦力、SmartX、Zstack、阿里云、腾讯云这些一般也都兼容)
反病毒软件的技术发展过程:
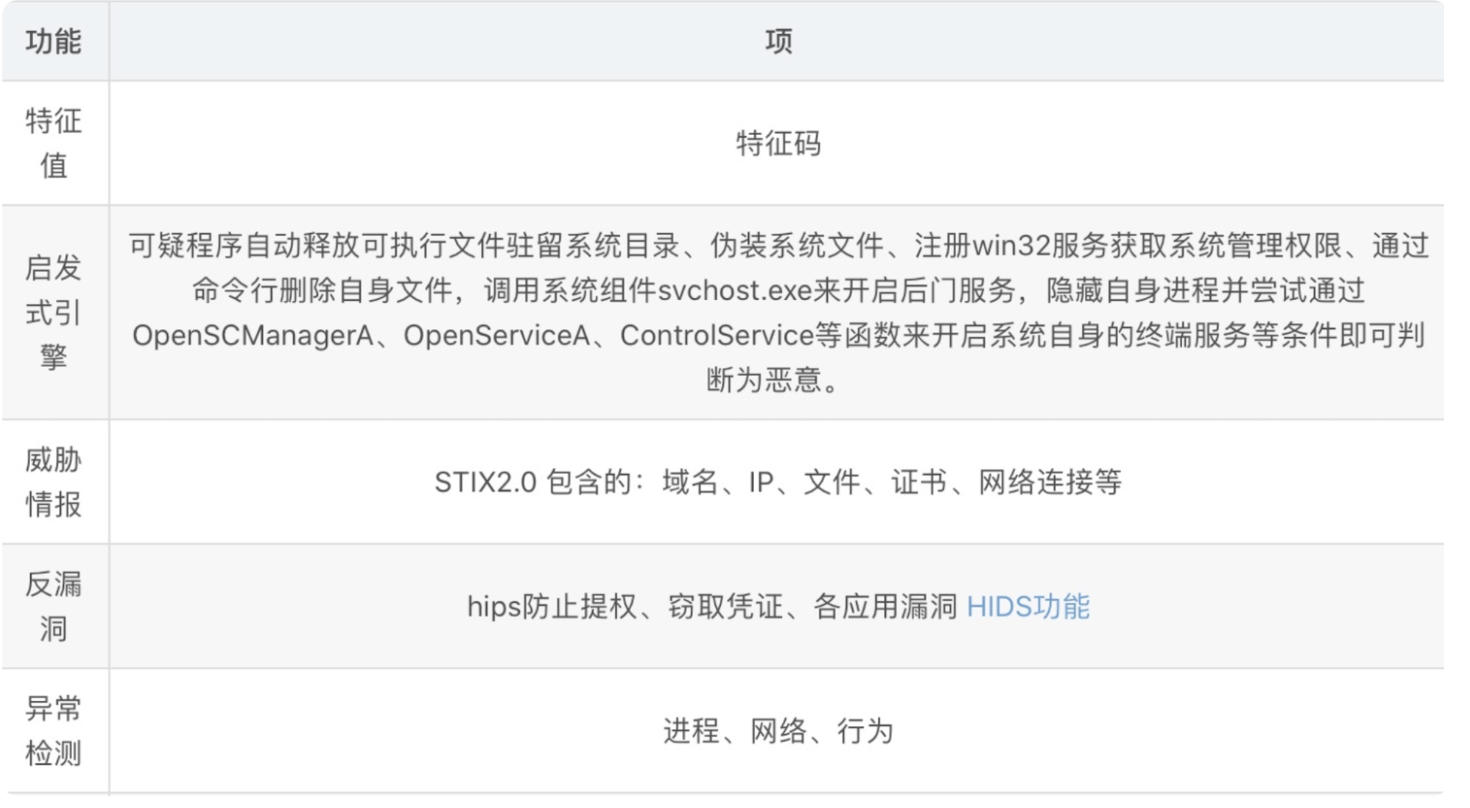

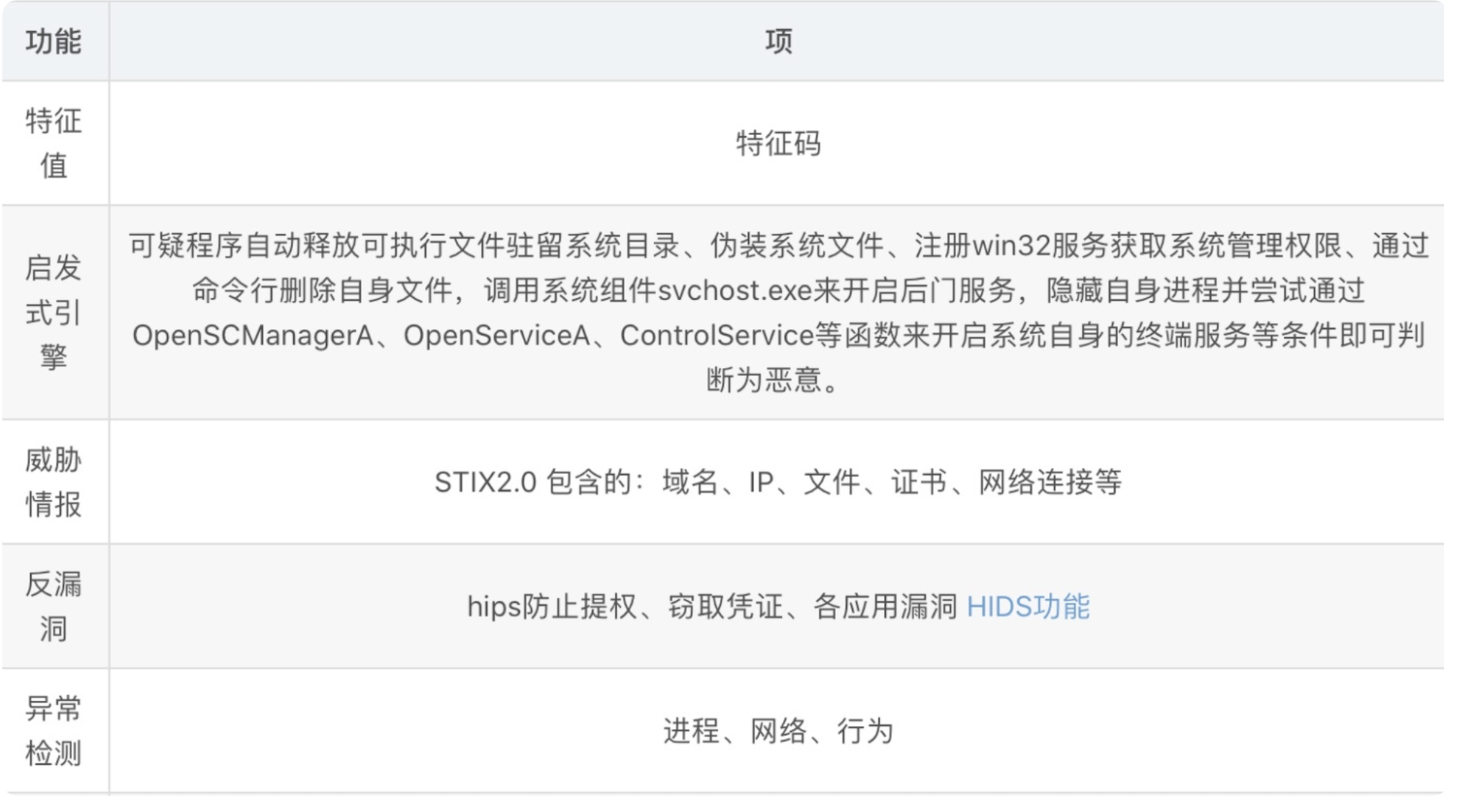
这个表格,在过去十多年里,端点安全仅仅指的是杀毒软件一种产品,从大的范畴讲有两种产品形态:在端点是杀毒软件,在网络边界侧则是防火墙。业内主要的厂商产品基本上都是沿着这两条线来发展的。因此过去的终端安全主要是依靠杀毒软件,当然也有一些准入产品。
随着安全威胁形态的演化,传统端点安全产品存在的问题越来越突出:应对机制是被动的,组织只有受到攻击后才能感知和捕获,并将其特征放到病毒库中,然后通过升级杀毒软件并应用到用户才能应对;对于像利用恶意软件的变种、脚本化工具将恶意软件加壳使其随机产生新的恶意软件等具有针对性的攻击,传统的安全产品是无法有效的防御的,随着更多的设备接入互联网这也意味着将有更多的开放端点成为攻击者攻击的目标。同时防火墙和杀毒软件是基于各种 “库” 来实现其功能的,像病毒库、应用程序库等等,随着这些库的不断建设,其整体规模也越来越臃肿,效率也变得非常低下,相对而言防范未知威胁的效果并不尽如人意。
在最早期,病毒种类数量少,所以杀毒软件防病毒是哈西恶意文件获得MD5值,属于一对一对比,改动文件名都会导致MD5值的变化,所以随着病毒种类增多,md5略显乏力,但安全人员发现某些病毒有同样的特征,所以反病毒发展到了特征值匹配阶段,目前各安全厂商也在维护自己的病毒特征库,但实际上特征值更像是md5的升级版,无非是从一对一升级成了一对多个。但近年来病毒变种呈指数级增长,维护特征库更新特征库这种被动防御方式效果甚微,所以反病毒进入了启发式监测,即总结病毒入侵主机后的一系列共性行为为恶意行为(此行为特征与HIDS不同,HIDS的入侵检测更多是指真实攻击者入侵主机后可能在系统层面做的恶意行为,比如可疑命令、异常登录、反弹shell、上传webshell等,而启发式检测只是总结了一些恶意文件执行后的共同行为),同时结合威胁情报信息提升了EPP的反病毒能力,但以上全部过程都是防御能力的叠加,当针对性、持续性的APT攻击增多,勒索病毒泛滥,被动的防御建设已经无法阻止病毒的渗入,为了弥补EPP的不足,就诞生了新的技术指向,即EDR, EDR 在 2014 年就进入 Gartner 的 10 大技术之列,各大EPP 厂商开始了EPP产品与EDR的融合,逐渐在后来新发布的版本中纷纷加入了 EDR 的功能,目前基于云的 EDR 部署方式正逐渐成为主流,云数据的集中提供了更强大的检测分析功能,通过整合实时数据,并能够在后端使用机器学习和其他检测技术,提升检测能力。
EDR将一个企业的终端安全分为了预防、防御、检测、响应四个阶段,这也是Gratner指出的下一代终端安全软件应具备的4个能力象限,且每个象限指出了3个功能建议,即共12个建议项,只有12个功能全覆盖,才能闭环保护终端安全。预防、防御、检测、响应四个阶段。
1)预防:即和传统EPP相比加入了前期资产识别、脆弱性检查、漏洞管理、补丁管理、基线检查、流量可视、USB管控等功能预防病毒或攻击行为的渗透。
2)防护:防护阶段一般还包括勒索诱捕、进程黑白名单、沙箱、自动隔离恶意文件的能力。
3)检测:指的是持续检测,开始强调基于人工智能和行为分析的检测引擎,从海量的病毒样本中机器学习其中的基因特征从而在未知病毒的发现上获得显著效果,所以一般此类产品宣扬离线检测能力,即不认为通过防护阶段的文件就是安全的,比如有些病毒潜伏周期长达3年,一般还包括违规外联监控、暴力激活成功教程、webshell检测、流行病毒快速检测框架(比如手动输入MD5全网检测)。
4)响应:最后一但在某主机上发现病毒文件,必须形成安全闭环及时响应处置,此步骤安全厂商融入了SDP东西向流量管控、宏病毒修复、进程溯源、终端围剿查杀、同厂商产品联动等能力。
2、CWPP 与EDR
首先是两者的重合点,均具备资产识别、基线检查、漏洞管理、补丁管理能力,资产识别、漏洞管理上,青藤和长亭的产品做的都比EDR好,因为EDR漏洞识别是通过对比主机上的官方补丁编号查看是否有高危漏洞存在,但补丁管理方面有些EDR可以批量下发打补丁任务,针对PC上的EDR效果较好,服务器上的EDR此功能几乎无人使用,不太可能直接在业务服务器上批量下发补丁任务,所以针对这个问题有些EDR厂商如深信服加入了虚拟补丁功能,效果也不理想。
分析一下不同点:
终端安全发展到了CWPP这一步是因为工作负载发展到了虚拟机(VMs作为云单位)、容器(应用/服务作为云单位)、无服务器阶段(资源作为云单位)。所以CWPP与EPP/EDR的第一个分野混合数据中心架构(物理机、虚拟机、容器,公有云、混合云,无论位置、大小或架构)需要提供统一的管理,统一的可见性和控制力,且agent必须足够轻量级不能影响负载的稳定状态。
其次从gartner对cwpp产品能力的定义来看:
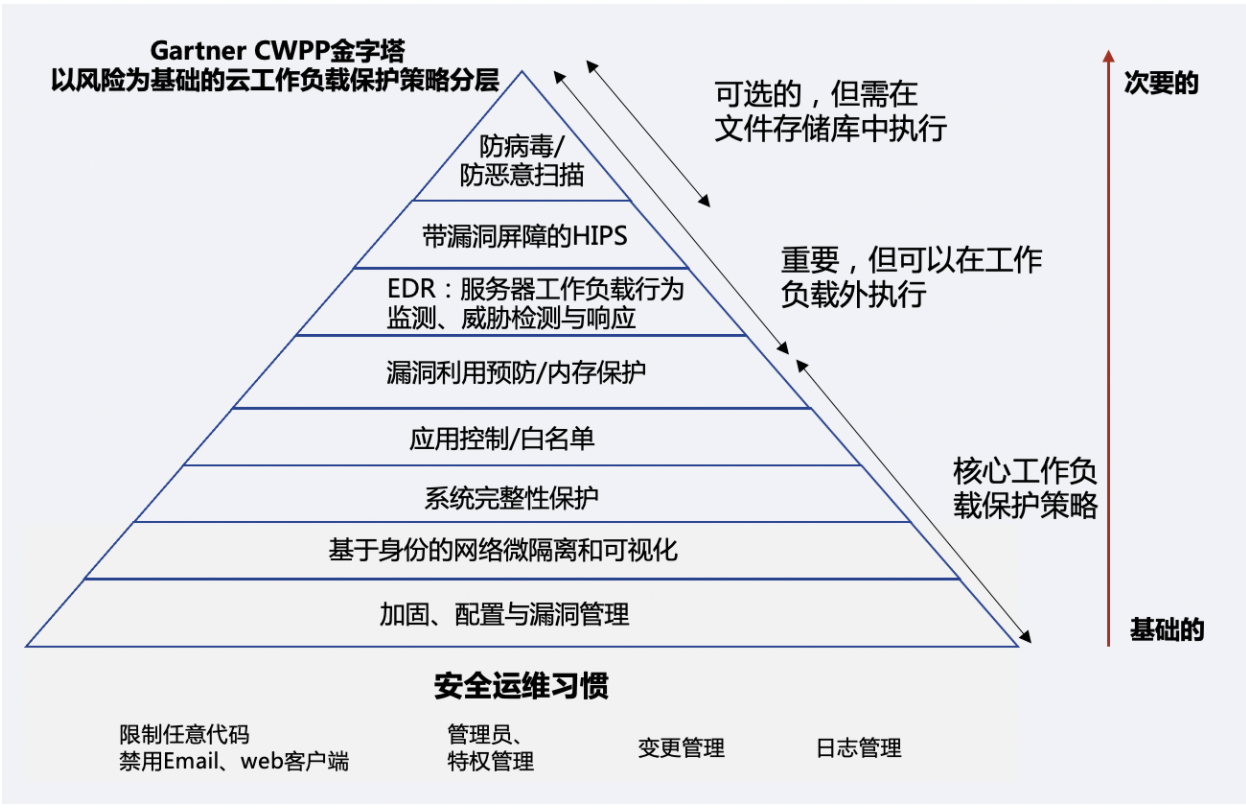
可以看出CWPP与EPP/EDR的第二个分野就是功能侧重点不同,CWPP的功能可以概括为通过资产管理、系统加固、配置和漏洞管理,减少系统本身的攻击面,兼顾丰富的入侵检测能力(暴力激活成功教程、异常登录、反弹shell、本地提权、后门检测、Web后门、可疑操作等多个角度来检测对主机的入侵行为),而EDR入侵检测能力非常弱(入侵检测方面一般仅支持webshell、爆破登陆检测),更侧重于病毒的检测、隔离、闭环。
所以这是两个非常清晰的产品。
至于HIDS与EDR的详细功能区别可以参照两个代表厂商青藤云与深信服的对比:
| 万相 | 深信服EDR | |
|---|---|---|
|
优势 | 1. 全面而细粒度的资产清点 青藤云的资产清点支持Windows、Linux主机的十几种资产信息的清点,能够自动识别800多种应用类型,而且支持主机自动发现。 | 1.具备多引擎杀毒能力,对对勒索病毒预防、防护、检测和响应的完整闭环能力 支持对病毒文件落地、运行的实时检测和拦截;支持基于多引擎的人工病毒查杀;自研人工智能引擎自主学习有效防御未知威胁,针对勒索病毒检测具备业界领先的检出率。 |
| 2. 针对主机多维度的风险评估 青藤云安全可以从安全补丁、漏洞检测、弱密码、开放端口、应用风险、系统风险、账号风险等维度对Linux主机的风险做全面评估。 | 2.支持基于微隔离的流量可视 支持跨平台的主机访问策略控制,主机访问关系全网可视,支持虚拟化场景下业务主机漂移后策略仍然生效。 | |
| 3. 丰富的入侵检测手段 利用暴力激活成功教程、异常登录、反弹shell、本地提权、后门检测、Web后门、可疑操作等多个角度来检测对Linux主机的入侵行为。 | 3.网端联动能力,实现终端安全立体防护 全面支持与 自家防火墙、态势感知、行为管理网络安全产品联动响应,实现终端安全立体化防护; | |
| 劣势
| 1. 只有检测能力,没有处置能力 青藤云安全所有的风险评估和入侵检测出来的安全事件,只支持查看详情和简单的人工修复建议,无法在管理平台直接对安全事件进行处置,产品自身无法对安全事件形成闭环。 | 1. 入侵检测功能相对较弱 只支持爆破登录和Webshell检测 |
| 2. 不支持微隔离 不具备跨平台的主机南北向、东西向的访问控制和流量可视功能。 | 2. 针对Linux主机的风险评估相对青藤云较少 对Linux主机有安全基线、弱密码、端口风险、账号风险可以做部分风险评估。 | |
| 3. 不具备网端联动能力 不具备与其他网络侧安全产品协同联动响应,形成立体防护系统。 | 3.资产识别能力弱,不支持内核、docker网络、镜像、容器识别。但是能识别PC上的软件比如office、杀毒软件等等。 | |
| 4. 不支持全网威胁定位 不支持基于文件哈希或域名搜索定位全网范围内受影响的所有主机。 |
3.当前业内主流终端安全代表厂商及产品:
* 奇安信:一体化终端安全产品解决方案
终端安全管理系统 终端安全管理系统(信创版) 终端安全响应系统天擎(EDR)
* 深信服:AI引擎,流量可视,联动体系
终端检测响应平台EDR、云工作负载保护平台CWPP
* 赛门铁克:防病毒和反恶意软件
Norton Antivirus Plus 增强版 Norton 360 入门版 Norton 360 进阶版 Norton 360 专业版
* 迈克菲:云、终端和防病毒安全解决方案
终端安全Endpoint Security 终端安全检测响应EDR
* 金山:一站式终端安全管理平台
终端安全管理系统V9 V8+终端安全系统 V9+小微企业版杀毒软件
* 瑞星:查毒 杀毒 多维度防护/无代理 多平台 云防护
瑞星ESM 365 瑞星ESM(下一代网络版) 瑞星安全云终端软件 瑞星杀毒软件网络版 瑞星虚拟化系统安全软件 瑞星杀毒软件Linux全功能版 瑞星虚拟化系统安全软件(For VM 华为 云桌面 深信服)
* 安全狗:领先云安全解决方案
云垒-立体云垒·立体式私有云安全纵深防御平台云眼 新一代(云)主机入侵监测及安全管理系统
云隙·自适应微隔离系统云甲 容器自适应安全管理系统啸天 网站安全狗 服务器安全狗
* 安恒:主机安全解决方案
安恒明御主机卫士(EDR)
* 青藤云:主机自适应安全平台
青藤万相
* 火绒(天融信):简约不简单 严谨多层次
火绒终端安全管理系统1.0 天融信终端威胁防御系统(OEM火绒)
* 腾讯御点(启明星辰):全方位安全管理
T-Sec终端安全管理系统 T-sec主机安全
* 绿盟:智,精,轻,简
终端检测与响应系统EDR
发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/200694.html原文链接:https://javaforall.net



