
大家好,又见面了,我是你们的朋友全栈君。
转自http://www.cnblogs.com/zhenyuyaodidiao/p/5540209.html
Linux下做地址NAT有很多种方法。比如haproxy、nginx的4层代理,linux自带的iptables等都能实现。haproxy、nginx就不说了,配置相对简单;iptables配置复杂,概念也比较多DNAT、SNAT、PREROUTING、POSTROUTING等等。其实,Linux下有一个叫rinetd的工具,安装简单,配置也不复杂。
1、下载,解压,安装
[root@zhenyunode zhenyutest]# cd /usr/bin/
[root@zhenyunode zhenyutest]# wget http://www.boutell.com/rinetd/http/rinetd.tar.gz
[root@zhenyunode zhenyutest]# tar -xvf /usr/bin/rinetd.tar.gz
[root@zhenyunode zhenyutest]# cd /usr/bin/rinetd/
修改端口范围,否则会报错
[root@zhenyunode rinetd]# sed -i 's/65536/65535/g' rinetd.c
执行make install时可能出现错误:缺少目录/usr/man/man8,此时执行 makedir -p /uar/man/即可
[root@zhenyunode rinetd]# mkdir /usr/man/
安装
[root@zhenyunode rinetd]# make && make install
cc -DLINUX -g   -c -o rinetd.o rinetd.c
rinetd.c:176: warning: conflicting types for built-in function ‘log’
gcc rinetd.o match.o -o rinetd
install -m 700 rinetd /usr/sbin
install -m 644 rinetd.8 /usr/man/man8
[root@zhenyunode rinetd]#
2、创建配置文件保存
[root@zhenyutest rinetd]# vim /etc/rinetd.conf
0.0.0.0 8080 127.0.0.1 8080
3、启动、关闭程序
启动:
[root@zhenyunode rinetd]# rinetd -c /etc/rinetd.conf
[root@localhost rinetd]# ps -ef | grep rinetd
root       3096      1  0 13:42 pts/0    00:00:00 rinetd -c /etc/rinetd.conf
root       3098   2926  0 13:43 pts/0    00:00:00 grep rinetd

停止:
[root@zhenyunode rinetd]# killall rinetd
4、校验
[root@localhost rinetd]# netstat -tanulp|grep rinetd
tcp 0 0 0.0.0.0:8080 0.0.0.0:* LISTEN 3110/rinetd 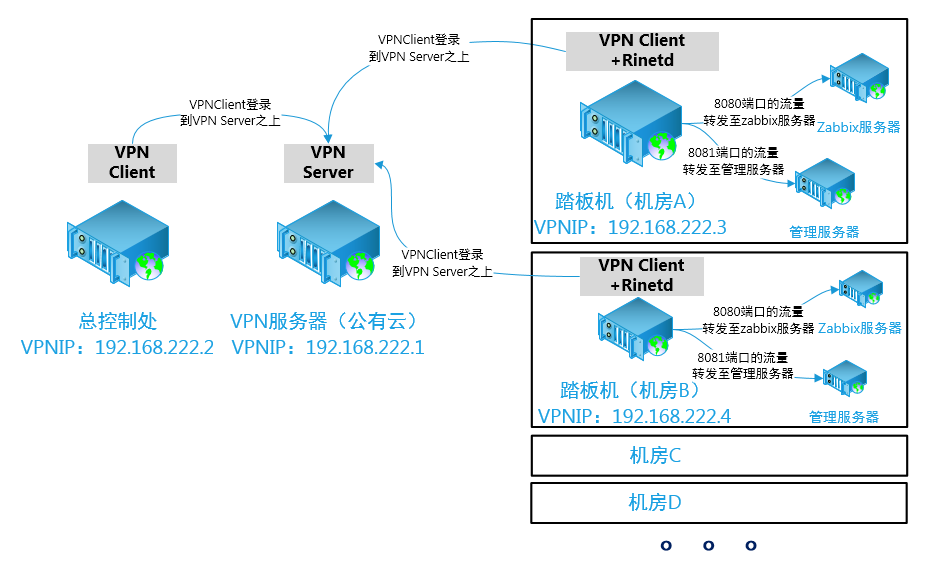

由上图所示,由于物理网络原因,各个机房并不能够互通,但均可以访问互联网,这种情况下,要远程操作某个机房中的内部管理界面就非常困难了。上图中,每个机房中均有一台踏板机,能够连接到公有云中的一台vpn服务器上,并获得相应的IP,192.168.222.x。这样,在总控制处,只要某台机器也能登陆到相应的vpn服务器上,就相当于同各个机房中的踏板机同处于一个内网中。
例如,机房A的踏板机上配置了rinetd服务,配置的规则为:0.0.0.0 8080 192.168.31.22 8080(将本机8080端口转发至内网192.168.31.22:8080 的zabbix服务器),这样,在总控制处,通过连接192.168.222.3:8080 即可访问到机房A中的zabbix服务。
版权声明:本文内容由互联网用户自发贡献,该文观点仅代表作者本人。本站仅提供信息存储空间服务,不拥有所有权,不承担相关法律责任。如发现本站有涉嫌侵权/违法违规的内容, 请发送邮件至 举报,一经查实,本站将立刻删除。
发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/126868.html原文链接:https://javaforall.net



