
Jetbrains全系列IDE使用 1年只要46元 售后保障 童叟无欺
目录
1.Wireshark
Wireshark(前称Ethereal)是一个网络分包分析软件,是世界上使用最多的网络协议分析器。Wireshark 兼容所有主要的操作系统,如 Windows、Linux、macOS 和 Solaris。
kali系统里面自带有这个软件,我们可以直接使用;或者可以在网上下载windows版本,在windows系统里使用。
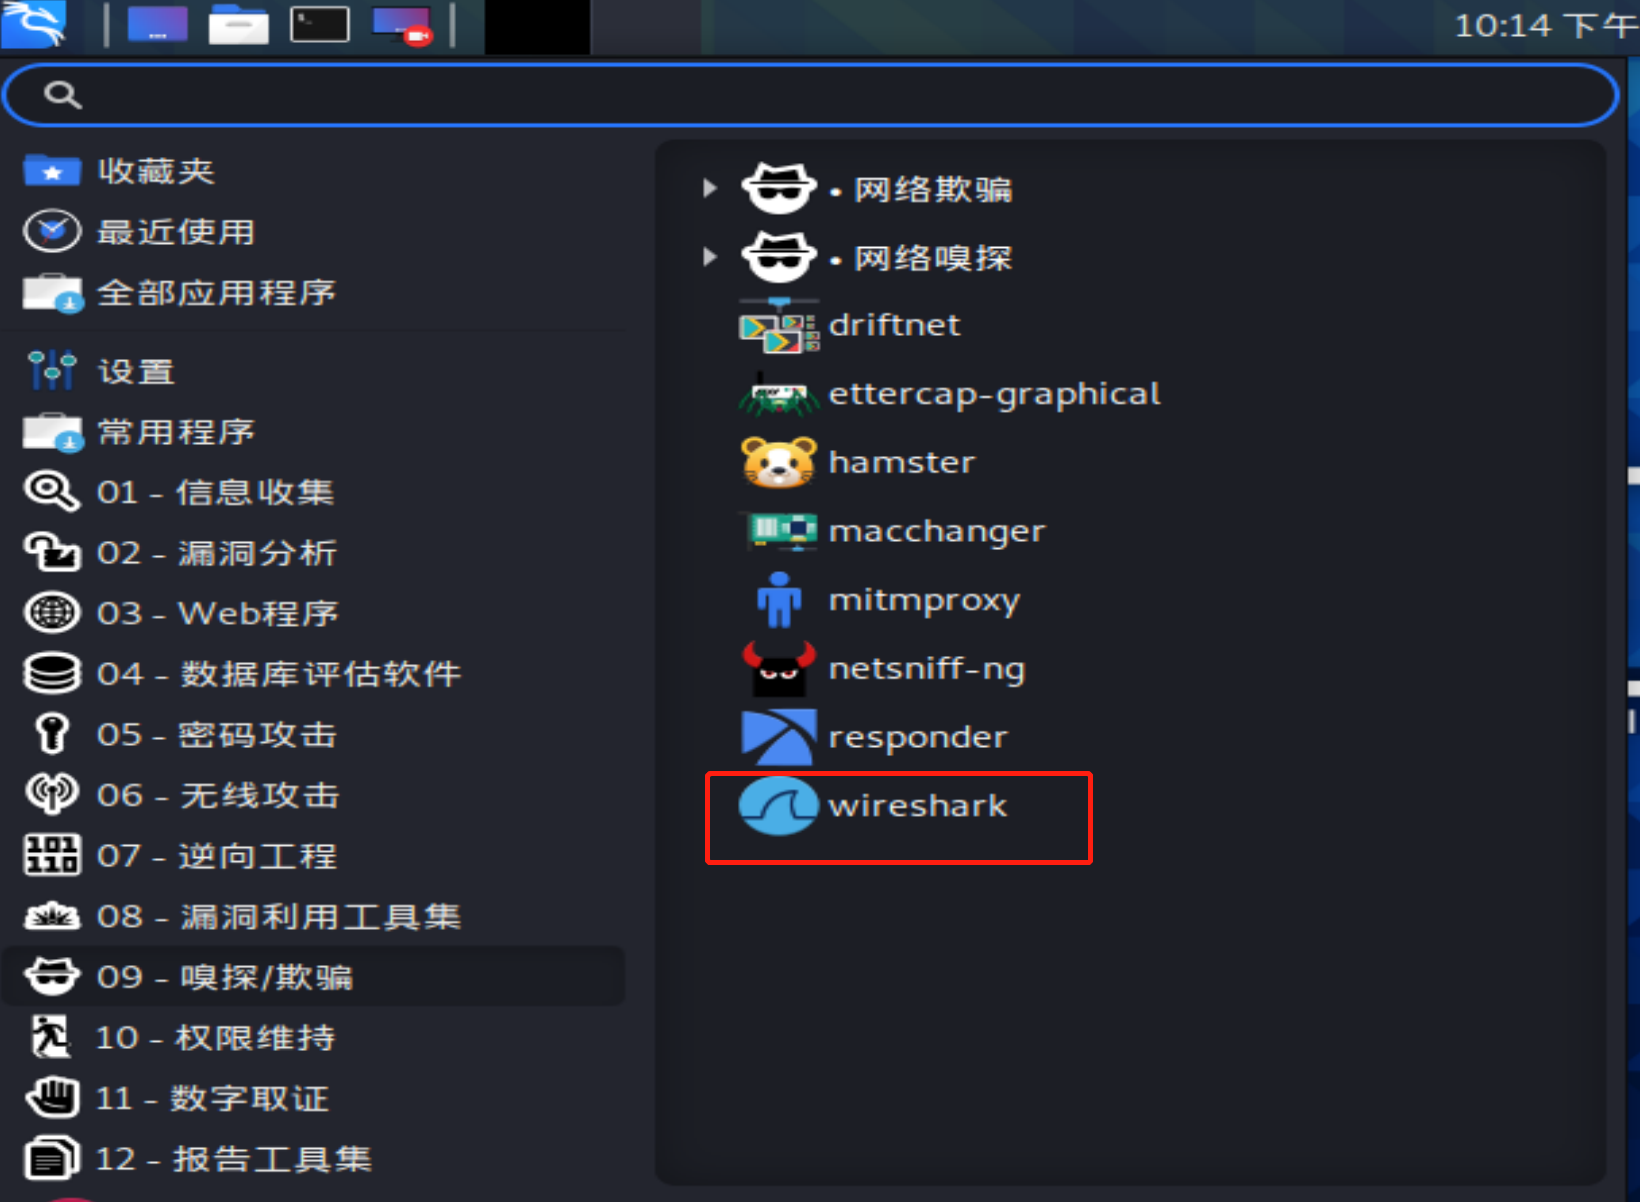

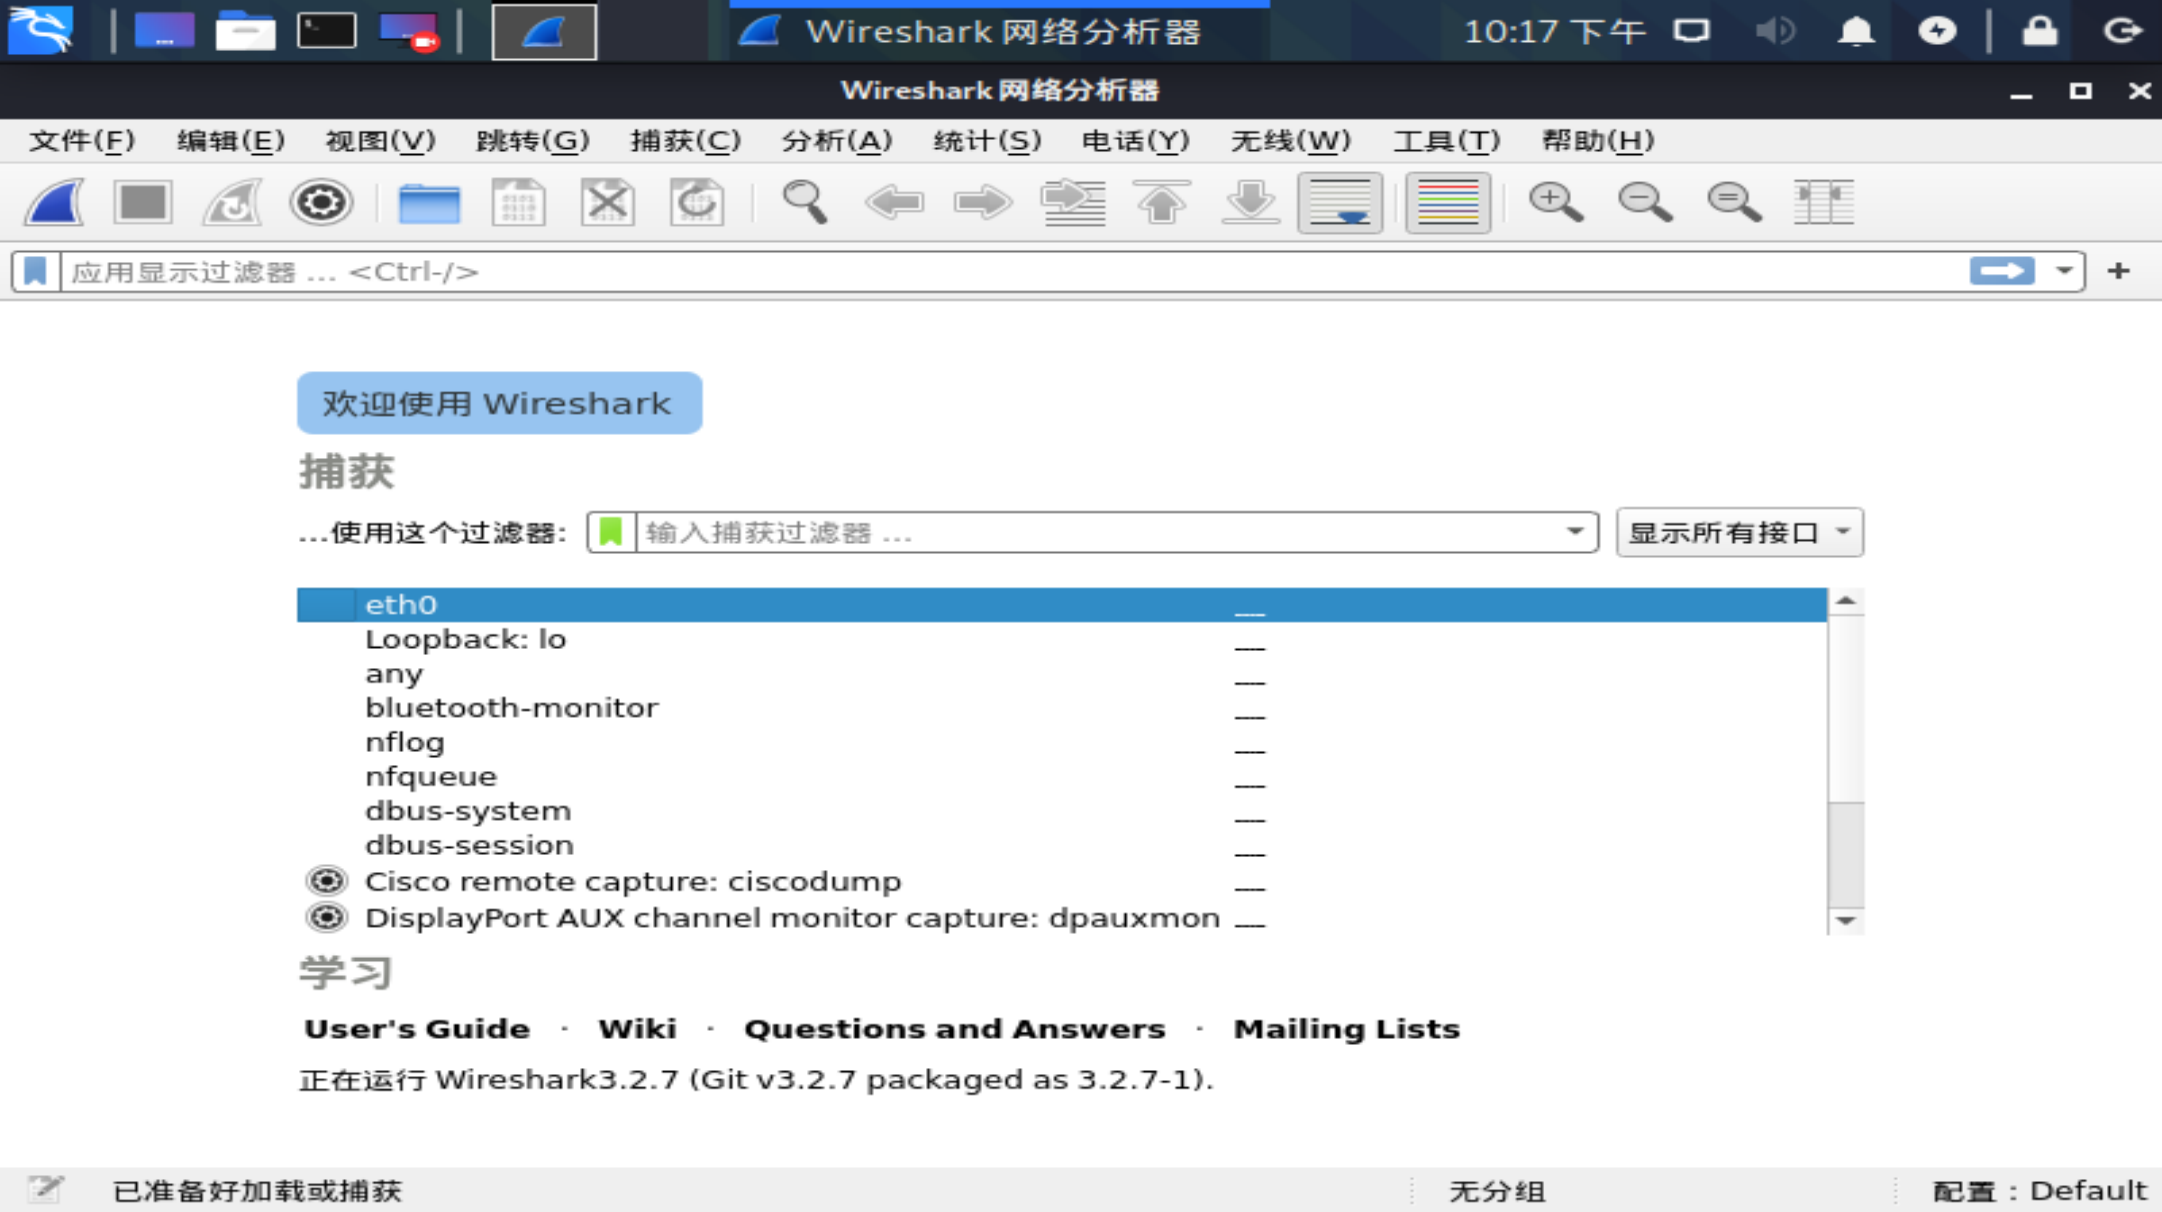
使用wireshark进行抓包
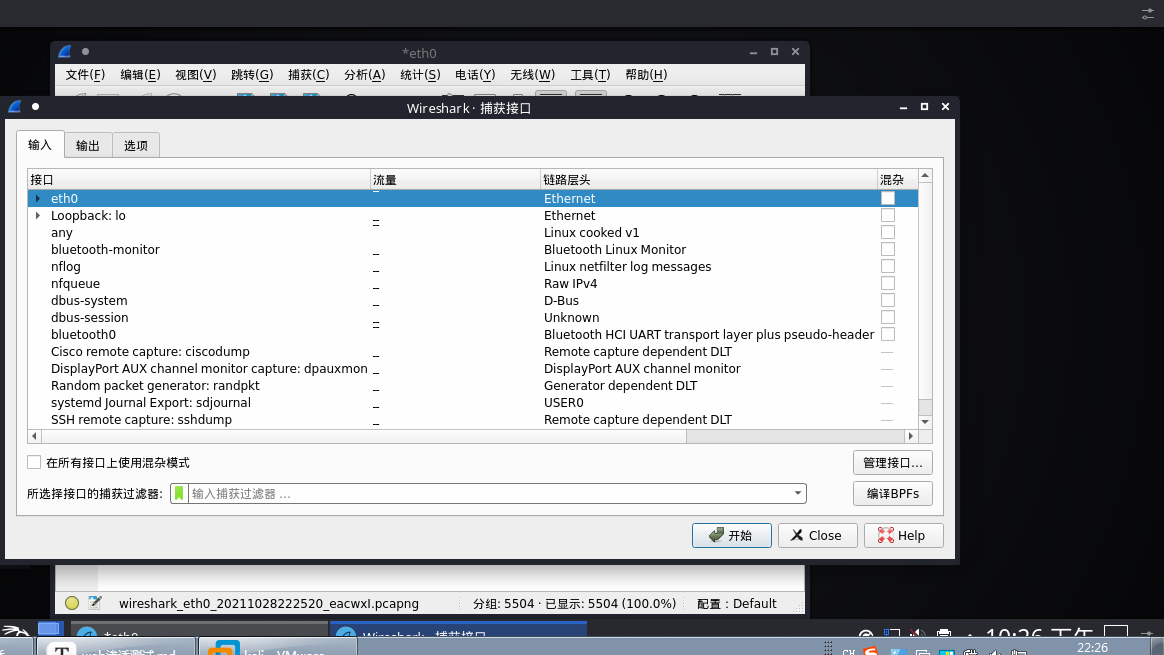
1、混杂模式概述;混杂模式就是接收所有经过网卡的数据包,包括不是发给本机的包。
开启和关闭混杂模式
捕获-选项
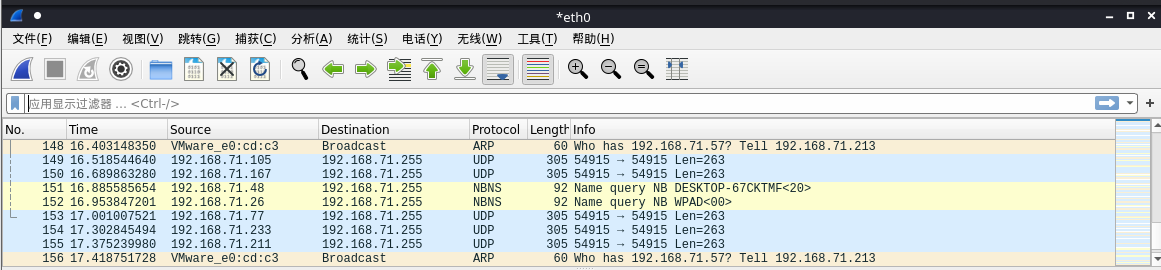
通过浏览器访问百度,在wiresharp进行抓包
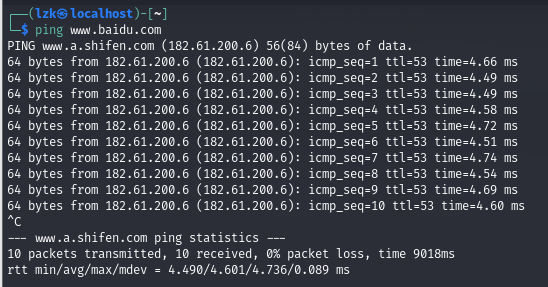
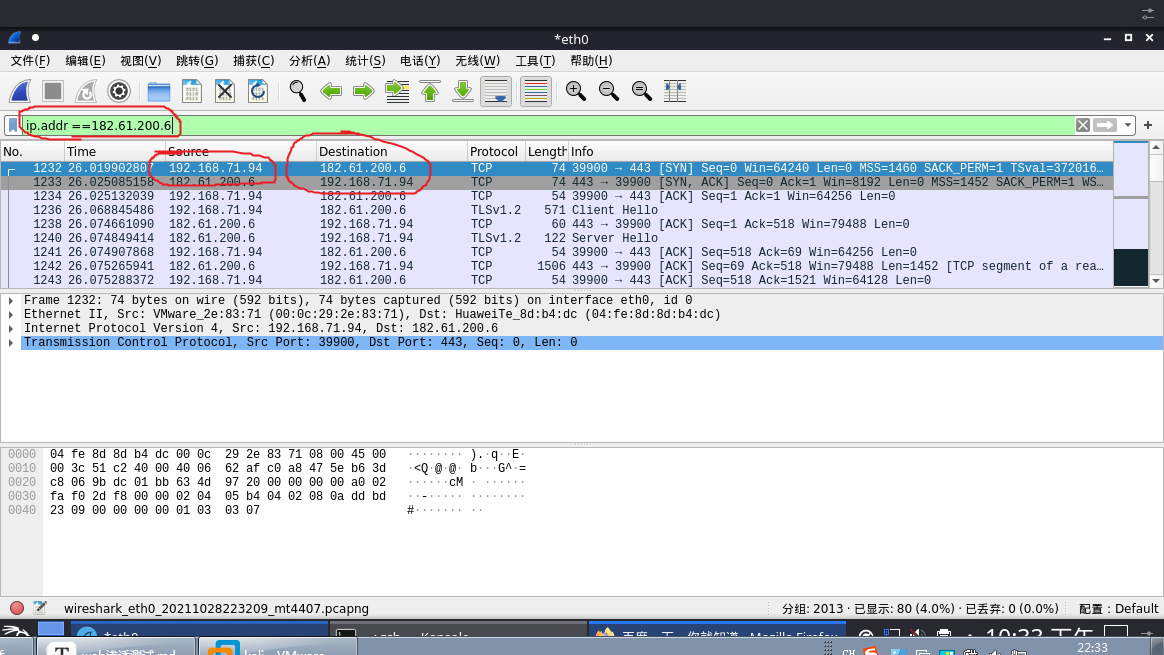
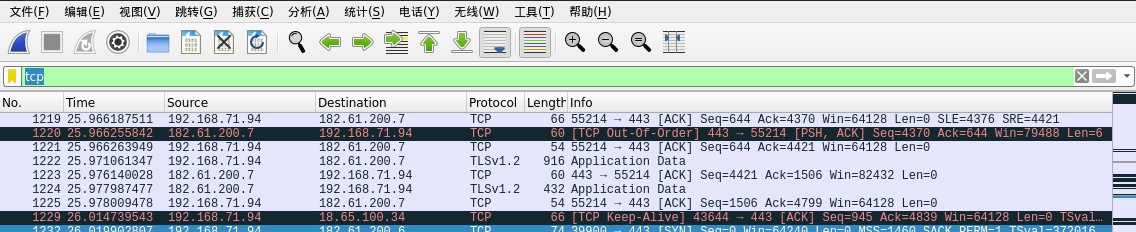
1.使用过滤器筛选TCP的数据包
2.使用过滤器筛选udp的数据包
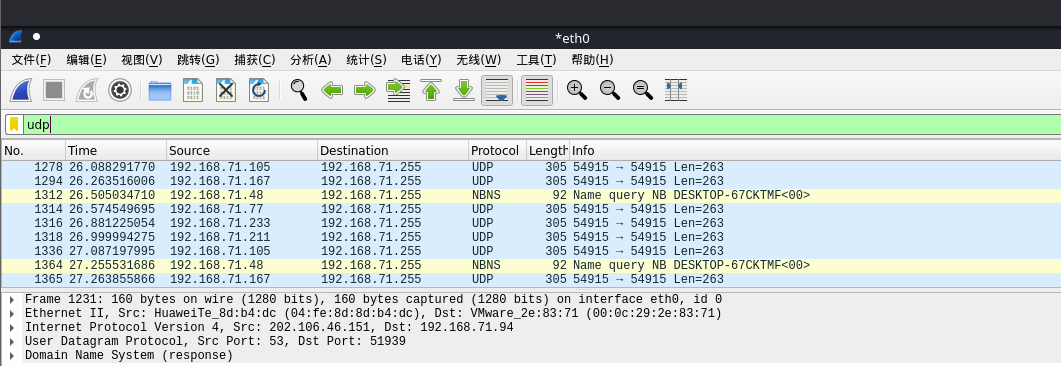
其中dns nbns oicq都是基于udp传输层的之上的协议
1.使用IP地址筛选数据包
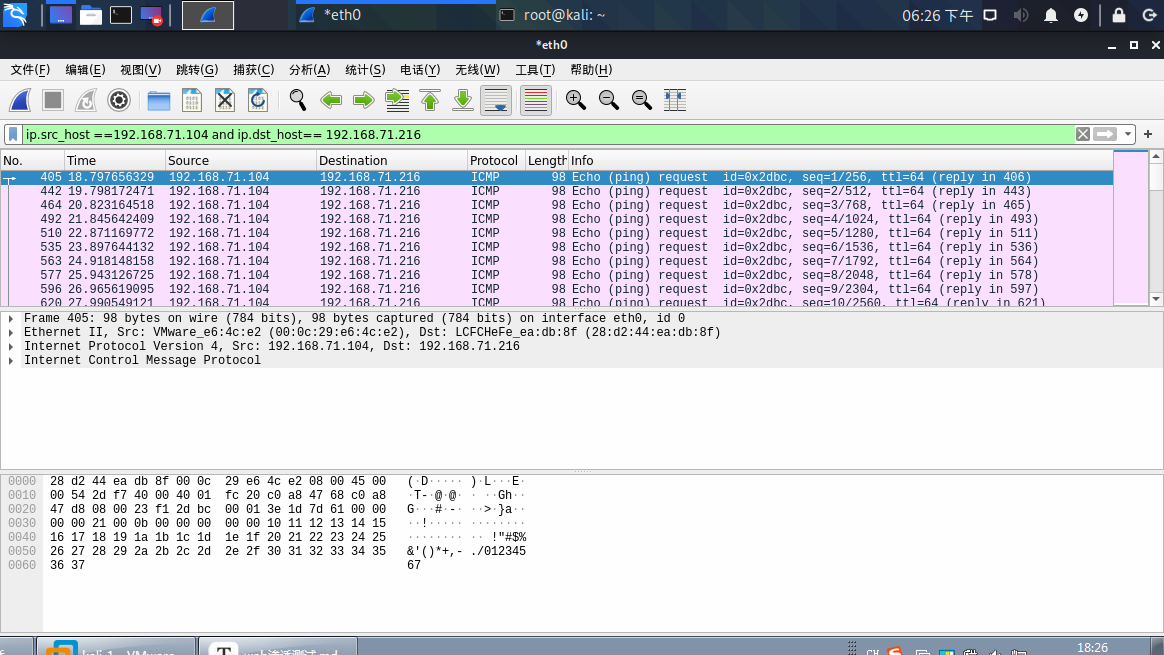
ping 192.168.71.216
ip.src_host == 192.168.71.104 and ip.dst_host ==192.168.71.216
ip.src_host == 192.168.71.104 表示源IP地址
ip.dst_host ==192.168.71.216 表示目标IP地址
使用wireshark对常用协议进行分析
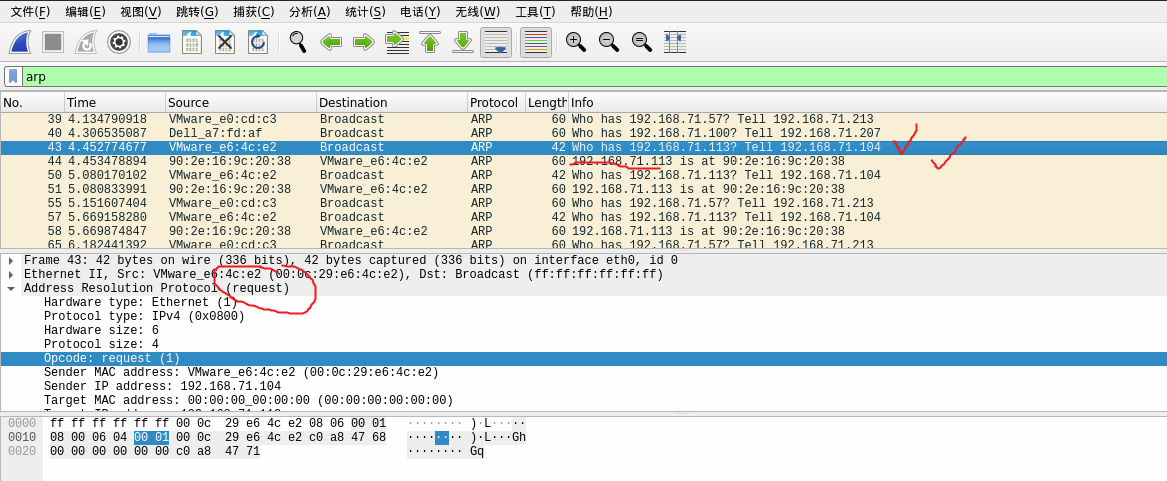
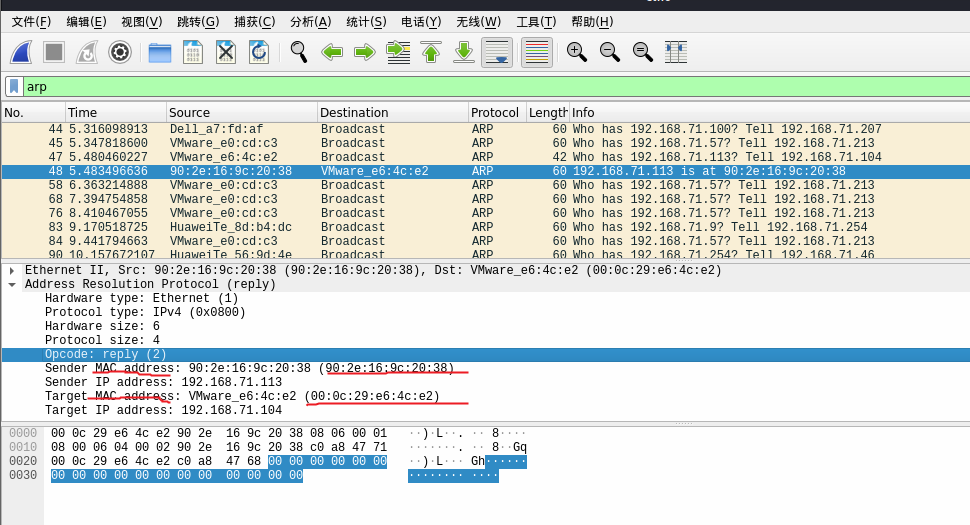
1.ARP协议分析
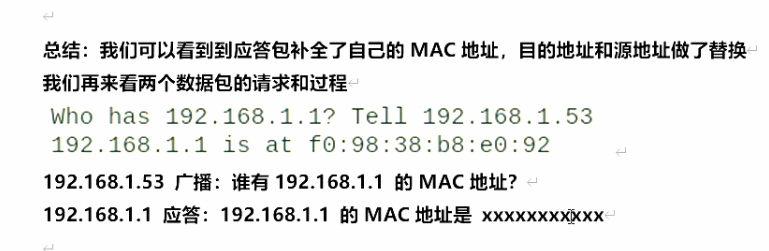
一个是ruquest ,一个是reply 我们可以获取对方的MAC地址
2.分析ICMP协议
ICMP用于在IP主机、路由器之间传递控制消息。控制消息是指网络通不通、主机是否可达、路由是否可用等网络本身的消息。

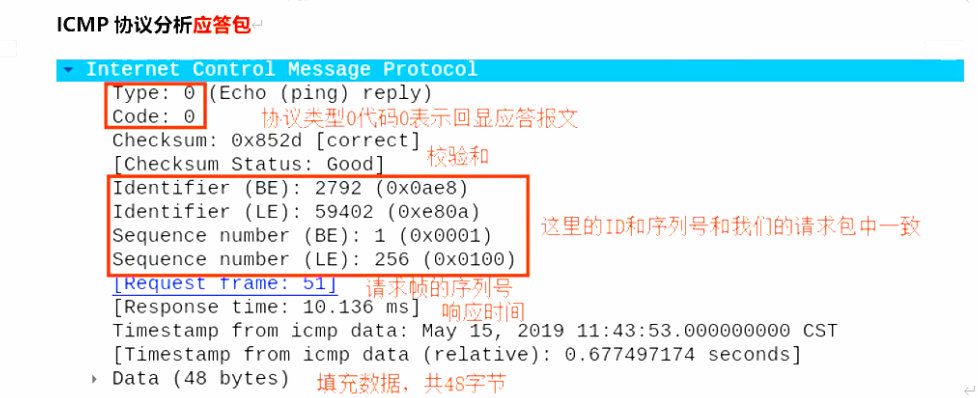
工作过程:
本机发送一个ICMP Echo Request的包
接收方返回一个ICMP Echo Reply,包含了接收到数据拷贝和一些其他指令
2.Metasploit
Metasploit framework,简称msf。
Metasploit是一个渗透测试平台,能够查找,利用和验证漏洞。
Metasploit是一个免费的、可下载的框架,通过它可以很容易的对计算机软件漏洞实施攻击。它本身附带数百个已知软件漏洞的专业级漏洞攻击工具。
Metasploit的设计初衷是打造一个攻击工具开发平台。
之前写过关于msf的具体使用操作,详细介绍链接:
3.Nmap
nmap是一个网络连接端扫描软件,用来扫描网上电脑开放的网络连接端。我们可以直接在kali系统的终端模拟器直接操作。操作命令如下:
1. 探测网络中活跃的主机
nmap -sP 10.0.105.1/24 :探测10.0.105网段中的全部主机。
2. 探测主机系统版本
nmap -O 192.168.45.129 :探测指定IP的相关数据。
3. 探测是否打开指定端口
nmap -p80,443 192.168.61.0/24
nmap -p80 --open 192.168.61.0/24
4.端口服务版本探测:
nmap -p80 -sV 192.168.61.0/24
nmap -p80 -sV 192.168.45.129
-p80 -sV:查看指定网段或指定ip的80端口对应服务的版本信息
5. 全面扫描
nmap -A IP :扫描指定IP的全部内容。
nmap -A -T4 IP :-T4指定扫描过程使用的时序,总共有6个级别(0-5)级别越高扫描速度越快
6. 生成txt报告
nmap -A IP -oN 存储路径:在指定路径下生成相关操作的txt报告。
7.-sn : 只进行主机发现,不进行端口扫描
nmap -sn 192.168.45.1-254
4.Nessus
Nessus 是全世界最多人使用的系统漏洞扫描与分析软件。总共有超过75,000个机构使用Nessus 作为扫描该机构电脑系统的软件。世界各地的许多公司都将 Nessus 作为值得信赖的渗透测试工具之一。它用于扫描 IP 地址、网站和敏感数据搜索。Nessus 可以帮助识别缺失的补丁、恶意软件和移动扫描。此外,它还具有功能齐全的仪表板、广泛的扫描功能和多格式报告功能。
之前写过关于Nessus的具体使用操作,详细介绍链接:
最强大的漏洞扫描与分析软件(Nessus)_保持微笑的博客-CSDN博客 https://blog.csdn.net/qq_38612882/article/details/122472100
5.SQL Map
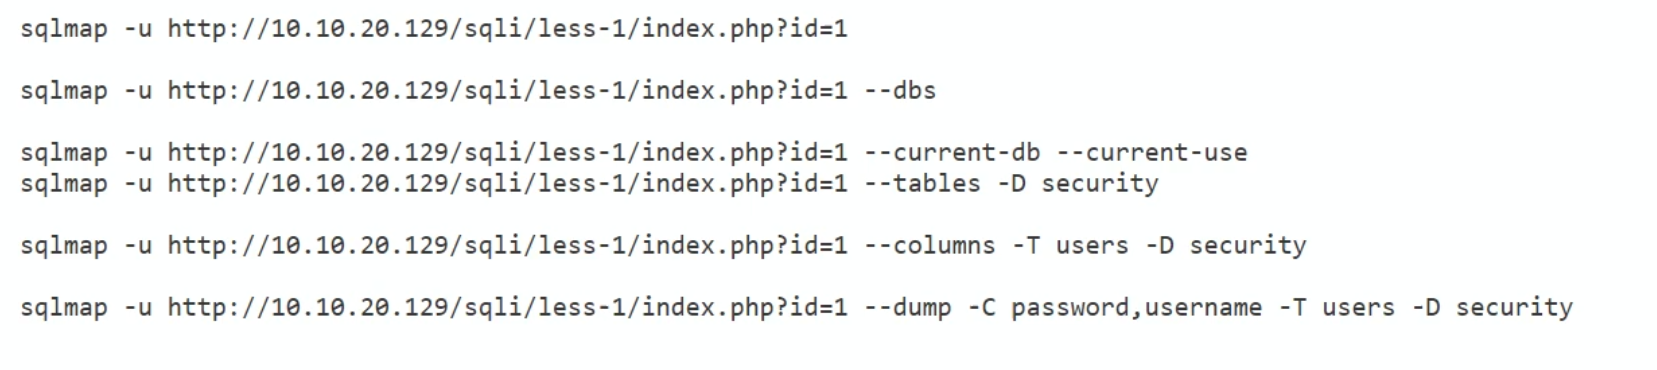
sqlmap是一款非常强大的开源sql自动化注入工具,可以用来检测和利用sql注入漏洞。
安装过程有两种,一是在Windows系统上安装python环境,在此基础上安装SQL map,二是使用虚拟机安装kali系统,该系统自带SQL map工具。
如图,做渗透,使用sql map只需要会使用下面这几条就够用了。
6.W3af
w3af是一个Web应用程序攻击和审计框架。
它的目标是创建一个易于使用和扩展、能够发现和利用Web应用程序漏洞的主体框架。
w3af的核心代码和插件完全由Python编写。项目已有超过130个的插件,这些插件可以检测SQL注入、跨站脚本、本地和远程文件包含等漏洞。
主要插件:
1.Crawl(爬取)类
2.Audit(审计)类
3.Attack(攻击)类
其他插件:
1.Infrastructure(基础)插件
2.Grep(检索)插件
3.Output(输出)插件
4.Mangle插件
5.Broutforce插件
6.Evasion(绕过)插件
发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/169901.html原文链接:https://javaforall.net



