
一、渗透测试的简介:
- 渗透测试可以使用不同的方法进行,成为黑、灰和白盒。黑盒是指测试团队除了服务器的URL外,没有关于要测试的应用程序的任何以前的信息;白盒表示团队拥有目标、基础架构、软件版本、测试用户、开发信息等所有信息;灰盒是介于黑盒和白盒中之间的一个点。
- 对于黑盒方法和灰盒方法,正如我们在上一章中看到的那样,侦察阶段对于测试团队发现应用程序所有者可以在白盒方法中提供的信息是必要的。
- 继续进行web渗透测试中的侦察阶段,我们需要浏览web页面中包含的每个链接,并记录它所显示的每个文件。有一些工具可以帮助我们自动化和加速这项任务;它们被称为网络爬虫或网络蜘蛛。这些工具根据外部文件的所有链接和引用浏览web页面,有时填写表单并将其发送到服务器,保存所有请求和响应,并为我们提供脱机分析它们的机会。
二、WEB 模糊测试工具dirbuster的使用方法
- 扫描Web目录,可以发现潜在的渗透目标。不同于网站爬虫,使用字典方式可以发现网站没有关联的网页。Kali Linux提供一款基于字典的Web目录扫描工具DIRB。该工具根据用户提供的字典,对目标网站目录进行暴力猜测。它会尝试以递归方式进行爆破,以发现更多的路径。同时,该工具支持代理、HTTP认证扫描限制访问的网站。该工具还提供两个命令,帮助用户从网页生成字典,或者生成定制字典。
- DirBuster是一个多线程的基于Java的应用程序设计蛮力Web /应用服务器上的目录和文件名 。
(一)方法和步骤:
1、下载DirBuster最新版本,本文Version 1.0-RC1,解压后windows双击DirBuster-1.0-RC1.jar或DirBuster-1.0-RC1.bat启动软件(Linux用户在命令行运行./DirBuster-1.0-RC1.sh,若脚本无执行权限使用chmod + x ./DirBuster-1.0-RC1.sh添加权限),或者直接在kali中打开自带的DirBuster(命令:root@kali:~# dirbuster)。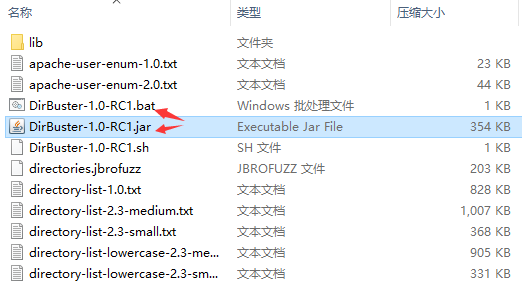

2、启动DirBuser后,主界面如下:
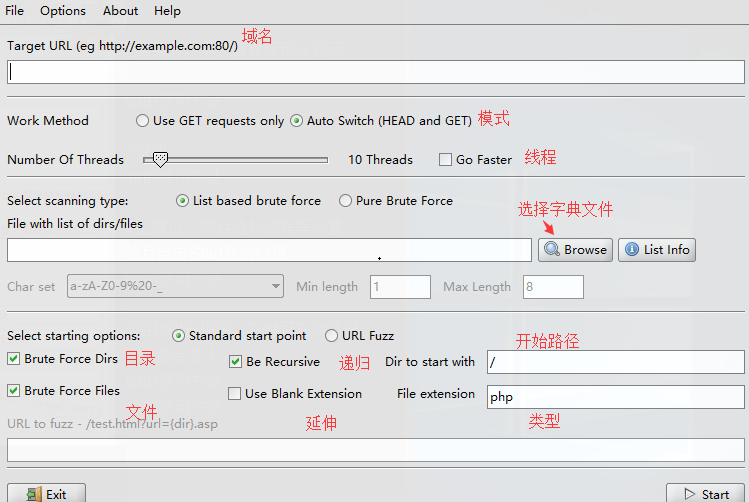
或者如下如标注:
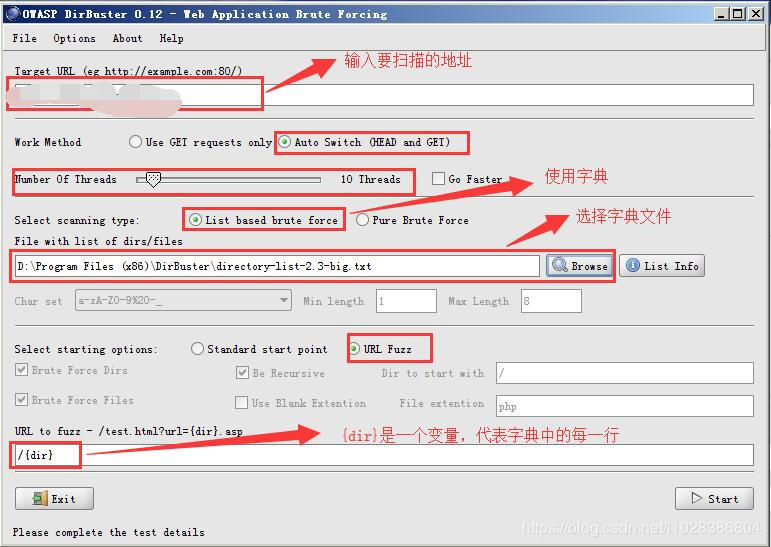
注意:
如果你扫描的目标是http://www.xxx.com/admin/,那么就要在URL to fuzz里填写”/admin/{dir}”,意思是在”{dir}“的前后可以随意拼接你想要的目录或者后缀,例如输入”: /admin/{dir}.php”就表示扫描admin目录下的所有php文件。
具体步骤简介如下:
准备工作:
我们要使用一个文本文件,其中包含我们要用DirBuster来查找的文件列表。
创建一个包含以下内容的文本文件dir_dictionary.txt
具体实施:
1.找到Applications |03-Web Application Analysis | Web Crawlers&DirectoryBruteforcing | Dirbuster.(注:我的Kali按照这个路径就没找到,但是你可以在终端下输入 dirbuster 打开这个软件);
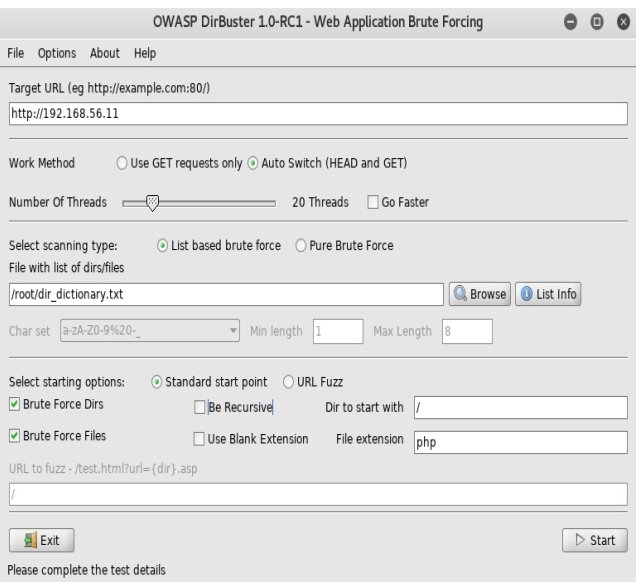
2.在DirBuster窗口中,将目标URL设置为http://192.168.56.11/.
3.将线程数设置为20,以获得不错的测试速度。
4.选择基于列表的暴力激活成功教程,然后单击“浏览”。
5.在浏览窗口中,选择我们刚刚创建的文件(dir_dirtionary.txt)
6.取消选中Be Recursive选项.
7.对于这个配置,我们将其余选项保留为默认值:
3、配置完成后,点击开始:
8.点击开始;
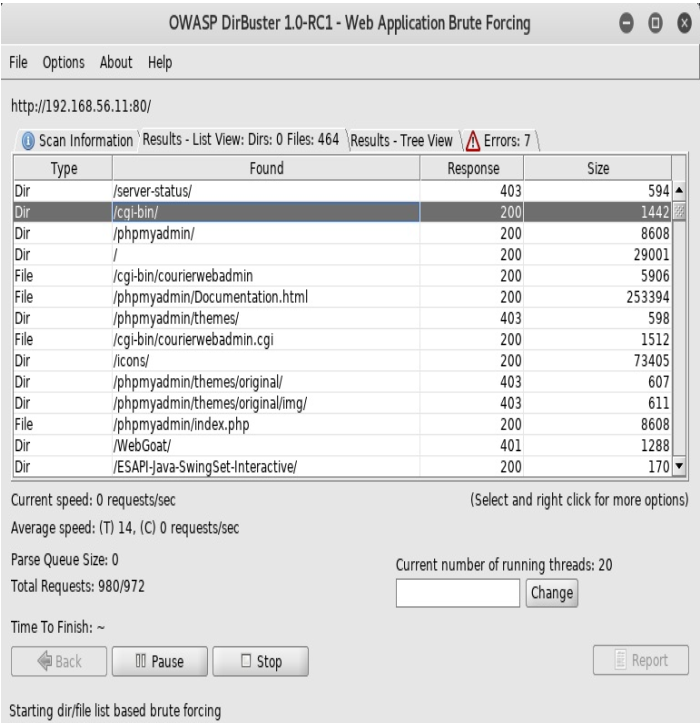
9.如果我们转到结果选项卡,我们将看到DirBuster在我们的字典中找到了至少两个文件:cgi-bin和phpmyadmin. 响应码200表示文件或目录存在并且可以被读取。Phpmyadmin是一个基于Web的mysql数据库; 查找一个带有tis名称的目录告诉我们服务器中有一个数据库管理系统(DBMS),它可能包含有关应用程序及其用户的相关信息:
4、最后的结果鉴定:
Dirbuster是一种履带式和粗暴式的混合物; 它遵循它找到的页面中的所有链接,但也为可能的文件尝试不同的名称。这些名称可能位于与我们使用的文件类似的文件中,也可能由Dirbuster使用Pure Brute Force选项自动生成,并设置字符集以及生成的单词的最小和最大长度。
为确定文件是否存在,DirBuster使用服务器的响应代码。最常见的响应如下所示:
- 200 ok:文件存在;
- 404找不到404文件:服务器中不存在该文件;
- 301 301永久移动:这是重定向到给定的URL;
- 401 Unauthorized:访问此文件需要身份验证;
- 403 Forbidden:请求有效但服务器拒绝响应。
发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/226788.html原文链接:https://javaforall.net


