
大家好,又见面了,我是你们的朋友全栈君。如果您正在找激活码,请点击查看最新教程,关注关注公众号 “全栈程序员社区” 获取激活教程,可能之前旧版本教程已经失效.最新Idea2022.1教程亲测有效,一键激活。
Jetbrains全系列IDE使用 1年只要46元 售后保障 童叟无欺
网络安全法普及
- 中华人民共和国网络安全法
- 网络安全审查办法
- 中华人民共和国密码法
- 关于促进网络安全产业发展的指导意见
- 个人信息出境安全评估办法
- 中华人民共和国公安部令
- 关于促进移动互联网健康有序发展的意见
- 中华人民共和国电子签名法
总目录:有勇气的牛排 — 攻防
1 msfconsole 介绍
msfconsole 简称 msf 是一款常用的安全测试工具,包含了常见的漏洞利用模块和生成各种木马,其提供了一个一体化的集中控制台,通过msfconsole,你可以访问和使用所有的metaslopit插件,payload,利用模块,post模块等等。msfconsole还有第三方程序的接口,比如nmap、sqlmap等,可以直接在msfconsole里面使用。
kali可直接在命令使用:
msfconsole
Msfconsole的系统文件和用户文件位于/usr/share/metasploit-framework/msfconsole目录下
2 常见参数解读
-p, –payload < payload> 指定需要使用的payload(攻击荷载)。也可以使用自定义payload,几乎是支持全平台的

-l, –list [module_type] 列出指定模块的所有可用资源. 模块类型包括: payloads, encoders, nops, all

-n, –nopsled < length> 为payload预先指定一个NOP滑动长度

-f, –format < format> 指定输出格式 (使用 –help-formats 来获取msf支持的输出格式列表)

-e, –encoder [encoder] 指定需要使用的encoder(编码器),指定需要使用的编码,如果既没用-e选项也没用-b选项,则输出raw payload

-a, –arch < architecture> 指定payload的目标架构,例如x86 | x64 | x86_64

–platform < platform> 指定payload的目标平台

-s, –space < length> 设定有效攻击荷载的最大长度,就是文件大小

-b, –bad-chars < list> 设定规避字符集,指定需要过滤的坏字符例如:不使用 '\x0f'、'\x00';

-i, –iterations < count> 指定payload的编码次数

-c, –add-code < path> 指定一个附加的win32 shellcode文件

-x, –template < path> 指定一个自定义的可执行文件作为模板,并将payload嵌入其中

-k, –keep 保护模板程序的动作,注入的payload作为一个新的进程运行

–payload-options 列举payload的标准选项

-o, –out < path> 指定创建好的payload的存放位置

-v, –var-name < name> 指定一个自定义的变量,以确定输出格式

–shellest 最小化生成payload

-h, –help 查看帮助选项

–help-formats 查看msf支持的输出格式列表
3 参数运用
-
banner
这个主要是查看metasploit的版本信息,利用模块数量、payload数量等等。banner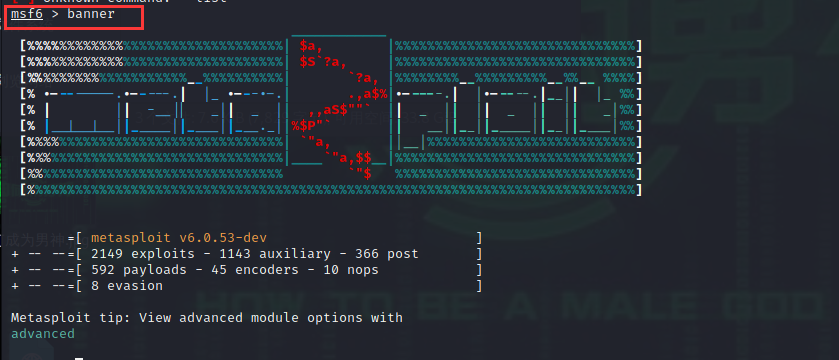

-
use
这个是使用参数。如你要使用到某个利用模块,payload等,那么就要使用到use参数 -
Search参数
当你使用msfconsole的时候,你会用到各种漏洞模块、各种插件等等。所以search命令就很重要。我会详细的解释一下这个命令。当你输入help search的时候就会列出search命令的一些选项。
help search案例:
(1)查 mysqlsearch name:mysql(2)查 joomla
search joomla查经验 案例
经验地址:
https://www.exploit-db.com/
https://github.com/offensive-security/exploitdb-bin-sploits/tree/master/bin-sploits- 查 joomla 3.7.0
searchsploit joomla 3.7.0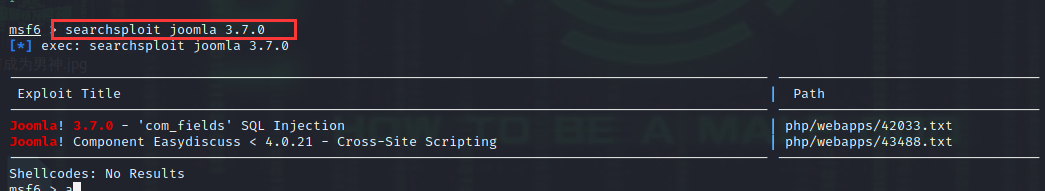
- ms08-067查找漏洞
search ms08-067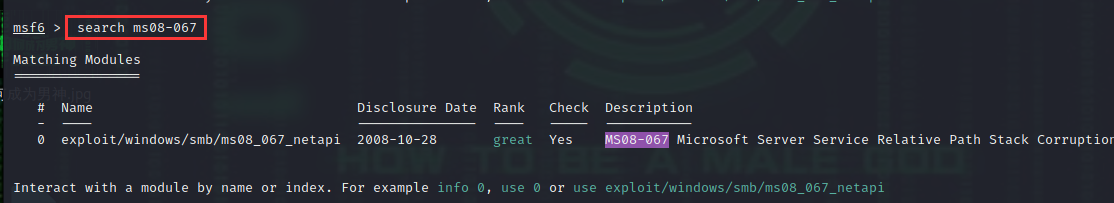
- Ubuntu 漏洞
searchsploit ubuntu 16.04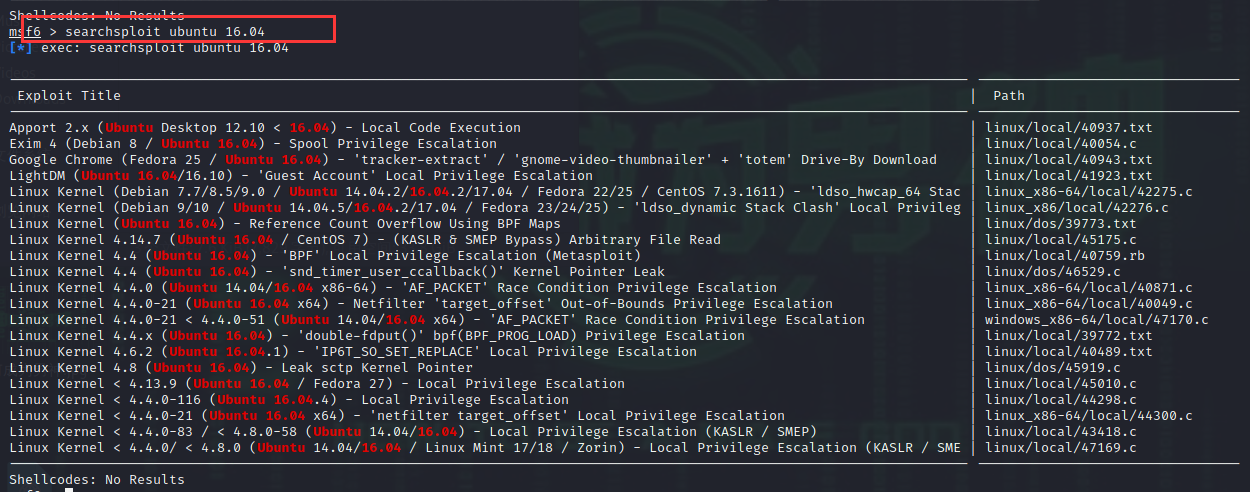
-
show 参数
这个命令用的很多。请一定认真看。如果单纯的输入show,那么就会显示出所有的payload,利用模块,post模块,插件等等。但是一般我们都不这么使用。如果要显示利用模块,那么就输入show exploits。如果要显示payload,那么就输入show payloads。
创新乃第一动力,网络安全还要靠大家还一起共同守护。
参考:
https://blog.bbskali.cn/1760.html
https://blog.csdn.net/whatday/article/details/82913621
发布者:全栈程序员-站长,转载请注明出处:https://javaforall.net/197556.html原文链接:https://javaforall.net



